DEU 2026
-
-
1.1L’histoire
OVHcloud est le premier fournisseur européen de cloud et un acteur mondial du cloud et de l’intelligence artificielle, fondé en 1999 et coté à la Bourse de Paris depuis 2021. Au cours des vingt-sept dernières années, OVHcloud s’est considérablement développé, d’abord en accroissant son infrastructure et en élargissant sa présence en Europe, puis en diversifiant ses offres de cloud et d’IA et en étendant ses activités à l’échelle mondiale.
1999
Fondation par Octave Klaba comme l’une des premières sociétés d’hébergement Internet en Europe.
2000
Premières accréditations de domaines de premier niveau .fr et .be.
2002
Début de la fabrication de ses propres serveurs.
2003
Première utilisation d’une technologie exclusive de refroidissement par eau pour les serveurs.
2004
Première expansion géographique en Pologne et en Espagne.
2005
Ouverture du premier datacenter, à Roubaix, en France.
2006
Ouverture d’un datacenter en Allemagne. Déploiement d’un réseau propriétaire de fibre optique.
2008
Extension de l’offre aux télécommunications et à l’accès à Internet. Expansion en Italie, au Portugal et au Royaume-Uni. Ouverture d’un datacenter supplémentaire à Roubaix, en France.
2009
Poursuite de l’expansion en Europe, notamment aux Pays-Bas, en Irlande, en Finlande, en Lituanie et en République tchèque. Lancement des serveurs Bare Metal 10 Gbps.
2010
Expansion dans les services cloud. Ouverture d’un troisième datacenter à Roubaix, en France.
2011
OVH devient le n° 1 européen de l’hébergement de sites Internet. Ouverture du quatrième datacenter à Roubaix, France. Lancement de l’offre de cloud public.
2012-2015
Expansion en dehors de l’Europe, notamment aux États-Unis et au Canada. Ouverture de trois nouveaux datacenters en France et d’un centre à Beauharnois, au Canada.
2016
Ouverture de datacenters supplémentaires à Roubaix, France, et Beauharnois, Canada, et levée de fonds de 250 millions d’euros de capital avec KKR et TowerBrook Capital Partners qui deviennent actionnaires.
2017
Acquisition de vCloudAir aux États-Unis, l’offre de cloud de VMware.
2017-2020
Poursuite de l’expansion géographique, avec l’ouverture de datacenters aux États-Unis, au Royaume-Uni, en Allemagne, en Pologne, à Singapour, en Australie, en France et au Canada.
2018
Adoption d’« OVHcloud » comme nouveau nom du Groupe, soulignant sa position de fournisseur de services cloud. M. Michel Paulin est nommé directeur général. Ouverture d’un bureau en Inde.
2019
Introduction de la technologie Kubernetes dans les solutions de cloud public ainsi que d’une gamme d’unités de traitement haute performance. OVHcloud reçoit sa certification de sécurité Hébergeur de données de santé (HDS).
2020
Acquisition d’OpenIO et d’Exten. OVHcloud devient un membre fondateur de l’initiative GAIA‐X.
2021
OVHcloud reçoit sa qualification de sécurité SecNumCloud.
Introduction en bourse le 15 octobre 2021 à Paris.
2022
Acquisition de ForePaaS. OVHcloud atteint plus de 80 solutions IaaS et PaaS disponibles.
2023
Ouverture de nouveaux datacenters en France et en Inde. OVHcloud obtient un score de 71/100 par S&P Global ratings, reflet de l’engagement du Groupe à conduire la révolution des données pour un avenir responsable.
2024
Lancement de la troisième génération de serveurs Bare Metal Advance (ADV-Gen3) exploitant les processeurs AMD EPYC.
2025
Lancement d’On-prem cloud platform, une plateforme cloud prête à l’emploi et installée chez le client.
Qualification SecNumCloud de Bare Metal Pod, une solution de cloud privé alliant autonomie stratégique et sécurité renforcée.
Lancement de la solution de produits cloud public en 3-AZ dans la région de Paris, offrant une haute résilience pour les données.
Franchissement du seuil de 1 milliard d’euros de revenus.
Retour d’Octave Klaba, fondateur d’OVHcloud, à la direction générale du Groupe.
2026
OVHcloud est sélectionné comme fournisseur de cloud souverain par la Commission européenne dans un consortium avec DEEP & Clever Cloud.
Structuration d’une organisation grands comptes (Corporate) et accélération des activités Défense.
Acquisition de Seald (chiffrement de bout en bout), Lingua Custodia (modèles spécialisés d’IA générative) et de GLADIA (IA vocale).
OVH Labs dévoile « en preview » OVHai Workspace, une plateforme IA agentique collaborative et ouverte.
-
1.2Le marché du cloud computing et de l’intelligence artificielle
1.2.1Le cloud computing
Le cloud computing désigne la fourniture à la demande de ressources de calcul, de stockage et de réseau via Internet, hébergées dans des datacenters, qui abritent des serveurs et des équipements utilisés pour traiter, stocker et transmettre des données. Les utilisateurs de services de cloud computing peuvent accéder aux données stockées et donner des instructions aux unités de traitement pour qu’elles exécutent des fonctions de calcul automatiquement, sans avoir besoin d’une interaction humaine, ce qui réduit au minimum les capacités de calcul et de stockage nécessaires sur leurs appareils (tels que les ordinateurs personnels, les tablettes et les téléphones mobiles). Où qu’ils se trouvent, tant qu’ils disposent d’une connexion Internet, les utilisateurs peuvent accéder aux services informatiques par le biais du cloud.
Les entreprises peuvent créer et exploiter leurs propres datacenters en faisant appel à du personnel informatique interne, ou elles peuvent externaliser tout ou partie des fonctions à des fournisseurs de services de cloud computing tels qu’OVHcloud. Pour de nombreuses entreprises, le temps et l’investissement financier requis rendent le cloud computing propriétaire moins attrayant que l’externalisation, qui implique de ne payer que pour les ressources qu’elles utilisent réellement. En outre, il peut être difficile pour les entreprises qui ne sont pas spécialisées dans les services informatiques d’innover aux niveaux requis afin de garantir que leur infrastructure de cloud computing leur offre des services et des protections adéquats, tels que la sécurité des données. Les systèmes informatiques internes peuvent également ne pas être suffisamment évolutifs pour répondre aux demandes de charge de pointe (à moins que les entreprises ne maintiennent une capacité excédentaire coûteuse).
Les serveurs maintenus dans les datacenters peuvent être utilisés pour de multiples fonctions, chacune d’entre elles étant accessible par une « machine virtuelle » créée sur le serveur. Les machines virtuelles sont exploitées et séparées les unes des autres par une plateforme logicielle appelée « couche de virtualisation ». Chaque machine virtuelle peut avoir son propre système d’exploitation qui permet aux utilisateurs de développer et d’exécuter des applications. Grâce à une fonction appelée « hyperviseur », la capacité du serveur est allouée aux machines virtuelles en fonction des demandes des utilisateurs. Par ailleurs, des applications logicielles ont été écrites pour être regroupées dans des « conteneurs » qui s’exécutent directement sur le système d’exploitation du serveur lui-même, coordonnés par des plateformes connues sous le nom de systèmes d’« orchestration », qui prennent généralement moins de place et peuvent offrir de meilleures performances que les piles de virtualisation basées sur un hyperviseur.
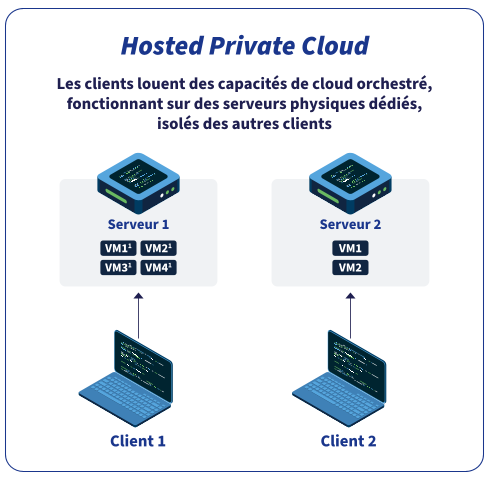
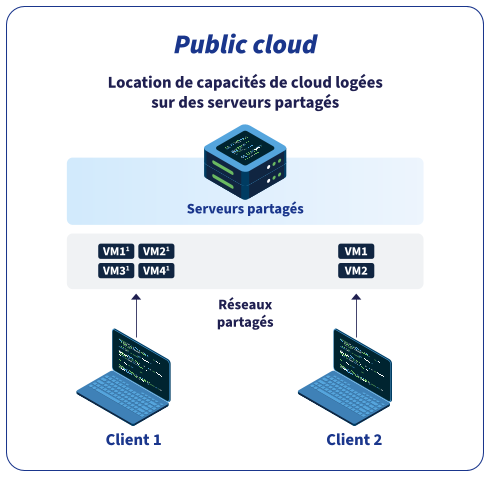
La possibilité de créer plusieurs machines virtuelles dans chaque serveur ou de déployer des systèmes basés sur des conteneurs permet à un fournisseur de services cloud de répartir sa capacité entre plusieurs groupes d’utilisateurs ou clients de manière sécurisée. Les fournisseurs de services peuvent dédier un serveur à un seul client (un système de « cloud privé »), en répartissant la capacité du serveur entre les groupes d’utilisateurs autorisés par le client. Un serveur peut également être partagé entre plusieurs clients (un système de « cloud public »). Les clients du cloud privé paient généralement des frais mensuels pour une capacité dédiée, qu’ils utilisent ou non cette capacité. Les clients du cloud public paient généralement pour la capacité qu’ils utilisent réellement.
Afin d’optimiser le coût des services cloud, de nombreuses entreprises déploient des stratégies de « cloud hybride », dans lesquelles elles combinent une capacité de cloud privé sur site ou externalisé, pour leurs fonctions et données les plus sensibles, avec une capacité de cloud public pour leurs besoins moins sensibles. Les clients déploient également des stratégies « multi‐cloud », en achetant des services de cloud auprès de plusieurs fournisseurs. Pour répondre à la demande croissante de services de cloud hybride et multi‐cloud, un fournisseur de cloud doit proposer des packages qui permettent aux différentes solutions de fonctionner comme un tout intégré.
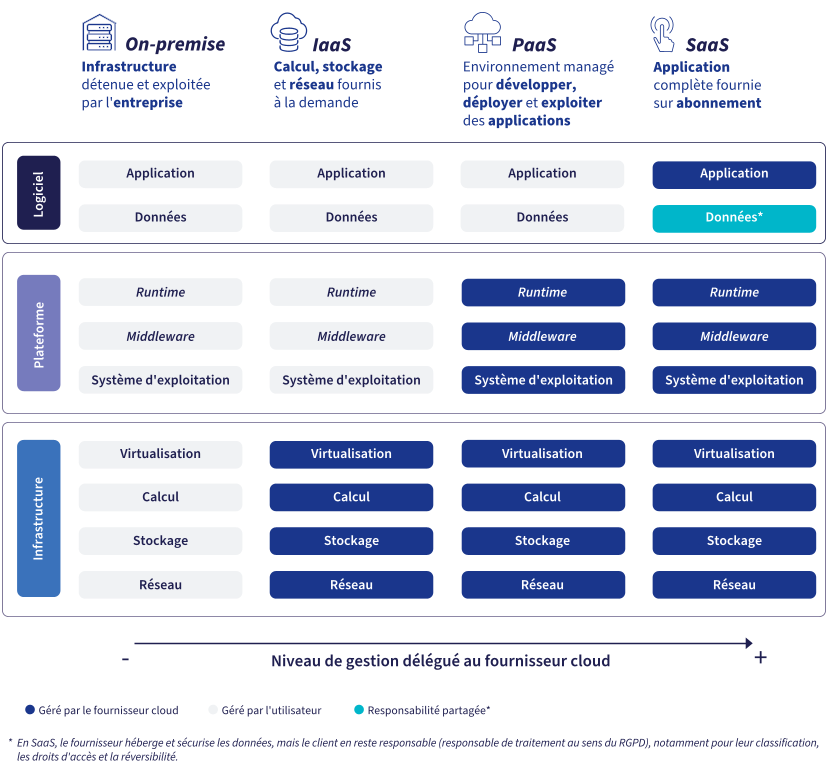
Le cloud computing, par opposition aux architectures On-premise où l’entreprise détient et exploite entièrement sa propre infrastructure locale, englobe une gamme de services comprenant la fourniture d’un accès à l’infrastructure (Infrastructure-as-a-Service ou « IaaS »), la sélection et l’exploitation de plateformes telles que des systèmes d’exploitation, des piles de virtualisation et des systèmes de sécurité (Platform-as-a-Service ou « PaaS »), et l’offre d’applications développées et pouvant fonctionner sur des plateformes cloud (Software-as-a-Service ou « SaaS »). Le graphique suivant illustre ces caractéristiques :
Le marché des solutions cloud comprend également des services web destinés principalement aux particuliers et aux petites et moyennes entreprises. Le marché du Web cloud comprend essentiellement l’hébergement de sites web et de domaines, y compris la location de serveurs pour les sites web, la vente de services secondaires (tels que des progiciels) et les services d’enregistrement, de renouvellement et de transfert de noms de domaine.
-
1.3L’activité d’OVHcloud
1.3.1Une offre complète de solutions de cloud et d’IA
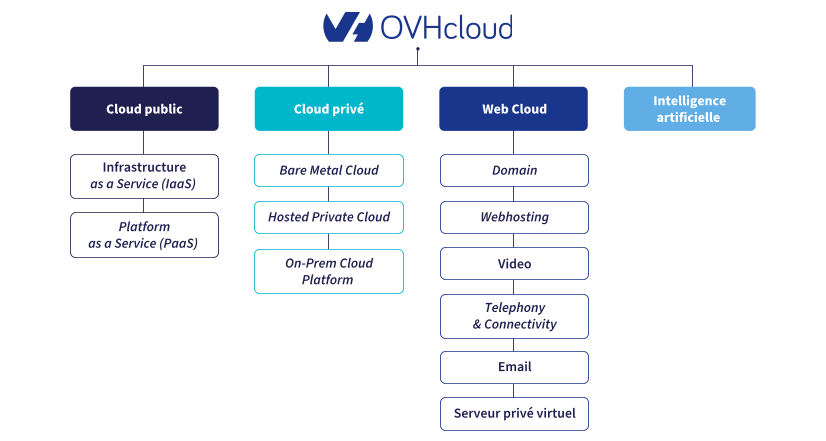
OVHcloud propose deux offres principales de cloud privé : Bare Metal Cloud et Hosted Private Cloud. Depuis 2025, une troisième offre de cloud privé a été lancée, en mode on-premises : On-prem cloud platform (OPCP).
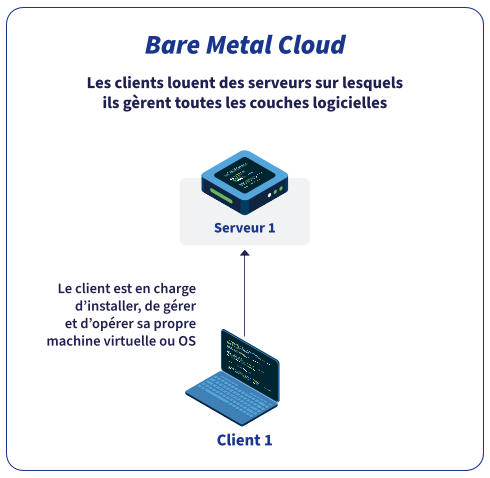
Le service de Bare Metal Cloud d’OVHcloud fournit des serveurs physiques dédiés aux clients, qui ont un contrôle total sur le serveur, y compris le choix du système d’exploitation. Le Bare Metal Cloud leur permet d’avoir une expérience similaire à celle qu’ils auraient avec des solutions sur site gérées par leurs équipes internes, tout en profitant des avantages offerts par l’externalisation.
L’offre principale de Bare Metal Cloud d’OVHcloud commercialise des serveurs haut de gamme et des offres de services de moyen à haut niveau. OVHcloud dispose également d’une offre à prix attractif commercialisée sous la gamme « Eco » utilisant des serveurs rénovés qui fournissent des services de qualité à un coût réduit, tout en améliorant l’efficacité environnementale.
Les services de Bare Metal Cloud offrent aux entreprises clientes une puissance informatique de haut niveau et des accords de niveau de service stricts, dans un environnement sécurisé adapté aux applications sensibles. Le serveur peut être personnalisé pour répondre aux besoins du client, et peut être exploité sans qu’il soit nécessaire d’allouer la capacité du serveur à des machines virtuelles par le biais d’un hyperviseur, ce qui permet au client d’utiliser la pleine capacité du serveur. Toute capacité inutilisée peut être déployée en quelques minutes, bien que la capacité totale soit limitée par celle du serveur dédié.
Les clients du Bare Metal Cloud paient des frais mensuels qui dépendent des niveaux de performance qu’ils sélectionnent. Ils peuvent également choisir des options (telles que la personnalisation du serveur ou la sauvegarde des données) moyennant des frais supplémentaires.
Les principaux usages des services Bare Metal Cloud comprennent le calcul de données complexes, les opérations à faible latence, le streaming, les jeux en ligne, les applications d’entreprise critiques telles que les ERP et CRM.
En 2025, OVHcloud a lancé Bare Metal Pod, une infrastructure souveraine, qualifiée SecNumCloud 3.2 par l’ANSSI et dédiée, offrant la puissance du cloud combinée à l’isolation physique des serveurs Bare Metal, conçue pour héberger des environnements critiques ou sensibles.
Hosted Private Cloud d’OVHcloud est une offre de serveurs privés entièrement gérés par OVHcloud, en partenariat avec des acteurs mondiaux comme VMware, Nutanix et OpenNebula, pour les clients recherchant isolement et sécurité.
Les services de Hosted Private Cloud d’OVHcloud fournissent aux clients un accès privé à des serveurs, à niveaux élevés de performance, qui peuvent être personnalisés pour satisfaire les exigences spécifiques du client. Ils répondent aux besoins des clients qui recherchent l’isolement et la sécurité, des ressources évolutives et la résilience.
Les principaux usages des services de Hosted Private Cloud comprennent le déploiement dans le cadre de stratégies de cloud hybride, l’encodage de médias, l’analyse de big data, la reprise après sinistre, ainsi que le stockage et le traitement de données sensibles dans des secteurs clés tels que la santé, la finance et le secteur public.
Depuis 2021, OVHcloud propose des offres Hosted Private Cloud qualifiées SecNumCloud. La qualification SecNumCloud apporte aux clients l’assurance de choisir des solutions qui respectent les plus hauts standards de sécurité de l’ANSSI, ainsi que la garantie de recourir à des solutions adaptées aux données sensibles des administrations et des entreprises.
En 2025, OVHcloud a lancé On-prem cloud platform, une plateforme cloud prête à l’emploi et installée chez le client. Ce lancement s’est matérialisé par la signature d’un contrat commercial avec DEEP. Le 31 mars 2025, DEEP, filiale du groupe Post, le leader des services télécoms, ICT, postal et financier postal du Luxembourg, et OVHcloud ont signé un partenariat stratégique pour la mise en œuvre d’un cloud souverain au Luxembourg. Le cloud souverain DEEP s’appuiera sur la solution On-prem cloud platform (OPCP) d’OVHcloud : une plateforme cloud intégrée (matérielle et logicielle) qui sera, en mode déconnecté, hébergée et opérée de façon autonome par DEEP dans ses propres centres de données certifiés « Tier IV » situés au Luxembourg.
Le Cloud public d’OVHcloud fournit des ressources de calcul, de stockage et de réseau mutualisées, facturées à l’usage, sur une infrastructure basée sur des technologies open source telles qu’OpenStack (une plateforme qui permet de déployer des ressources de traitement, de stockage et de mise en réseau) et Kubernetes (une plateforme d’orchestration de conteneurs, devenue un standard de marché). L’utilisation de ces plateformes standard offre aux clients une capacité de transfert de données facile et un accès volontairement transparent au code source, facilitant la réversibilité et éliminant le « verrouillage par le fournisseur ». Cette caractéristique de l’offre OVHcloud est particulièrement attrayante pour les clients qui cherchent à déployer des stratégies de multi‐cloud.
Les solutions de cloud public offrent aux utilisateurs une capacité de calcul pratiquement illimitée, la seule contrainte étant la capacité totale installée du fournisseur de cloud. Il est possible de déployer de nouvelles instances de cloud public automatiquement et en quelques secondes. Comme le service de cloud public est basé sur des serveurs partagés, les options de personnalisation sont définies par OVHcloud. Les niveaux de service sont élevés étant donné la flexibilité de l’architecture matérielle.
Les clients du cloud public paient des frais d’utilisation pour la capacité qu’ils utilisent réellement. Le modèle d’OVHcloud offre beaucoup plus de prévisibilité que les modèles utilisés par les hyperscalers et de nombreux autres concurrents. En particulier, contrairement aux hyperscalers, OVHcloud ne facture pas de frais supplémentaires pour les transferts de données sortants ou les appels API, sauf pour les stockages block et archive, et pour les services localisés en Asie‐Pacifique.
L’offre de cloud public du Groupe fournit trois services de cloud computing de base : la performance informatique (le compute), le stockage et les capacités réseau.
Les clients des solutions de cloud public OVHcloud peuvent choisir des services de cloud public entièrement évolutifs sur des machines virtuelles qui sont hébergées sur des serveurs et des réseaux partagés.
Le service de cloud public d’OVHcloud est intéressant pour les clients qui recherchent des ressources hautement évolutives, avec des demandes de gestion de pics importants sur plusieurs sites d’accès, et un degré élevé de résilience. Ce service est utilisé pour les applications à forte demande et les services qui utilisent de grands volumes de données, comme le streaming vidéo et musical.
Les clients du cloud public d’OVHcloud peuvent également choisir parmi un certain nombre de logiciels à la demande (SaaS) fonctionnant sur les serveurs du cloud public d’OVHcloud. En particulier, OVHcloud propose à ses clients des accès aux solutions de messagerie et de calendrier Microsoft Exchange, aux solutions de stockage et de gestion des données SharePoint et à la suite logicielle professionnelle Office365.
En 2025, OVHcloud propose les produits cloud public en 3-AZ dans la région de Paris. Cette région propose aux entreprises et organisations une présence dans trois datacenters (AZ ou Availability Zone) géographiquement proches afin qu’elles bénéficient d’une forte résilience et de faibles temps de latence entre les trois datacenters.
Dès septembre 2026, les produits public cloud (IaaS et PaaS) seront progressivement disponibles en version qualifiée SecNumCloud.
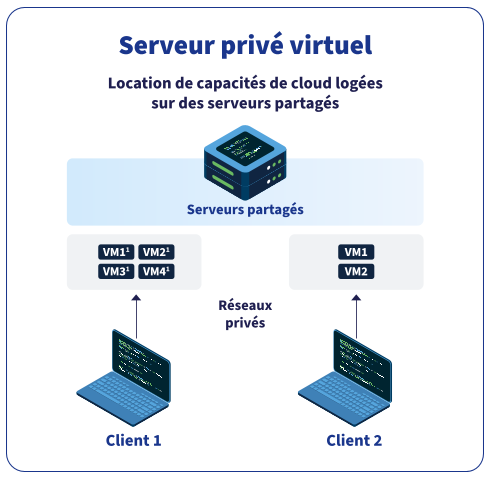
OVHcloud offre également une option de serveur privé virtuel, fournissant des capacités informatiques situées sur des serveurs partagés, mais avec des machines virtuelles isolées par l’utilisation de réseaux privés virtuels.
L’option de serveur privé virtuel est intéressante pour les clients qui recherchent des ressources sur mesure, en particulier pour les opérations de courte durée avec des charges de travail et une demande de serveur volatiles. Les solutions de serveurs privés virtuels sont principalement utilisées pour les tests d’applications et autres projets ponctuels, la gestion des pics de charge de courte durée et les fonctions de sauvegarde.
L’offre IaaS de cloud public d’OVHcloud propose des ressources de calcul, de réseau et de stockage à la demande, mutualisées sur des serveurs partagés et facturées à l’usage. Elle repose sur le modèle verticalement intégré du Groupe, qui conçoit ses propres serveurs, exploite son réseau de fibre optique et opère ses centres de données. Elle se structure principalement autour des domaines suivants :
- ●Compute. OVHcloud propose des instances Public Cloud à la demande, dans différentes gammes adaptées aux usages (charges générales, GPU, calcul intensif), permettant une élasticité immédiate des ressources sans engagement matériel ;
- ●GPU. Le Groupe propose des instances équipées de GPU, notamment en partenariat avec NVIDIA, SambaNova et AMD, destinées à l’entraînement et l’inférence de modèles d’intelligence artificielle ;
- ●Network. Les instances bénéficient d’une connectivité privée et publique (vRack, Load Balancer, IP failover) ainsi que d’une protection Anti-DDoS incluse, avec un accès au backbone fibre propre du Groupe ;
- ●Storage. OVHcloud propose aujourd’hui à ses clients un portefeuille complet d’offres de stockage telles qu’Object Storage S3 (High Performance et Standard), Block Storage, File Storage, Snapshot & Backup et Archive.
Dans le cadre de sa stratégie de croissance, OVHcloud est en train de développer et de mettre en œuvre une offre PaaS complète, superposée aux produits IaaS de cloud privé et de cloud public. En plus de développer des produits en interne, OVHcloud a annoncé plusieurs partenariats et acquisitions, dans le but d’accélérer son plan de développement, ce qui lui permet de proposer plus de 80 solutions IaaS et PaaS à ses clients à la fin de l’exercice 2024, principalement dans les domaines suivants :
- ●Database‐as‐a‐Service. Les logiciels de gestion des données permettent aux utilisateurs de gérer leurs bases de données afin de permettre les requêtes et les mises à jour. Ils comprennent des programmes qui exécutent des requêtes sur les données et fournissent une représentation visuelle des données dans des formats tels que les feuilles de calcul, permettant aux utilisateurs de construire des applications plus rapidement et d’automatiser la gestion des bases de données. OVHcloud a annoncé un partenariat en avril 2021 avec MongoDB, et en juillet 2021 avec Aiven pour rendre disponibles plusieurs types de base de données sur l’infrastructure d’OVHcloud ;
- ●AI, Machine Learning & Analytics. Les solutions d’intelligence artificielle et d’analytique comprennent des outils et des services soutenant l’analyse et la présentation des données. OVHcloud est particulièrement avancé dans les solutions de calcul haute performance pour l’intelligence artificielle et le machine learning, et entend poursuivre son développement dans ce domaine. En avril 2022, OVHcloud a annoncé l’acquisition de ForePaaS, une société spécialisée dans le domaine de l’analytics. Depuis deux ans, OVHcloud a renforcé son offre de produits liés à l’intelligence artificielle, comme AI Notebook, AI Deploy, AI Training, AI App Builder ou encore AI Endpoint, une plateforme donnant un accès facile, à travers une API (une interface de programmation d’application), à de nombreux modèles d'intelligence artificielle pré-entraînés (LLM, voix, images…) pour l’intégrer rapidement à des applications ;
- ●Quantum. OVHcloud propose des solutions de calcul quantique dans le cloud (Quantum-as-a-Service), combinant émulateurs et accès à du matériel quantique réel. Le Groupe a lancé ses premiers émulateurs quantiques en 2022, avec un catalogue qui en compte aujourd’hui neuf. En novembre 2025, OVHcloud a complété cette offre par un partenariat avec Pasqal, donnant accès à une QPU de 100 qubits, puis étendu son portefeuille avec des machines de C12, IQM, Alice & Bob, Quandela et Quobly, avec pour ambition de proposer huit processeurs quantiques d’ici 2027, majoritairement européens .
- ●Security & Encryption. OVHcloud élargit son offre de solutions de gestion de l’accès aux identités et de chiffrement, y compris le chiffrement de bout en bout qui sécurise les données des clients dans tous les états. En juillet 2021, OVHcloud a annoncé l’acquisition de BuyDRM, une société américaine spécialisée dans ce domaine ;
- ●Application platforms. Les plateformes d’applications sont des solutions logicielles de serveur back‐end fournissant aux développeurs un environnement d’exécution et de développement.
Web cloud regroupe les offres d’hébergement web, de noms de domaine et de téléphonie d’OVHcloud, destinées principalement aux particuliers, TPE et PME. OVHcloud propose des services de Web cloud depuis sa création en 1999. Avec sa position de leader sur le marché français et de fortes positions ailleurs en Europe, l’offre Web cloud assure une base de revenus stable et récurrente et une croissance régulière.
- ●Web hosting et noms de domaine. Cela comprend la location de capacité d’hébergement sur des serveurs, permettant aux clients de connecter leurs sites web à Internet, ainsi que l’enregistrement, le renouvellement et le transfert de noms de domaine. Les clients peuvent choisir des forfaits de base offrant un ou quelques sites web seulement, ou des forfaits destinés aux professionnels et aux développeurs qui souhaitent héberger plusieurs sites web, ainsi que des adresses électroniques et des options de stockage. OVHcloud propose à ses clients des services supplémentaires, tels que les certificats SSL (Secure Socket Layer), qui permettent des connexions sécurisées entre un serveur web et un navigateur ;
- ●Téléphonie et connectivité. Les clients peuvent acheter des systèmes de VoIP (Voice over IP) leur permettant des utilisations telles que les standards téléphoniques et les systèmes de réponse vocale interactive. OVHcloud offre également à ses clients un accès à Internet via les réseaux ADSL et fibre optique, avec des forfaits de base et professionnels ;
- ●Support et services. OVHcloud propose à ses clients des niveaux supplémentaires de support et de services, qui regroupent un ensemble de solutions d’assistance, d’expertises et de services en ligne. Les offres de support peuvent être Business, qui correspond au niveau adapté aux environnements de production ou Enterprise, qui propose une expérience grand compte pour les environnements de production critique. Les services additionnels sont proposés dans l’offre de Professional Services, qui donne accès à du support technique et des conseils lors de projets de migration d’infrastructure ou de modification d’architecture IT.
Les principaux clients d’OVHcloud dans le segment du Web cloud sont les petites et moyennes entreprises, ainsi que certains particuliers et entrepreneurs. Les clients du Web cloud sont généralement à la recherche de services web et de communication sécurisés et fiables, pour établir leur présence sur le web, et pour numériser les fonctions de l’entreprise.
Depuis janvier 2026, OVHcloud a mené trois acquisitions renforçant sa stack technologique IA. En janvier, l’acquisition de Seald a permis d’intégrer nativement le chiffrement de bout en bout (« zero-knowledge ») au catalogue de sécurité d’OVHcloud (Secret Manager, KMS, HSM), pour les usages les plus sensibles. En mars, l’acquisition de Lingua Custodia, plateforme française de fine-tuning de modèles d’IA générative pour les secteurs régulés, a marqué le lancement de l’AI Lab d’OVHcloud, dédié à l’entraînement et à l’affinage de LLM souverains. En juillet, l’acquisition de GLADIA a apporté une brique de transcription et d’intelligence audio (speech-to-text) opérant en temps réel dans plus de 100 langues. Ensemble, ces briques technologiques renforcent la maîtrise d’OVHcloud sur l’ensemble de la stack IA, de l’infrastructure aux couches applicatives génératives, agentiques et multimodales.
À l’occasion de VivaTech 2026, OVH Labs a dévoilé en preview OVHai Workspace, une plateforme collaborative ouverte intégrant IA agentique et chiffrement de bout en bout nativement. Elle réunit les usages collaboratifs courants (email, drive, visioconférence) et un moteur de recherche couplé à des capacités d’IA agentique, tout en restant ouverte aux applications partenaires, dans l’objectif de fédérer un écosystème européen de productivité. L’option de chiffrement E2EE proposée permet de sécuriser les données, y compris dans les applications partenaires intégrées : lorsqu’elle est activée, la recherche et l’IA agentique s’exécutent localement, sur le poste ou le mobile de l’utilisateur. Cette capacité de chiffrement s’appuie notamment sur l’acquisition, en janvier 2026, de Seald, société française spécialisée dans le chiffrement de bout en bout selon un modèle « zero-knowledge ». Cette plateforme s’inscrit dans la volonté d’OVHcloud de proposer une alternative souveraine aux suites collaboratives des hyperscalers.
-
1.4Stratégie et objectifs
1.4.1Un nouveau cap stratégique pour OVHcloud
Depuis son introduction en bourse en 2021, OVHcloud met en œuvre sa feuille de route stratégique avec succès. En 2026, OVHcloud a poursuivi cette dynamique en réalisant les objectifs suivants :
- ●franchir le cap du milliard d’euros de chiffre d’affaires au cours de l’exercice 2025 et se fixe désormais pour objectif d’atteindre 2 milliards d’euros de revenus ;
- ●enrichir et renouveler son portefeuille d’offres de cloud public et privé, y compris de nouvelles offres d’hébergement web et le développement de l’ On-prem cloud platform ;
- ●développer des produits IA sur l’ensemble des couches de la stack technologique, de l’IaaS (GPUs, entraînement, fine-tuning et inférence), jusqu’au SaaS (dont OVHai Workspace) ;
- ●poursuivre son expansion géographique avec l’ouverture d’une région Public Cloud en architecture 3-AZ à Milan et l’annonce de l’ouverture d’une région 3-AZ à Berlin au cours de l’exercice 2027 ;
- ●faire évoluer son organisation commerciale Corporate afin de mieux répondre aux enjeux de ce segment, notamment dans le secteur de la Défense, grâce à la création d’une verticale dédiée ;
- ●réaliser plusieurs acquisitions stratégiques en 2026 afin de renforcer son portefeuille de solutions, en particulier dans le domaine de l’intelligence artificielle : Seald (SDK de chiffrement de bout en bout), OVH LLM (ex-Lingua Custodia), solution de fine-tuning de modèles d’IA destinée aux secteurs réglementés) et GLADIA (technologie de reconnaissance vocale multilingue) ;
- ●maintenir une discipline financière rigoureuse, grâce à une gestion maîtrisée des coûts, une politique d’investissement anticipée et une trajectoire conduisant à un flux de trésorerie disponible (Levered Free Cash Flow) positif.
Au début de l’exercice FY26, Octave Klaba, fondateur d’OVHcloud, a repris les fonctions de directeur général afin de renforcer l’alignement entre la vision, la stratégie et leur exécution, et de piloter la mise en œuvre du plan FY26-30.
OVHcloud bénéficie déjà d’un avantage structurel en étant immunisé aux lois extraterritoriales, et a développé une stratégie de certifications auprès des régulateurs nationaux et internationaux qui porte ses fruits.
OVHcloud poursuit l’extension de sa qualification SecNumCloud à ses services de cloud public : la disponibilité générale démarre en 2026 avec les instances à la demande, les instances metal, ainsi que le stockage bloc et objet – une offre reposant à 100 % sur la technologie OVHcloud, de la couche infrastructure à la couche logicielle – avant l’arrivée prochaine de Kubernetes managé, des bases de données et des services d’IA managés.
En parallèle, OVHcloud développe l’On-prem cloud platform (OPCP), une plateforme cloud intégrée, matérielle et logicielle, déployée directement chez le client, et a signé de nouveaux contrats OPCP en Europe et au-delà. C’est notamment le cas du partenariat conclu avec DEEP, qui s’appuie sur les solutions d’OVHcloud pour proposer à ses clients une offre cloud répondant aux critères les plus élevés en matière de protection des données et de sécurité, spécialement adaptée au marché luxembourgeois.
Face à la demande croissante de plusieurs pays européens, OVHcloud crée par ailleurs une verticale Défense en construisant une offre dédiée à partir de ses produits SecNumCloud, avec une organisation commerciale multi-locale et le recrutement de profils issus des forces armées et de l’industrie de la Défense. Ce choix répond aux besoins de commandement augmenté par l’IA, d’orchestration de drones et d’interopérabilité des communications avec l’OTAN, dans un contexte de forte attente d’indépendance technologique vis-à-vis des fournisseurs extra-européens.
Cette force de frappe a permis au consortium composé de DEEP by POST Luxembourg Group, OVHcloud et Clever Cloud d’être sélectionné par la Commission européenne dans le cadre d’un appel d’offres majeur visant à fournir des services de cloud souverain aux institutions, organes et agences de l’Union européenne. Ce marché, doté d’un plafond de 180 millions d’euros sur six ans, constitue une étape structurante dans la mise en œuvre concrète de la stratégie européenne de souveraineté numérique.
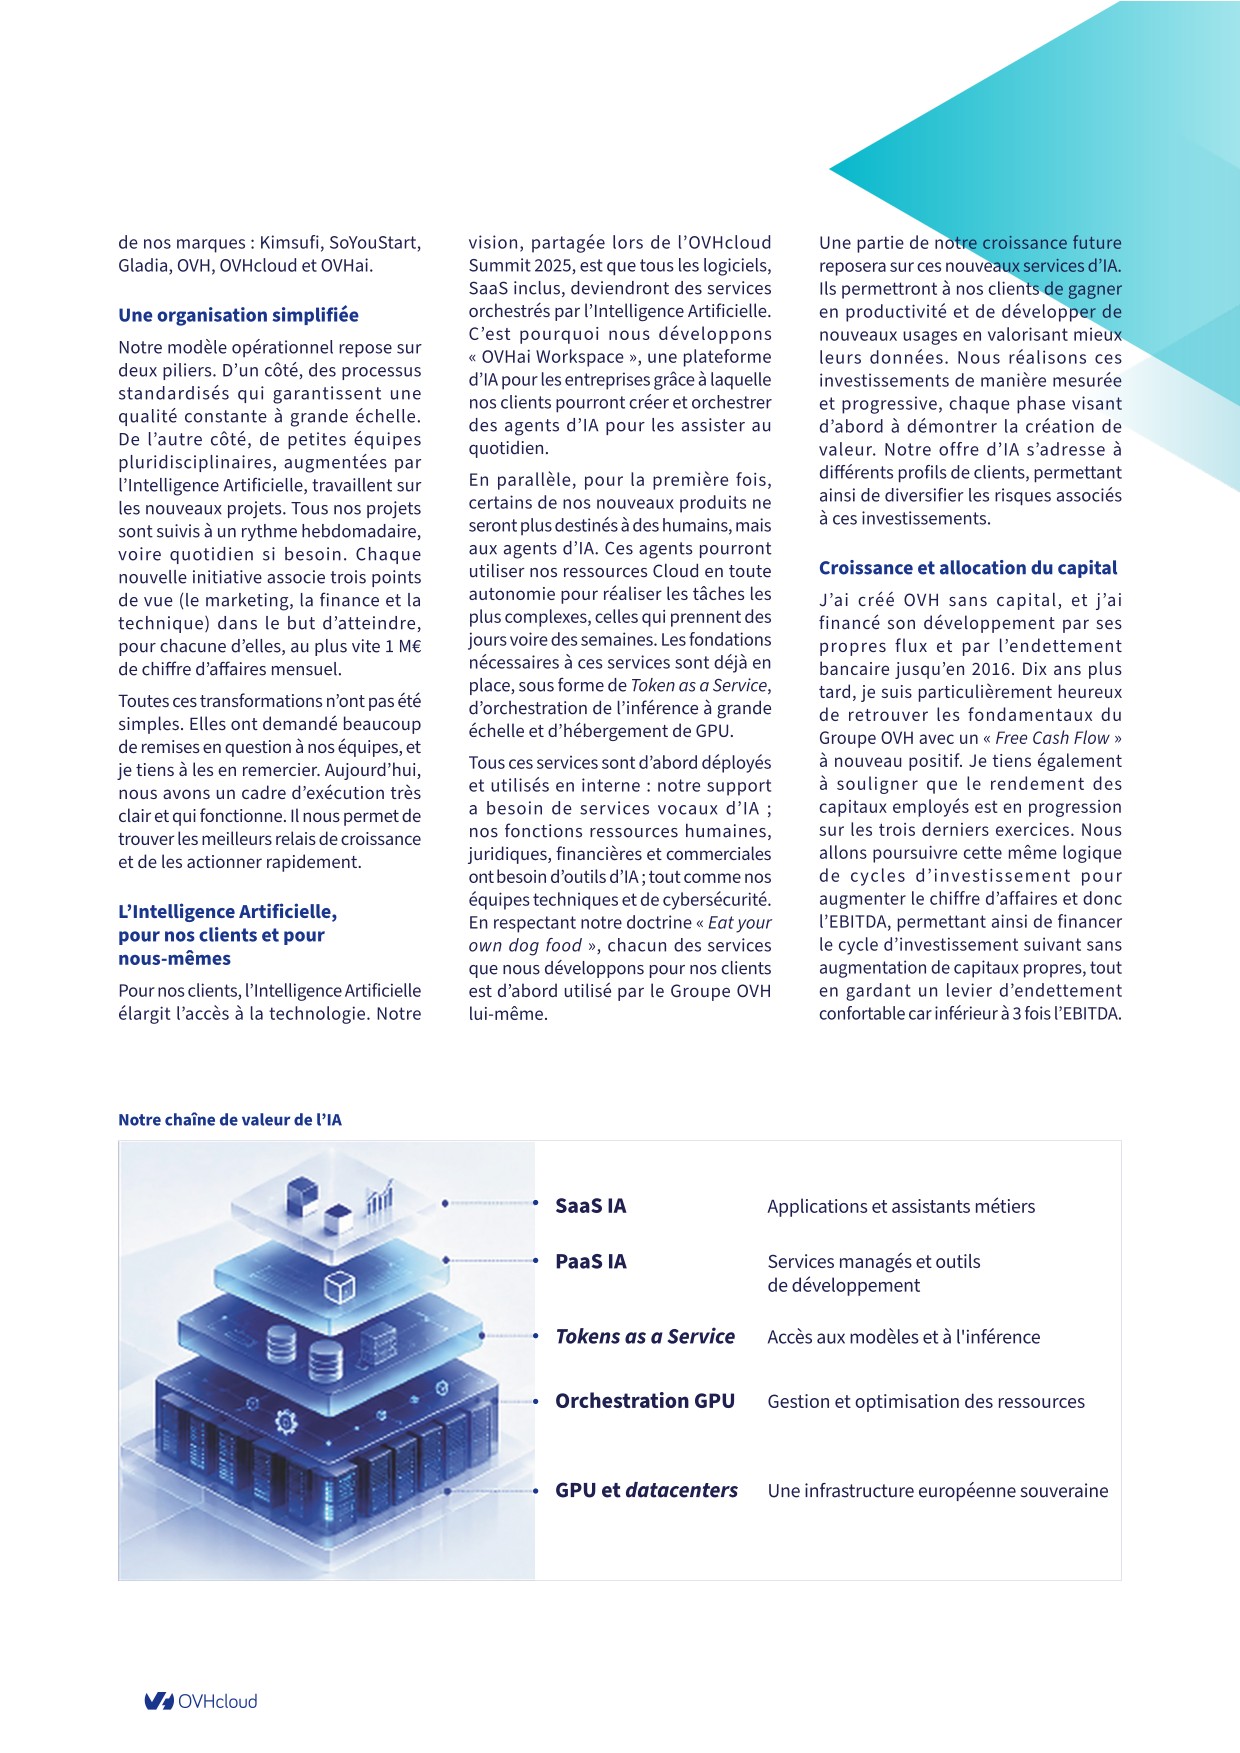
OVHcloud accélère sa stratégie en matière d’intelligence artificielle en s’appuyant sur une maîtrise de bout en bout de la stack technologique. Sur la couche infrastructure (IaaS), OVHcloud met à disposition de ses clients une gamme de GPUs NVIDIA Tensor Core (H100, A100, L4, L40S), désormais complétée par des instances H200, ainsi que de nouveaux accélérateurs RDU déployés avec SambaNova pour l’inférence à grande échelle et l’exécution d’agents IA.
À la suite de l’acquisition de Lingua Custodia, concepteur de modèles spécialisés d’IA générative, OVHcloud a lancé son AI Lab, dont l’objectif est de construire et déployer des services d’IA agentique verticalisée pour des données sensibles, déployables dans le cloud et On-Premise. Cette stratégie s’est enrichie, avec la finalisation le 31 juillet 2026 de l’acquisition de GLADIA, expert de la transcription et de l’intelligence audio en temps réel (plus de 100 langues disponibles), et de Seald, spécialiste du chiffrement de bout en bout, consolidant une couverture de l’ensemble du cycle de vie de l’IA, du GPU aux couches applicatives PaaS et SaaS. Par ailleurs, Gartner a positionné OVHcloud en tant que « Challenger » dans son Magic Quadrant for Cloud AI Infrastructure de juillet 2026.(4)
L’innovation reste au cœur de la proposition de valeur d’OVHcloud, qui continue d’investir dans l’intelligence artificielle et l’informatique quantique.
Sur le quantique, OVHcloud a fortement étoffé sa Quantum Platform (offre quantum-as-a-service) au cours des derniers mois : après l’installation d’une première machine Pasqal, un second ordinateur quantique, de Quandela, a été installé en avril 2026, et le tout premier calculateur quantique de Quobly doit rejoindre la plateforme d’ici la fin de l’année, aux côtés d’un partenariat de R&D avec Welinq pour interconnecter des calculateurs de technologies différentes. Le Groupe a également noué un partenariat avec Quandela autour de MerLin, un environnement de programmation quantique-IA hybride, disponible sur la plateforme cloud d’OVHcloud à partir de mi-2026. Enfin, OVHcloud a déployé des certificats SSL renforcés par un générateur quantique de nombres aléatoires (QRNG) développé avec Quandela, via un procédé breveté par le Groupe.
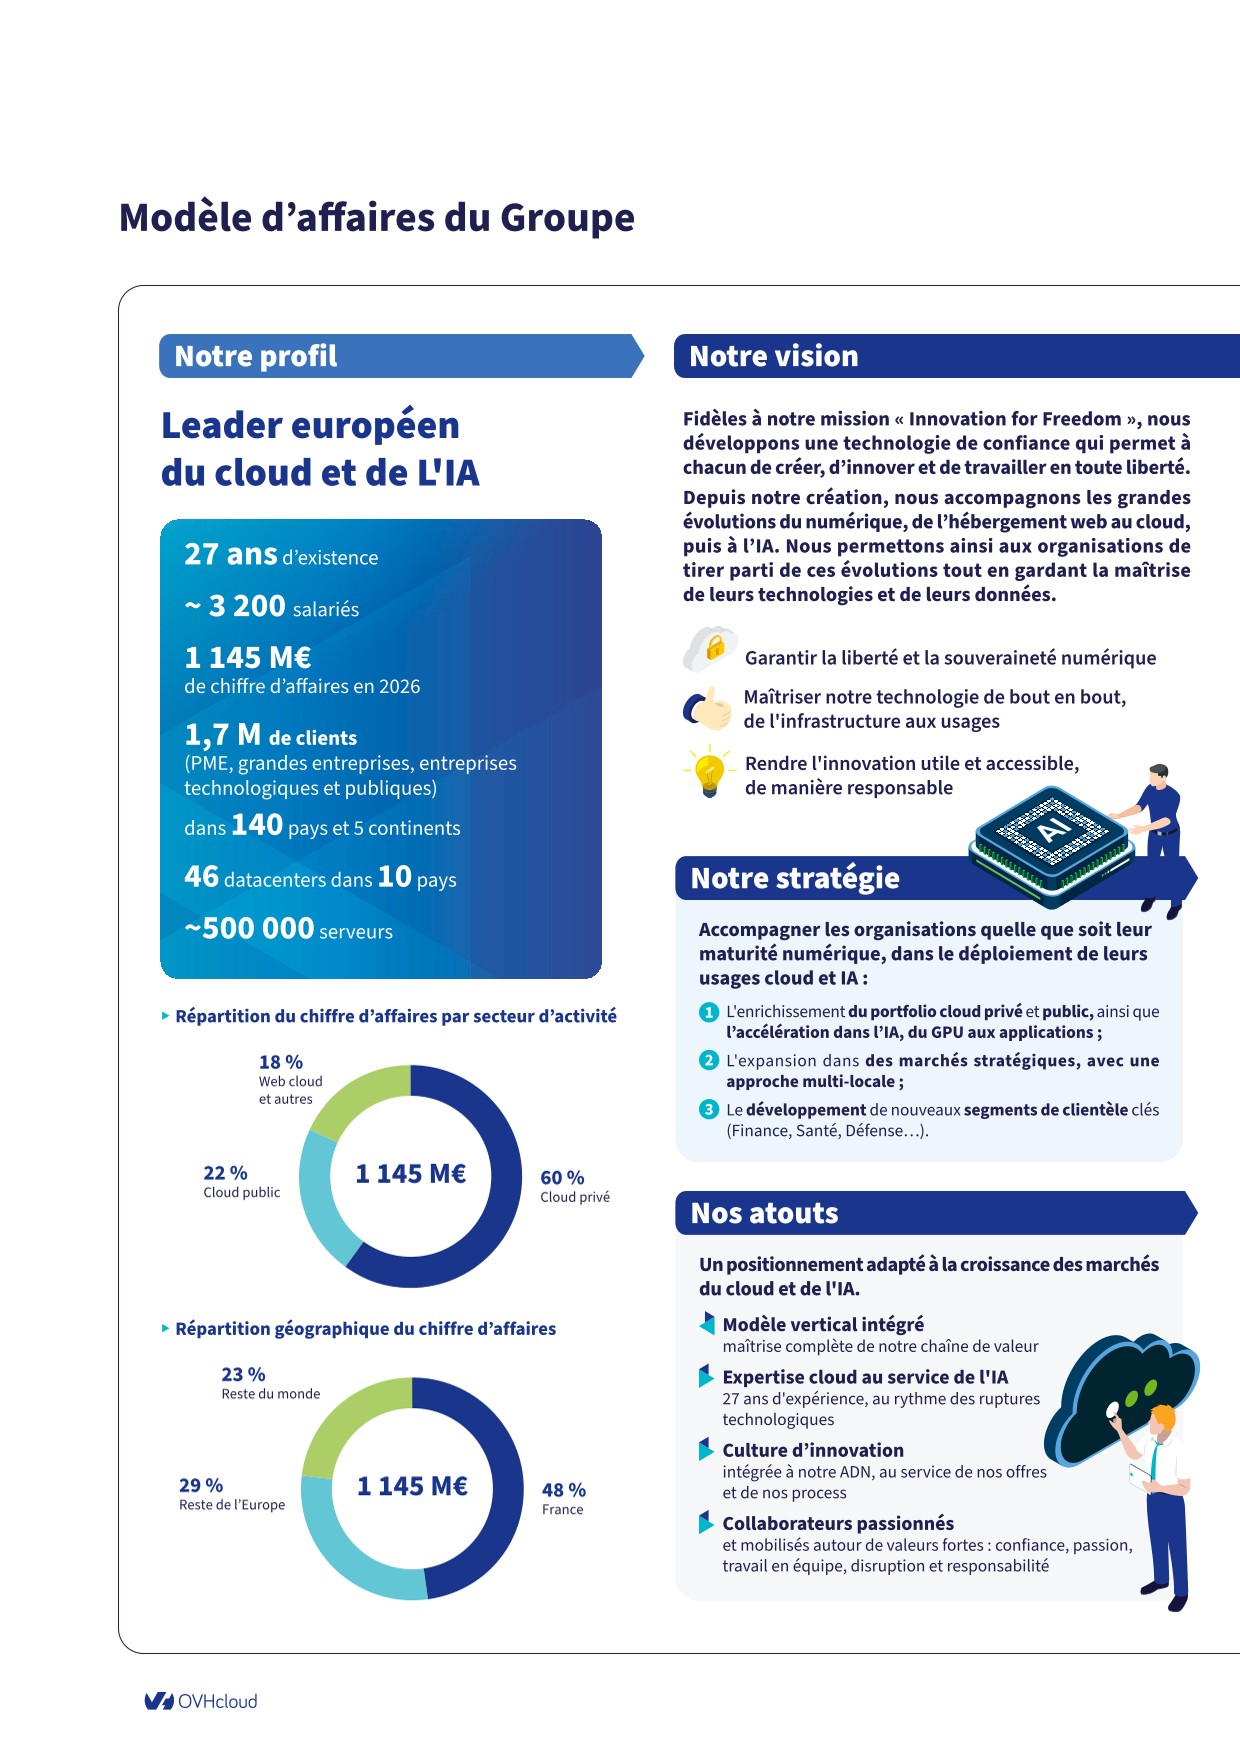
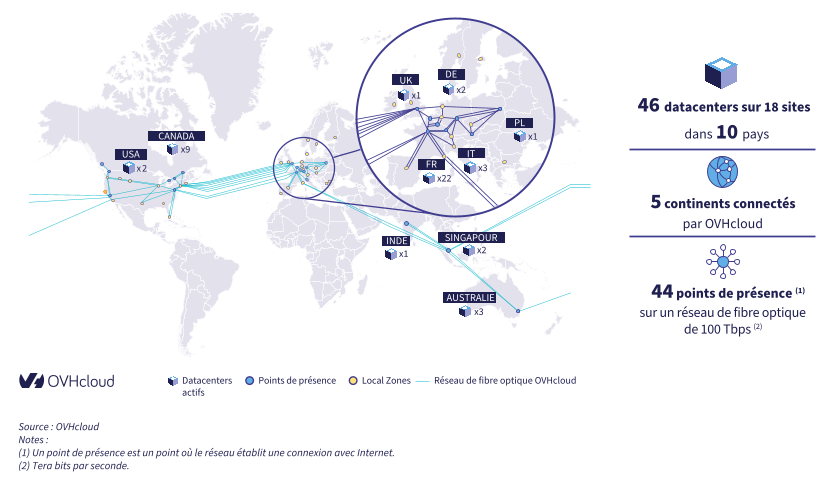
OVHcloud opère désormais 46 centres de données sur 4 continents. Pour l’exercice 2026, le chiffre d’affaires atteint 1 145,1 millions d’euros, en croissance organique de 7,2 %, portée par le cloud public (+ 18,9 %). La marge d’EBITDA ajusté atteint 42,0 %, un record depuis l’IPO. Le résultat net est positif à 9,4 millions d’euros, et le Levered Free Cash-Flow s’élève à 24,7 millions d’euros sur l’année.
-
1.5Les atouts concurrentiels d’OVHcloud
1.5.1Le champion de la souveraineté numérique avec une présence mondiale
OVHcloud est le leader européen du cloud et seul acteur non américain ou non chinois parmi les 10 plus grands fournisseurs mondiaux de services cloud. En 2025, OVHcloud a été nommé Major Player dans le Marketscape Worldwide Public Cloud Infrastructure as a Service 2025 Vendor Assessment. (5)
À l’échelle mondiale, OVHcloud propose une large diversité de modes de déploiement, permettant d’adapter l’infrastructure aux différents besoins de performance, de résilience et de proximité :
- ●3-AZs (trois zones de disponibilité indépendantes, séparées de 30 km en moyenne et interconnectées par un réseau dédié à faible latence) ;
- ●1-AZs (une zone de disponibilité dotée d’une alimentation et d’un réseau entièrement redondants) ;
- ●Local Zones (infrastructures mutualisées au plus près des utilisateurs, offrant une latence inférieure à 20 ms pour les usages d’edge computing) ;
- ●déploiements on-premise via On-prem cloud platform.
-
1.6Environnement législatif et réglementaire
1.6.1Législation et réglementation dans l’Union européenne
En tant que fournisseur de services cloud français, OVHcloud est soumis aux réglementations européennes dans un grand nombre de domaines, notamment la fourniture de services numériques, la cybersécurité, la gestion des contenus illicites et la protection des données. OVHcloud peut également être soumis à des régimes sectoriels sur certaines de ses activités ou en lien avec l’activité réglementée de ses clients, ainsi qu’à des législations plus générales telles que le droit des contrats et la protection des consommateurs.
OVHcloud est soumis à la réglementation européenne visant à renforcer la cybersécurité dans l’ensemble de l’Union européenne (l’« UE »). Transposée en droit français le 26 février 2018, la directive UE 2016/1148 du 9 juillet 2016 a établi des exigences pour les fournisseurs de services cloud en matière de sécurité des réseaux et des systèmes d’information. Selon la loi française (7) transposant la directive UE 2016/1148, les fournisseurs de services cloud sont classés comme des fournisseurs de services numériques. En tant que prestataire de services numériques, OVHcloud doit garantir un niveau de sécurité des informations adapté aux risques pertinents et adopter des mesures organisationnelles et techniques appropriées. En cas d’incident de sécurité ayant un impact significatif sur la prestation de services, une déclaration doit être faite auprès de l’Agence nationale de la sécurité des systèmes d’information (« ANSSI »). Le Premier ministre français peut également ouvrir des enquêtes à la réception d’informations faisant état d’un manquement du prestataire de services numériques aux obligations de sécurité. Les amendes pour non‐respect des obligations de sécurité vont de 50 000 à 100 000 euros.
L’ANSSI a adopté des normes de sécurité pour les fournisseurs de services cloud (8). Les entreprises du cloud doivent notamment mettre en place une politique de sécurité pour les informations relatives au service et procéder à une évaluation des risques couvrant l’ensemble du service. Si les normes de sécurité applicables sont respectées, l’ANSSI délivre une qualification appelée « SecNumCloud » certifiant un niveau de sécurité renforcé pour le stockage d’informations sensibles. En octobre 2022, l’ANSSI a prolongé un visa de sécurité à OVHcloud pour la qualification « SecNumCloud » pour son Hosted Private Cloud, valable jusqu’en décembre 2023. Pour la protection des systèmes d’information critiques, l’ANSSI recommande aux opérateurs de services essentiels (par exemple, les sociétés d’approvisionnement en gaz, les transporteurs aériens, les établissements de santé, les banques) d’utiliser des produits et services de sécurité disposant d’un visa de sécurité de l’ANSSI.
Le rôle de l’Agence de l’Union européenne pour la cybersécurité (l’« ENISA ») a été renforcé par le règlement UE 2019/881 du 17 avril 2019 (la « loi sur la cybersécurité »). L’ENISA est chargée d’établir et de maintenir un système de certification de cybersécurité à l’échelle européenne applicable aux fournisseurs de services cloud, y compris un ensemble complet de règles, d’exigences techniques, de normes et de procédures. En juillet 2020, l’ENISA a publié une proposition qui permettrait aux fournisseurs de services cloud d’obtenir des certifications à travers l’UE attestant du niveau de sécurité de leurs services.
Le Cyber Resilience Act (« CRA ») est entré en vigueur le 10 décembre 2024. Cette proposition fixe une série d’exigences générales et organisationnelles en matière de cybersécurité pour les produits contenant des éléments numériques (par exemple : logiciels, produits matériels, solutions de traitement de données). Il vise à adopter un socle commun au sein de l’Union européenne pour limiter les cyberattaques. Le CRA s’applique de manière différenciée aux acteurs de la chaîne d’approvisionnement : fabricants, importateurs ou distributeurs. Le texte doit encore être examiné par le Parlement européen puis par le Conseil de l’Union européenne ; lors de cette procédure, qui peut prendre jusqu’à deux ans, le texte actuel sera très probablement amené à évoluer. Il est donc encore prématuré de se prononcer sur les impacts potentiels de ce texte sur OVHcloud.
En tant que fournisseur de services de cloud et de télécommunications, OVHcloud traite, stocke et transfère une quantité substantielle de données personnelles. En conséquence, OVHcloud doit se conformer à un ensemble de réglementations européennes et de lois nationales relatives à la protection des données personnelles.
Pierre angulaire de la protection des données personnelles dans l’Union européenne depuis son entrée en vigueur en mai 2018, le RGPD poursuit trois objectifs principaux : (i) établir des règles relatives à la protection des personnes dans le cadre du traitement de leurs données personnelles ainsi que des règles relatives à la libre circulation de ces données, (ii) renforcer l’application de la réglementation grâce à un cadre juridique unifié pour les organisations traitant des données personnelles, et enfin (iii) renforcer la responsabilité des acteurs traitant des données à caractère personnel (responsables de traitements et sous-traitants) en imposant une obligation de documentation des traitements et des outils/applications utilisés.
Le RGPD soumet les organisations à des obligations strictes en termes d’information et de transparence sur les traitements réalisés sur les données personnelles, qu’elles traitent pour leur propre compte ou le compte d’autrui.
Il confère également plusieurs droits aux personnes concernées sur le traitement de leurs données personnelles tels que le droit d’accès, le droit à la modification ou le droit à l’effacement (« droit à l’oubli ») permettant à celles-ci de bénéficier d’un contrôle accru sur l’utilisation de leurs données personnelles.
En outre, le RGPD impose aux organisations, dès la conception d’un nouveau produit ou service, la mise en place de mesures de sécurité techniques et organisationnelles adéquates aux traitements de données personnelles, afin de garantir la sécurité et la confidentialité adaptées aux données personnelles traitées (« Privacy by design »).
Enfin, le RGPD oblige les organisations responsables de traitement, lorsqu’elles constatent une violation de données personnelles, à notifier à l’autorité de contrôle toute violation susceptible d’entraîner un risque pour les droits et libertés des personnes physiques et des personnes concernées.
Le 19 novembre 2025, la Commission européenne a présenté un « paquet numérique » ayant pour objectif de revoir et simplifier les dispositions de certains textes dont le RGPD et la directive 2002/58/CE dite e-privacy.
L’ambition affichée par la Commission européenne est de simplifier les règles existantes en matière de protection des données personnelles (redéfinition de la pseudonymisation, allégement des procédures liées aux violations de données, etc.) et leur utilisation dans le cadre de l’IA afin de continuer à offrir aux citoyens européens un haut cadre de protection de leurs données à caractère personnel tout en encourageant l’innovation.
Canada, Province de Québec - Loi modernisant des dispositions législatives en matière de protection des renseignements personnels
Adoptée le 22 septembre 2021, la loi modernisant des dispositions législatives en matière de protection des renseignements personnels, dite « Loi 25 », apporte des modifications importantes à la loi sur la protection des renseignements personnels dans le secteur privé (« LPRPSP ») visant à offrir un meilleur contrôle aux citoyens sur leurs données personnelles et de responsabiliser davantage les organisations quant à leur gestion de ces renseignements. Cette loi établit de nouvelles obligations et règles de transparence pour les entreprises québécoises telles que la désignation d’un responsable de la protection des renseignements personnels, afin d’établir des politiques et des pratiques encadrant la gouvernance des données personnelles, réaliser des évaluations des facteurs relatifs à la vie privée (EFVP), respecter les nouveaux droits accordés aux personnes sur leurs données personnelles et notamment droit à la cessation de la diffusion, à la ré-indexation ou à la désindexation (droit à l’oubli) avant de communiquer des données personnelles en dehors du Québec ou encore prévoir, par défaut, les paramètres assurant le plus haut niveau de confidentialité du produit ou du service technologique offert au public.
Les nouvelles responsabilités et obligations applicables aux organisations traitant des données personnelles entrent en vigueur progressivement en septembre 2022, 2023 et 2024.
Afin d’assurer la conformité avec les réglementations applicables en matière de protection des données, OVHcloud a mis en place un système de gestion des données personnelles basé sur la norme ISO 27701.
OVHcloud s’appuie également sur le Code de conduite Cloud Infrastructure Service Providers in Europe (CISPE), en étant certifié sur ses offres Bare Metal Cloud et Hosted Private Cloud powered by VMWare, pour garantir et démontrer la conformité de ses activités IaaS.
Le règlement UE 2018/1807 du 14 novembre 2018 (le « Règlement sur le libre flux des données à caractère non personnel ») vise à assurer la libre circulation des données non personnelles entre les États membres de l’UE (les « États membres ») et les systèmes informatiques dans l’UE. Les données non personnelles sont soit (i) des données non liées à des personnes physiques identifiées ou identifiables, soit (ii) des données personnelles anonymisées. Ce règlement permet le stockage et le traitement de données non personnelles partout dans l’UE, interdit la localisation des données et garantit la disponibilité des données pour les contrôles réglementaires.
Le Règlement sur le libre flux des données à caractère non personnel prévoit également que la Commission européenne doit encourager le développement de Codes de conduite autorégulateurs pour faciliter la portabilité entre les prestataires. À cette fin, OVHcloud a participé à la rédaction de deux Codes de conduite volontaires sur le changement de fournisseur de services cloud et la portabilité des données par le biais du groupe de travail sur le changement de prestataire de cloud et le portage des données (« SWIPO »). Publiés en juillet 2020, les Codes de conduite relatifs à l’Infrastructure‐as‐a‐Service (IaaS) et au Software‐as‐a‐Service (SaaS) offrent des conseils aux fournisseurs de services cloud et aux clients sur le changement de fournisseur de services cloud et le portage des données non personnelles. L’adoption de ces Codes de conduite vise à réduire les risques de verrouillage envers un fournisseur (c’est-à-dire les situations où les clients sont dépendants d’un prestataire particulier en raison de coûts de changement importants) par les fournisseurs de services cloud. Ils fournissent également des conseils aux clients sur le transfert des données non personnelles.
En tant que fournisseur de services d’hébergement, OVHcloud doit se conformer à de nombreuses législations en matière de lutte contre les contenus illicites, notamment celles qui concernent les infractions aux droits de propriété intellectuelle, la diffusion de contenus terroristes et les abus sexuels sur les mineurs.
Le règlement UE 2022/2065 du Parlement européen et du Conseil du 19 octobre 2022 relatif à un marché unique des services numériques et modifiant la directive 2000/31/CE (« Règlement sur les services numériques ») est entré en vigueur le 18 novembre 2022. Ce nouveau cadre a pour objectif d’harmoniser les règles applicables dans les différents États membres de l’Union européenne et remplace celui adopté en l’an 2000 en matière de responsabilité des intermédiaires vis-à-vis des contenus illicites tout en maintenant les principes fondamentaux de liberté d’expression et de libre prestation de services.
Le règlement établit également de nouvelles obligations de diligence et de transparence pour les services d’hébergement tels qu’OVHcloud, tant vis-à-vis des autorités que des utilisateurs, en particulier sur le traitement des signalements de contenus illicites. Il renforce par ailleurs le niveau des sanctions pouvant être infligées en cas de manquement aux obligations établies par le règlement, avec des amendes pouvant représenter jusqu’à 6 % du chiffre d’affaires mondial annuel du fournisseur de services intermédiaires. Un certain nombre de mesures sont applicables de manière différée au cours des deux prochaines années et impliquent l’adoption de textes au niveau national. OVHcloud suivra avec attention leur publication afin de se conformer à ses obligations.
Le règlement UE 2022/1925 du Parlement européen et du Conseil du 14 septembre 2022 relatif aux marchés contestables et équitables dans le secteur numérique et modifiant les directives UE 2019/1937 et UE 2020/1828 (« Règlement sur les marchés numériques ») vise à rendre le secteur numérique plus équitable et plus compétitif, en instaurant des mesures préventives pour les grandes entreprises numériques en position de contrôleurs d’accès sur le marché européen. Le règlement prévoit notamment plusieurs obligations et interdictions à l’égard des plateformes en ligne en position de contrôleurs d’accès et renforce les pouvoirs de sanction de la Commission européenne, laquelle sera assistée d’un comité consultatif et d’un groupe de haut niveau. Ainsi, par exemple, les contrôleurs d’accès devront permettre aux utilisateurs de désinstaller facilement sur leurs appareils des logiciels préinstallés et de se désabonner facilement d’un service de plateforme essentiel tel qu’un service de cloud. Les contrôleurs d’accès ne pourront plus imposer des logiciels tels que des navigateurs Internet ou des moteurs de recherche par défaut, réutiliser les données personnelles d’un utilisateur à des fins de publicité ciblée sans son consentement explicite.
Depuis le 2 mai 2023, les entreprises concernées doivent se signaler à la Commission européenne et se mettre en conformité au plus tard en mars 2024. La législation confère à la Commission le pouvoir exclusif de contrôler le respect de leurs obligations, et de nouvelles sanctions, notamment une amende pouvant atteindre jusqu’à 10 % du chiffre d’affaires total mondial réalisé par l’entreprise au cours de l’exercice précédent.
L’adoption de cette nouvelle législation est une avancée positive pour réguler les pratiques des acteurs dominants du numérique sur le marché européen, mais son efficacité dépendra des moyens que la Commission européenne consacrera au service du respect de celle‐ci. OVHcloud suivra avec une attention particulière les précisions attendues sur les effectifs qui seront dédiés au contrôle des obligations des contrôleurs d’accès.
Les entités OVHcloud sont des opérateurs de télécommunications dans quatre (4) États membres : la Belgique, la France, l’Allemagne et l’Espagne. OVHcloud est soumis à des obligations spécifiques lorsque le Groupe fournit des services de télécommunications. Parce que l’UE et ses États membres réglementent le secteur des télécommunications depuis de nombreuses années, il existe une variété de mesures d’application, de directives et d’autorités différentes à travers l’UE. Les entités d’OVHcloud sont également des opérateurs de télécommunications au Royaume‐Uni et en Suisse, qui possèdent leur propre réglementation en matière de télécommunications. Le Royaume‐Uni a transposé les exigences du Code des communications électroniques européen dans son cadre réglementaire national avant le Brexit.
La directive UE 2018/1972 du 11 décembre 2018 a établi le Code des communications électroniques européen. Bien que cette directive n’ait pas encore été transposée dans tous les États membres où OVHcloud agit en tant qu’opérateur, plusieurs autres directives applicables dans les secteurs des télécommunications, telles que les directives 2002/19/CE, 2002/20/CE, 2002/21/CE et 2002/22/CE du Parlement européen et du Conseil, ont été substantiellement modifiées. La directive 2018/1972 a été transposée en droit français en mai 2021 (9). L’objectif clé de ce Code européen des communications électroniques est de créer un ensemble complet de règles actualisées pour réglementer les communications électroniques et protéger les citoyens de l’UE lorsqu’ils communiquent par le biais de services traditionnels ou sur le web, d’encourager la concurrence entre les opérateurs de télécommunications et de garantir que les autorités réglementaires nationales sont protégées contre les interventions extérieures ou les pressions politiques.
En tant que fournisseur de services cloud, OVHcloud est soumis à des obligations lorsque le Groupe fournit des services à des organisations du secteur de la santé. Par exemple, la loi française impose aux hébergeurs de données de santé (c’est-à-dire toute personne hébergeant des données de santé à caractère personnel collectées dans le cadre d’activités de prévention, de diagnostic, de soins ou de suivi social et médical pour le compte de personnes physiques ou morales ayant produit ou collecté ces données ou pour le compte des patients eux‐mêmes) de respecter des obligations spécifiques. Ces obligations incluent l’obtention d’une certification appropriée ou d’un accord préalable des autorités publiques conformément au Code de la santé publique français, et la conclusion d’une convention avec les clients du secteur de la santé, fixant les dispositions obligatoires prescrites par l’article L. 1111‐8 du Code de la santé publique. OVHcloud est également soumis aux exigences des autres juridictions dans lesquelles il opère, telles que l’Italie, la Pologne, l’Allemagne et le Royaume‐Uni.
En 2016, OVHcloud a bénéficié de l’agrément « Hébergeur de données de santé » et, depuis 2018, le Groupe exploite un système de gestion permettant à plusieurs de ses offres cloud de se conformer aux exigences de cet agrément. En 2019, OVHcloud a obtenu la certification française HDS (hébergeur de données de santé) pour son offre de Hosted Private Cloud. En 2020, cette certification a été étendue aux serveurs dédiés d’OVHcloud, puis à l’offre de cloud public d’OVHcloud et à Trusted Exchange en 2021.
Les entreprises du secteur financier (y compris les établissements de crédit et les entreprises d’investissement) peuvent également être soumises à des obligations spécifiques au secteur qui peuvent se refléter sur OVHcloud dans le cadre de la fourniture de ses services. Notamment, en 2019, l’Autorité bancaire européenne (« ABE ») a publié des « Recommandations sur l’externalisation vers des fournisseurs de services cloud » applicables aux accords d’externalisation. Ces recommandations créent des obligations en matière de sécurité des systèmes d’information et de droits d’audit au profit des banques externalisatrices, qu’elles doivent imposer à leurs fournisseurs de services en cloud lorsqu’elles utilisent leurs services. OVHcloud s’efforce de proposer des conditions contractuelles applicables aux opérateurs de services financiers qui garantissent que les clients sont en mesure de mettre en œuvre une politique d’externalisation conforme aux recommandations de l’ABE et aux réglementations locales européennes.
Les opérateurs de services financiers peuvent également exiger d’OVHcloud de se conformer à la réglementation nationale spécifique. Par exemple, OVHcloud peut avoir à se conformer aux réglementations françaises telles que celle de l’Autorité de contrôle prudentiel et de résolution (« ACPR ») sur les services essentiels externalisés comme les opérations bancaires. Les entreprises qui externalisent des services essentiels doivent s’assurer que les prestataires garantissent la protection des informations confidentielles, mettent en place des mécanismes de secours en cas de difficultés importantes affectant la continuité du service et permettent à l’ACPR, dans l’exercice de ses missions, d’accéder aux informations essentielles externalisées. En ce qui concerne les procédures internes de gestion de la sécurité des systèmes d’information, l’American Institute of Certified Public Accountants (« AICPA ») a délivré à OVHcloud les certifications SOC I‐II type 2.
En ce qui concerne l’hébergement des données bancaires et la réduction de la fraude à la carte bancaire, la plus importante offre du Hosted Private Cloud d’OVHcloud est conforme à la norme de sécurité des données de l’industrie des cartes de paiement (« PCI DSS »). Les datacenters d’OVHcloud en France, au Canada, au Royaume‐Uni, en Allemagne et en Pologne sont conformes à la norme PCI DSS.
Le 27 novembre 2022, le Conseil de l’Union européenne a adopté le règlement sur la résilience opérationnelle numérique du secteur financier (« DORA »). Ce texte, faisant suite à une proposition de la Commission européenne de 2020, impose un certain nombre d’exigences aux accords d’externalisation vers des fournisseurs de services cloud dans le secteur financier. Le règlement proposé couvre un large éventail d’entités financières réglementées, notamment les établissements de crédit (tels que les banques), les dépositaires centraux de titres, les compagnies d’assurance et certains gestionnaires de fonds, entre autres. Il impose à ces entités financières un certain nombre d’exigences en matière de gestion des risques liés aux technologies de l’information et des communications, dont certaines s’appliquent directement aux activités cloud externalisées.
En particulier, les entités du secteur financier couvertes par le règlement proposé sont tenues de prendre un certain nombre de mesures pour faire face aux risques dans leurs relations avec des tiers, tels que les fournisseurs de services cloud, notamment en s’assurant que leurs contrats de services cloud fournissent une description complète des services proposés avec des objectifs de performance qualitatifs et quantitatifs, et comprennent des dispositions régissant l’intégrité, la sécurité, la protection des données personnelles, la récupération en cas de défaillance, les droits d’inspection et d’audit, et des dispositions de résiliation avec des stratégies de sortie claires. Le règlement envisage l’approbation de clauses contractuelles types par la Commission européenne.
En outre, le règlement impose un nouveau cadre de surveillance aux prestataires de services tiers critiques (y compris les fournisseurs de services cloud), les soumettant à des plans de surveillance individuels adoptés par les organismes européens de réglementation financière chargés de la surveillance des banques, des marchés des valeurs mobilières ou des compagnies d’assurance, selon le secteur qui utilise principalement les services du prestataire concerné. La détermination des services critiques dépend de leur impact systémique potentiel, de la dépendance des entités financières à leur égard pour des fonctions critiques et de l’existence d’alternatives. Le plan de surveillance peut imposer des exigences dans des domaines tels que la sécurité et la qualité, les conditions contractuelles et la sous‐traitance, avec des sanctions financières en cas de non‐respect, pouvant aller jusqu’à 1 % du chiffre d’affaires mondial du prestataire au cours de l’année la plus récente. Les organismes de surveillance disposent de droits d’inspection et d’audit et de pouvoirs d’enquête étendus. Le règlement adopté interdit également aux entités financières de faire appel à un prestataire d’un pays situé en dehors de l’UE pour les fonctions critiques du cloud.
Plusieurs des datacenters d’OVHcloud sont situés dans d’anciens bâtiments industriels, dont certains sont classés comme présentant des risques environnementaux ou autres en vertu de la législation française applicable. Les datacenters d’OVHcloud situés hors de France peuvent également être classés comme présentant des risques environnementaux en vertu des réglementations locales. Afin de se conformer aux réglementations applicables, OVHcloud est parfois tenu de soumettre des demandes et d’obtenir des autorisations d’exploitation. Dans le cadre du processus de demande, OVHcloud peut être tenu de prendre certaines mesures correctives.
En outre, des permis d’exploitation sont requis dans la plupart des pays où OVHcloud exploite ses datacenters. Ces réglementations concernent principalement les émissions atmosphériques, la gestion des déchets industriels, la gestion de l’eau et des effluents, la gestion des risques d’incendie et la gestion du bruit.
-
1.7Organisation du Groupe
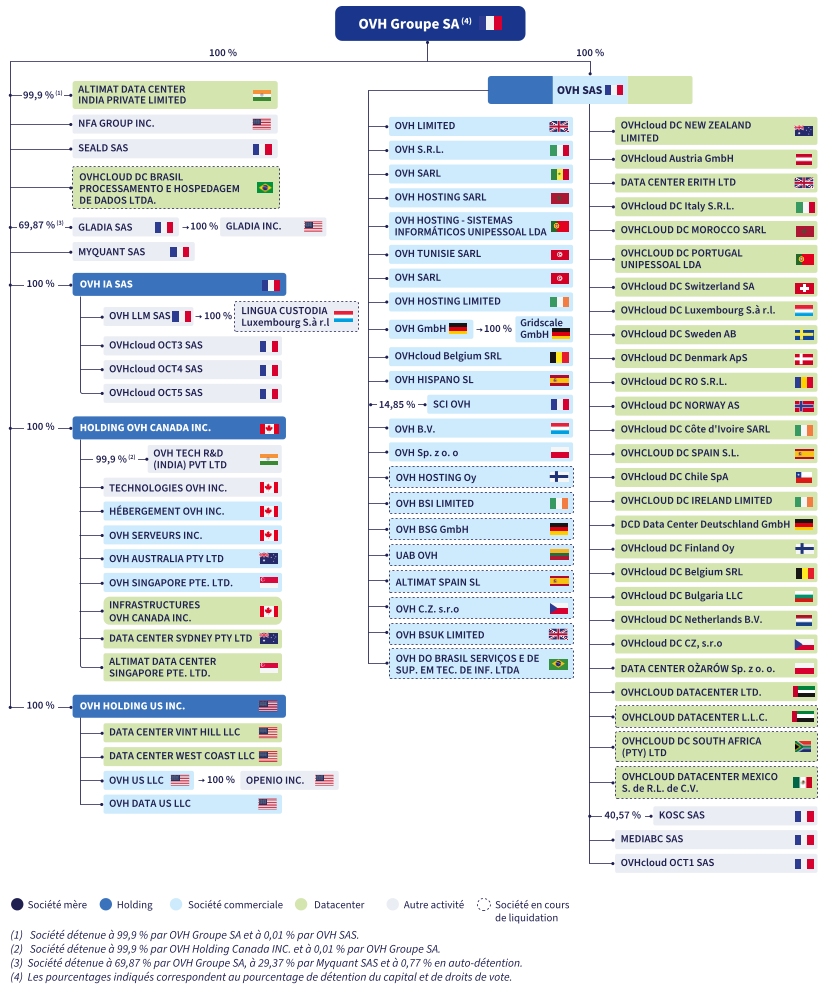
1.7.1Organigramme simplifié
L’organigramme simplifié ci‐après présente l’organisation juridique de la Société et de ses filiales consolidées à la date du présent document d’enregistrement universel. Les pourcentages indiqués ci‐dessous représentent les pourcentages du capital social. Il n’y a pas eu de variation significative de détention du capital depuis la clôture de l’exercice le 31 août 2026.
-
Facteurs de risque
et contrôle interne- 2.1 Facteurs de risque /RFA/
- 2.2 Assurance et couverture des risques
- 2.3 Dispositif de contrôle interne
Au cœur du mécanisme de gouvernance, le dispositif de gestion des risques d’OVHcloud contribue à l’atteinte des objectifs stratégiques du Groupe et participe à la préservation de ses actifs et de sa réputation. Il permet également de mobiliser les collaborateurs autour d’une approche commune des risques. OVHcloud s’est engagé à évaluer régulièrement les risques et à mettre en place un contrôle interne et des plans d’action visant à leur atténuation.
-
2.1Facteurs de risque /RFA/
2.1.1Dispositif de gestion des risques
Le dispositif de gestion des risques vise à identifier, analyser et piloter les principaux risques auxquels est exposé le Groupe. Il contribue à la maîtrise et à la sécurisation des activités, à l’efficacité des opérations et à l’utilisation efficiente des ressources.
Ce dispositif comprend un ensemble de processus, dont l’objectif est d’identifier les risques, de les évaluer et de les prioriser, de les prévenir, de diffuser la culture de la gestion des risques et de suivre les plans d’action permettant de les maîtriser. Il s’appuie sur les collaborateurs du Groupe, en particulier sur l’équipe Risk Management, l’audit interne et la conformité, et au besoin sur des expertises externes.
Pour les risques liés aux aspects RSE, se référer au chapitre 3 « État de durabilité » qui intègre les exigences liées à la CSRD, du présent document d’enregistrement universel.
Le Groupe a établi, dès 2020, une cartographie des risques, actualisée chaque année afin de refléter l’évolution du contexte opérationnel et réglementaire. En 2026, cette cartographie a fait l’objet d’une révision approfondie, menée avec le Président directeur général amenant à une réévaluation de certains risques.
Le processus d’élaboration de la cartographie des risques, mené avec l’ensemble des composantes de l’entreprise, et en impliquant le top management de toutes les activités du Groupe, permet d’identifier les principaux risques auxquels le Groupe est exposé et d’apprécier pour chacun d’eux leur impact potentiel, prenant en compte leur criticité et leur probabilité d’occurrence. La cartographie des risques du Groupe est également nourrie par des cartographies de risques spécifiques, telles que les cartographies cybersécurité ou anticorruption, et par un travail de veille sur les risques opérationnels et les risques émergents.
De plus, la méthodologie a été révisée afin d’utiliser une cotation impact/probabilité à cinq niveaux, remplaçant la cotation initiale basée sur 4 niveaux, permettant ainsi d’apporter plus de précisions sur l’évaluation des risques et d’homogénéiser les niveaux de risques avec les cartographies opérationnelles. Par ailleurs, un seuil d’acceptabilité du risque a été fixé et un processus d’acceptation du risque a été mis en place, permettant de formaliser la décision d’accepter ou de traiter les risques qui dépassent ce seuil.
Les risques les plus significatifs ont été rassemblés en différentes familles (stratégie et marchés, opérationnels, ressources humaines, financiers, réglementaires et juridiques, systèmes d’information) et font l’objet d’une description de leurs causes et impacts potentiels, ainsi que des actions déployées pour gérer les risques.
La direction du Groupe, le Conseil d’administration et le comité d’audit suivent avec attention la gestion des risques et en définissent la stratégie la plus appropriée.
Pour chaque risque, un ou plusieurs responsables sont nommés. Ils ont pour rôle de compléter l’analyse du risque, d’identifier les actions et moyens nécessaires à sa réduction, et de piloter les plans d’action correspondants.
La pertinence et l’avancement des plans d’action sont suivis par des membres du comité exécutif du Groupe, dont le Président directeur général, le directeur financier et le directeur juridique, qui les revoient à un rythme semestriel. La cartographie des risques et les plans d’action font l’objet d’une présentation annuelle au comité d’audit du Groupe, complétée sur demande de présentations ponctuelles.
-
2.2Assurance et couverture des risques
2.2.1Politique d’assurance
La politique du Groupe en matière d’assurance vise à protéger ses collaborateurs, ses actifs, ses clients et ses actionnaires contre les conséquences financières d’événements majeurs.
Elle a pour finalité d’assurer la continuité d’activité et la résilience opérationnelle des services fournis aux clients, de réduire l’exposition financière du Groupe en cas de sinistre et de renforcer la confiance de l’ensemble de ses interlocuteurs.
Elle vient compléter les dispositifs de prévention et de maîtrise des risques mis en place par le Groupe, tels que :
- ●la politique active de prévention et de protection de ses sites industriels notamment avec son plan de prévention « Hyper Résilience » (HYR), visant à les protéger contre les risques d’incendie. Le Groupe fait auditer annuellement la majorité de ses sites industriels par les ingénieurs préventionnistes de son courtier et de ses assureurs ;
- ●les sessions de sensibilisation du risque incendie avec une approche technique et assurantielle auprès d’un panel large d’opérationnels ;
- ●le développement de la prévention des risques, tels que les expositions aux catastrophes naturelles ou environnementales qui permet par ailleurs d’étoffer la couverture assurantielle existante.
La politique assurantielle s’inscrit dans la stratégie globale du Groupe en tenant compte des spécificités liées à son secteur d’activité, à sa croissance et à sa forte présence à l’international.
Afin de garantir la pertinence et l’adéquation du programme d’assurance, le département juridique travaille constamment à l’identification des risques susceptibles de faire l’objet d’une couverture assurantielle en lien avec l’ensemble des directions (financière, résilience et QSE, IT, ressources humaines, etc.). Parmi ces risques, nous pouvons citer :
- ●l’ensemble des dommages liés aux infrastructures (incendie, explosion, événements naturels, etc.) ;
- ●les risques cyber (dommage, vol, extorsion, piratage téléphonique, etc.) ;
- ●les risques de responsabilité civile professionnelle et de responsabilité liée à l’exploitation du Groupe ;
- ●les risques de responsabilité des dirigeants et mandataires sociaux ;
- ●les risques liés à la sécurité des collaborateurs ;
- ●les risques liés aux déplacements professionnels ;
- ●les risques liés au transport de marchandises.
-
2.3Dispositif de contrôle interne
2.3.1Cadre général du contrôle interne
En s’appuyant sur le cadre de référence de l’AMF, OVHcloud met en place un dispositif de contrôle interne comprenant un ensemble de moyens, de politiques, de comportements, de procédures et d’actions adaptés, visant à s’assurer :
- ●de l’application des instructions et des orientations fixées par la direction ;
- ●du fonctionnement des processus internes permettant l’efficacité et la maîtrise des activités ;
- ●de la fiabilité des informations comptables et financières ;
- ●de la conformité aux lois et règlements ;
- ●de la maîtrise des risques.
Par délégation du Conseil d’administration, il incombe au comité d’audit de suivre le processus d’élaboration de l’information financière et de suivre l’efficacité des systèmes de contrôle interne et de gestion des risques et d’audit interne.
Les missions détaillées du Conseil d’administration et du comité d’audit sont décrites dans le chapitre 4.1 « Présentation de la gouvernance ».
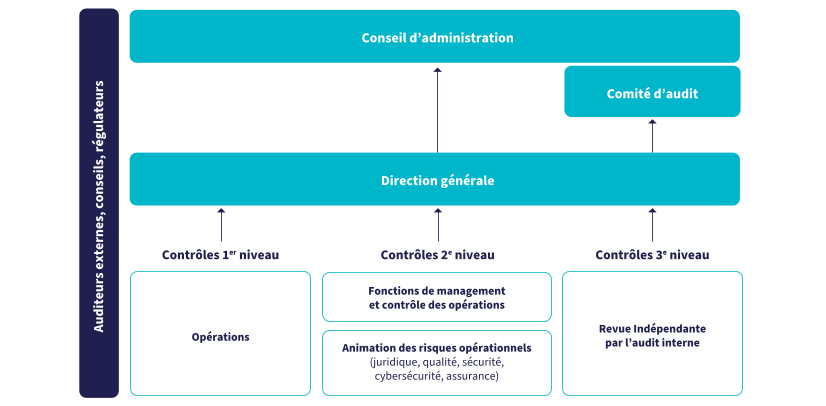
La direction générale est responsable du déploiement du dispositif de contrôle interne et du pilotage de la cartographie des risques. Pour ce faire, la direction générale s’appuie sur la direction financière et la direction de l’audit, contrôle interne et risques.
La 1re ligne de maîtrise est constituée par les opérations qui formalisent et mettent en œuvre des processus opérationnels pour assurer la maîtrise des opérations au quotidien et leur contrôle interne.
Le contrôle interne est intégré à la mission de chaque direction opérationnelle. Ainsi, le management des directions opérationnelles est chargé de vérifier la bonne application des procédures et contrôles de 1er niveau en réalisant des contrôles de 2e niveau, par exemple par des échantillonnages, par la mise en place de contrôles applicatifs, de circuits de validation. La fonction contrôle de gestion peut également être en charge de la réalisation de contrôles de 2e niveau.
Enfin, les directions fonctionnelles se chargent de définir des référentiels et contrôles applicables par toutes les entités commerciales et industrielles et de piloter les risques opérationnels sur leur périmètre respectif : par exemple, les directions juridiques, qualité, normes, sécurité et environnement de travail, cybersécurité, ressources humaines, finance, assurances. Ces directions fonctionnelles peuvent également être amenées à vérifier la bonne application des règles de 1er niveau par des campagnes de contrôles de 2e niveau.
Dans une optique de renforcement de son contrôle interne et de coordination, OVHcloud a créé une direction du contrôle interne et risques, rattachée à la direction financière du Groupe. Cette direction assiste les directions opérationnelles et fonctionnelles dans la construction de leurs dispositifs de contrôles de 1er et 2e niveaux, et réalise également des campagnes de contrôles internes, ainsi qu’une autoévaluation par les directions opérationnelles de la bonne application des contrôles. Le comité d’audit suit le déploiement du dispositif de contrôle interne.
La 3e ligne de maîtrise est constituée par la direction de l’audit interne. Sur la base d’un plan d’audits annuels, validé par la direction générale et par le comité d’audit, des missions d’audit sont réalisées en toute indépendance et font l’objet d’un rapport de mission qui identifie les risques éventuels, les manquements en termes de contrôles internes et les plans d’action nécessaires à la gestion des risques.
Les conclusions des missions d’audit interne sont restituées aux directions opérationnelles, ainsi qu’à la direction générale et au comité d’audit pour les principaux constats afin de donner une assurance raisonnable sur l’efficacité du dispositif de contrôle interne et de gestion des risques.
-
3.1ESRS 2 – Informations générales
3.1.1Base de préparation
Cet état de durabilité pour l’exercice 2026 a été établi en conformité avec la directive de l’Union européenne (directive 2022/2464) sur l’état de durabilité des entreprises (Corporate Sustainability Reporting Directive, CSRD) telle que transposée en France selon l’ordonnance de transposition n° 2023-1142 du 6 décembre 2023 et avec le règlement européen (règlement UE 2020/852) sur la taxonomie verte, qui établit un système de classification pour identifier les activités économiques durables sur le plan environnemental.
OVHcloud présente ses informations de durabilité annuelles du Groupe consolidé selon les normes européennes ESRS (European Sustainability Reporting Standards) tel que requis par la directive CSRD.
Le périmètre de consolidation retenu est identique à celui des états financiers consolidés d’OVHcloud. Il sera précisé dans les différentes parties lorsqu’il y a des exclusions de périmètre.
L’état de durabilité porte sur l’ensemble des activités d’OVHcloud et couvre la chaîne de valeur amont et aval du Groupe. Les politiques, actions et cibles sont appliqués dans l’ensemble de la chaîne de valeur considérée, afin de traiter les impacts, risques et opportunités (IRO) dont le caractère matériel a été établi à l’issue de l’analyse de double matérialité.
Ce rapport a été établi au mieux de la compréhension des normes ESRS. Ce deuxième exercice a permis de consolider les processus mis en place, mais des incertitudes d’interprétation subsistent dans un cadre réglementaire en évolution, ainsi que des difficultés de collecte de données au sein de la chaîne de valeur. OVHcloud n’a pas fait usage de l’option permettant d’omettre une information particulière relative à la propriété intellectuelle, au savoir-faire ou aux résultats d’innovations.
Sauf contre-indication spécifiée, les termes « court », « moyen » et « long » termes utilisés dans l’analyse sont définis en cohérence avec les dispositions énoncées dans l’ESRS 1. La période de référence pour cette analyse étant 2026, les échéances à court, moyen et long termes sont respectivement définies comme étant d’un an ou moins (2027), de deux à cinq ans (2028 à 2031) et dépassant cinq ans (à partir de 2031 et au-delà).
Le Groupe a, dans quelques cas, eu recours à des estimations notamment pour l’obtention d’information sur la chaîne de valeur dans le cas des émissions de GES (gaz à effet de serre) ou a procédé à des interprétations, notamment sur les métriques demandées sur les ressources entrantes dont il est impossible de mesurer l’exhaustivité. Ces estimations sont décrites dans la note méthodologique en section 3.2.5 « Note méthodologique d’évaluation de l’empreinte environnementale ».
Point de donnée
Document de référence
Section du document de référence
ESRS 2 – GOV-1
Document d’enregistrement universel 2026
4.1.2.2 « Présentation détaillée des membres du Conseil d’administration »
ESRS 2 – GOV-1
Document d’enregistrement universel 2026
4.1.12 « Missions, fonctionnement et travaux des comités »
ESRS 2 – GOV-1
Document d’enregistrement universel 2026
2. « Facteurs de risques et contrôle interne »
ESRS 2 – GOV-2
Document d’enregistrement universel 2026
4.1.9 « Pouvoirs, missions, fonctionnement et travaux du Conseil d’administration »
ESRS 2 – GOV-3
Document d’enregistrement universel 2026
4.5.2 « Rémunérations et avantages versés aux dirigeants et mandataires sociaux »
ESRS 2 – GOV-5
Document d’enregistrement universel 2026
2. « Facteurs de risques et contrôle interne »
ESRS 2 – SBM-1
Document d’enregistrement universel 2026
1. « Présentation du Groupe »
ESRS 2 – IRO-1
Document d’enregistrement universel 2025
3.1.4 « Gestion des impacts, risques et opportunités »
ESRS E1 – GOV-3
Document d’enregistrement universel 2026
4.5 « Rémunérations et avantages »
ESRS E1 – E1-6
Document d’enregistrement universel 2026
5. « Informations financières et comptables »
Taxonomie européenne
Document d’enregistrement universel 2026
1.3.1.1 « Cloud privé »
Taxonomie européenne
Document d’enregistrement universel 2026
1.3.1.2 « Cloud public »
Taxonomie européenne
Document d’enregistrement universel 2026
1.3.1.3 « Web et autres »
Taxonomie européenne
Document d’enregistrement universel 2026
2.1.2.4 « Risques financiers »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 5.5 « Périmètre du Groupe »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.3 « Revenu »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.4 « Charges de personnel »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.5 « Charges opérationnelles »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.6 « Dotations aux amortissements et dépréciations »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.7 « Autres produits et charges non courants »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.10 « Immobilisations incorporelles »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.11 « Immobilisations corporelles »
Taxonomie européenne
Document d’enregistrement universel 2026
5.2.2 Note 4.23 « Contrats de location »
ESRS S1 – SBM-3
Document d’enregistrement universel 2026
4.5 « Rémunérations et avantages »
ESRS S4 – SBM-3
Document d’enregistrement universel 2026
1.3.2 « La segmentation client »
-
3.2Environnement
3.2.1ESRS E1 – Changement climatique
La contribution aux ODD est présentée sur l’ensemble des chapitres à titre indicatif et repose sur une appréciation qualitative des actions menées.
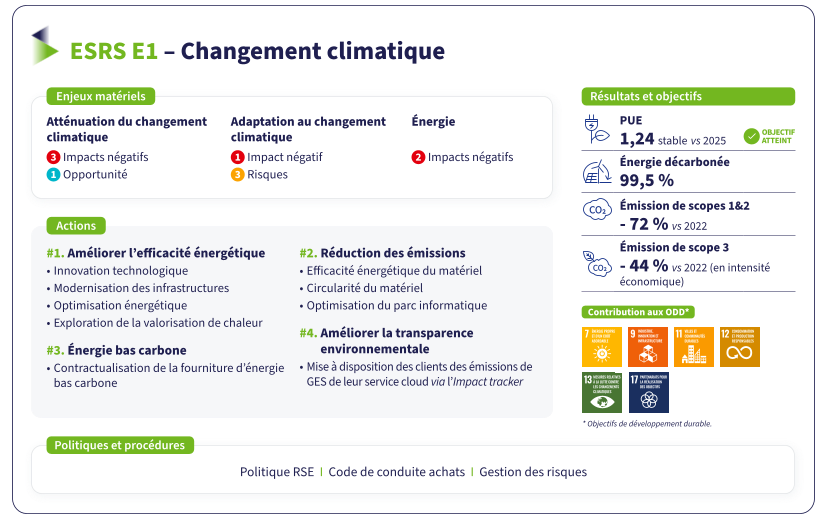
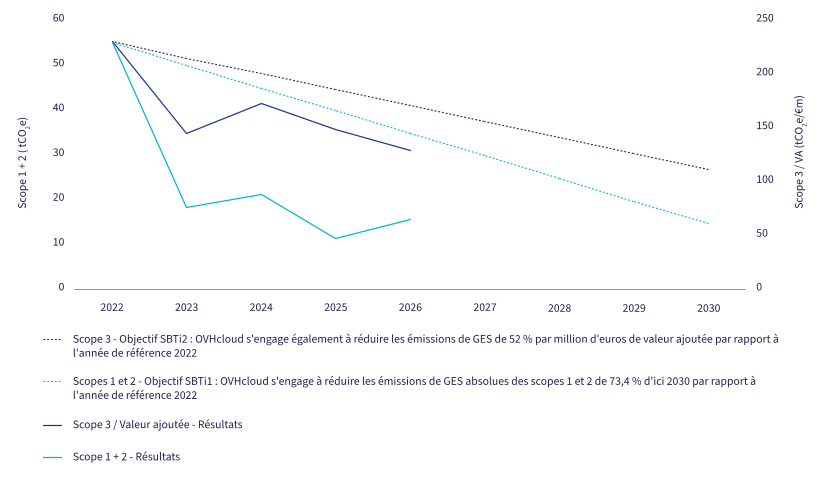
À la pointe du cloud durable, OVHcloud place la durabilité au cœur même de son modèle économique depuis sa création, en misant sur des innovations industrielles qui réduisent significativement son empreinte environnementale. Au cours de l’exercice 2026, l’entreprise a consolidé ses performances climatiques, en poursuivant des initiatives concrètes telles que l’optimisation énergétique de ses datacenters, le recours à des énergies renouvelables et décarbonées, et la poursuite de ses engagements auprès de la Science‑Based Targets initiative (SBTi). OVHcloud inscrit l’atténuation du changement climatique comme un pilier central de sa stratégie de Groupe avec des objectifs chiffrés à moyen terme. En outre, le Groupe renforce sa collaboration avec ses partenaires et clients afin de promouvoir des pratiques éco‑responsables tout au long de la chaîne de valeur, contribuant ainsi à un écosystème numérique plus résilient et respectueux de la planète.
OVHcloud a intégré des critères environnementaux directement liés à l’atteinte de ses objectifs ESG dans la rémunération variable de ses dirigeants (voir les sections 3.1.2.3 « GOV-3 – Intégration des performances en matière de durabilité dans les mécanismes d’incitation » et 4.5 « Rémunérations et avantages » du chapitre 4 du DEU).
Le tableau en section 3.1.3.3 « SBM-3 – Impacts, risques et opportunités matériels et leur lien avec la stratégie et le modèle d’affaires » liste les IRO liés au changement climatique qu’OVHcloud a estimé comme matériels lors de l’analyse de double matérialité.
-
●deux
risques physiques :
- ●événement physique ou climatique extrême causant des perturbations (voire des interruptions) de la croissance du Groupe du fait d’une rupture d’approvisionnement de la chaîne de valeur amont,
- ●événement physique ou climatique extrême (hors accès à l’eau) causant des perturbations (voire des interruptions) des opérations des datacenters, entraînant des dommages réputationnels, une perte de revenus et une hausse des coûts (pénalités, réparations de l’infrastructure) ;
-
●un
risque de transition :
- ●renforcement de la réglementation locale en matière d’adaptation au changement climatique, générant des coûts (ex. : investissements dans l’adaptation des infrastructures).
OVHcloud, dans son analyse, prend en considération les réalités environnementales liées à son modèle d’affaires, que ce soient les exigences externes de réduction des GES ou les risques liés au changement climatique sur son activité, ainsi que sur sa chaîne de valeur. Par risques liés au changement climatique, il est entendu les catastrophes naturelles et événements climatiques extrêmes, ainsi que le renforcement des réglementations encadrant les entreprises en matière d’adaptation au changement climatique. Dans ce cadre, une évaluation des risques climatiques a été menée sur la base de l’analyse des scénarios de risques climatiques décrite ci-après.
En 2024, OVHcloud a réalisé une analyse de risques climatiques sur tous ses sites industriels (datacenters et centres d’assemblage), ainsi que les bureaux de Roubaix et Croix (ceux-ci partagent les bâtiments avec des sites industriels).
Cette dernière, réalisée par un organisme externe, utilise une analyse des risques climatiques pour évaluer les risques physiques pour quatre scénarios de changement climatique évoqués par le GIEC (Groupe d’experts intergouvernemental sur l’évolution du climat), ainsi que la sinistralité régionale à quatre horizons temporels différents (2030, 2040, 2050, 2100), les risques variant suivant ces différents horizons (par exemple la fréquence des canicules augmente dès 2030, et la submersion marine en 2100). Les quatre scénarios, dits SSP (Shared Socio-economic Pathways) sont les suivants, allant du moins risqué au plus risqué :
- ●le scénario SSP1 – 2.6 : le scénario décrit un avenir axé sur le développement durable, avec une transition mondiale vers une énergie propre, une gouvernance renforcée et des modes de vie sobres. Les émissions de CO2 diminuent, limitant le réchauffement à environ 1,8 °C d’ici 2100 par rapport à l’ère préindustrielle. Ce scénario réduit nettement l’intensité et la fréquence des événements climatiques extrêmes comparé à des trajectoires plus chaudes, tout en restant compatible avec l’accord de Paris ;
- ●le scénario SSP2 – 4.5 : ce scénario prolonge les tendances socio-économiques actuelles, avec croissance modérée, progrès technologiques lents et inégalités persistantes. Les émissions de CO2 restent stables jusqu’à 2050 puis déclinent, entraînant un réchauffement moyen d’environ + 2,7 °C d’ici 2100 par rapport à l’ère préindustrielle. Les défis sont de niveau moyen à élevé pour la mitigation et l’adaptation ;
- ●le scénario SSP3 – 7.0 : scénario marqué par un repli nationaliste, un faible investissement dans l’éducation et la technologie, ainsi qu’une croissance économique lente et inégalitaire. Les émissions de GES doublent d’ici 2100, menant à un réchauffement d’environ + 3,6 °C à + 4,6 °C. Les défis pour la mitigation et l’adaptation y sont très élevés ;
- ●le scénario SSP5 – 8.5 : intensification des modes de vie à forte consommation énergétique, alimentés par une exploitation massive des énergies fossiles, tout en bénéficiant d’une forte croissance et de progrès technologiques. Les émissions de CO2 doublent déjà vers 2050, pouvant tripler en fin de siècle, et le réchauffement atteint environ + 4,4 °C en 2100 (entre + 3,3 °C et + 5,7 °C selon les modèles). Malgré des capacités adaptatives élevées, l’absence de politiques climatiques rend ce scénario très risqué.
En fonction des scénarios, de leur horizon temporel et de leur gravité, l’exposition potentielle aux risques physiques serait la suivante :
- ●en matière de catastrophes naturelles extrêmes : augmentation des événements tels que les inondations, sécheresses, feux de forêt, cyclones, tsunamis, pouvant endommager les infrastructures et perturber les opérations ;
- ●en matière de pénuries de ressources : risques de pénuries occasionnelles ou permanentes impactant les opérations et par conséquent un potentiel renforcement des réglementations (durcissement des normes sur la gestion de l’énergie, l’utilisation de l’eau et l’éco-conception).
- ●des investissements accrus : l’environnement réglementaire devient plus complexe en termes de normes environnementales et de conformité, nécessitant des ressources supplémentaires pour assurer la conformité ;
- ●des coûts opérationnels accrus : par exemple, les vagues de chaleur peuvent augmenter les coûts de fonctionnement des systèmes de refroidissement. Ce phénomène impacte aussi les locaux afin de conserver de bonnes conditions de travail pour les employés du Groupe ;
- ●une perturbation des services : impossibilité de fournir les services selon les conditions contractuelles, entraînant des compensations financières ou des surcoûts ;
- ●des pénuries de matières premières : le changement climatique peut provoquer des pénuries, rendant l’accès aux matières premières plus coûteux.
OVHcloud a identifié les IRO matériels liés au climat dans le cadre de son analyse de double matérialité comme évoqué précédemment.
Dans le cadre de son analyse et de son évaluation des risques physiques, le Groupe s’est basé sur les données historiques, sur les scénarios optimistes et sur les scénarios plus pessimistes, qui prévoient une augmentation de la fréquence et de l’intensité des événements climatiques extrêmes, tels que les inondations, sécheresses, feux de forêt, cyclones, etc., pouvant endommager les infrastructures physiques et perturber les opérations du Groupe ou pouvant impacter négativement sa chaîne de valeur. Le scénario SSP1 – 2.6 a aussi été pris en considération dans le cadre d’un risque financier généré par le renforcement des réglementations environnementales occasionnant des coûts supplémentaires.
Dans le cadre de l’atténuation du changement climatique, les scénarios SSP1 et SSP2 ont été pris en considération. La matérialité a été établie en prenant en compte l’importance des émissions de GES telles qu’elles ressortent actuellement, notamment dans l’activité de datacenter, sans moyen de remédiation et dans une approche plutôt business-as-usual.
Concernant l’énergie, en raison de l’impact des datacenters sur l’appropriation d’énergie, notamment avec la croissance de l’IA (intelligence artificielle) générative, le Groupe a identifié deux impacts négatifs à la fois pour ses opérations propres mais aussi pour sa chaîne de valeur.
OVHcloud place la réduction de ses émissions de GES au cœur de ses ambitions, et a élaboré une stratégie permettant de réduire ses émissions compressibles d’ici 2030. Ces objectifs ont été élaborés en intégrant les ressources nécessaires à leur atteinte au business plan du Groupe, en impliquant son écosystème (partenaires, clients, fournisseurs, collaboratrices et collaborateurs).
Le bilan carbone établi en 2022 (année de référence) a fait l’objet d’une vérification par un organisme externe.
OVHcloud s’est engagé depuis 2023 dans sa démarche auprès de la SBTi, référentiel international permettant aux organisations d’aligner leur stratégie de décarbonation sur la trajectoire définie par l’accord de Paris.
La SBTi a jugé les deux objectifs de court terme d’OVHcloud établis selon un parcours sectoriel spécifique (softwares & services) comme étant compatibles avec l’objectif planétaire à 1,5 °C.
La réduction des émissions compressibles se traduit par les engagements de court terme pris et validés par l’organisation SBTi en fin 2024.
Scope
Type
Ambition
Année cible
Année de référence
Court terme 1
1 et 2
Absolu
- 73,40 %
2030
2022
Court terme 2
3
Intensité économique (GEVA (1))
- 52,00 %
2030
2022
- (1)GEVA : Greenhouse gas Emissions per unit of Value Added, exprimé en tCO2e par million d’euros de valeur ajoutée. La valeur ajoutée étant définie comme la somme de l’EBITDA récurrent et des charges de personnel, en millions d’euros.
OVHcloud n’est pas engagé dans les activités répondant aux critères d’exclusion des articles 12.1 (1) et 12.2 (2) du règlement délégué UE 2020/1818 de la Commission du 17 juillet 2020.
OVHcloud n’a pas d’émissions verrouillées, car les actifs de l’entreprise sont principalement alimentés par les réseaux électriques.
- ●décarbonation du mix énergétique et amélioration de l’efficacité énergétique (scopes 1&2) ;
- ●achat d’équipement plus performant et mise en œuvre de la circularité (scope 3).
Une liste exhaustive des leviers de décarbonation ainsi que leur mise en œuvre est présentée dans la partie ci-dessous 3.2.1.6 « E1-3/E4 – Actions et objectifs liés aux politiques de changement climatique ».
Les engagements de court terme ont été approuvés par le comité exécutif et la direction générale du Groupe, signataires de la lettre d’engagement à SBTi et de la politique RSE du Groupe.
OVHcloud utilise les travaux liés à la cartographie des risques afin de les intégrer dans la réflexion sur le volet de l’adaptation, notamment les risques liés à la chaîne d’approvisionnement, aux infrastructures physiques, aux enjeux RSE (voir chapitre 2 « Facteurs des risques et contrôle interne »).
Le plan d’adaptation est en cours de structuration. Dans une première approche, la priorité est donnée à la sécurité physique et la continuité des services face aux événements extrêmes, notamment via l’identification des mesures administratives locales ou des événements climatiques pouvant affecter la capacité des sites à opérer.
Des plans d’action par site, issus de l’analyse des scénarios climatiques et présentés à la gouvernance de suivi des risques, visent à limiter les risques d’interruption de service (grêle, tempête, froid, inondations…). Une analyse de risques est également réalisée avant toute acquisition de nouveau site.
En 2026, le Groupe a approfondi cette démarche en menant des analyses internes sur les risques physiques pouvant affecter ses datacenters, ainsi qu’une analyse de ses risques environnementaux, physiques et de transition. Ces travaux, conduits conjointement par la direction de la stratégie, la direction financière et la direction de l’industrie, permettent de déterminer les priorités du Groupe à court, moyen et long termes. Ces priorités donneront lieu, au cours des prochains exercices, à un plan d’action avec des mesures de moyen terme.
Politique
Thématique
Responsable de la mise en œuvre de la politique
Sujets abordés
Politique RSE
Atténuation du changement climatique & Émissions de GES
Direction de la stratégie
Améliorer l’efficacité énergétique
Contractualiser la fourniture d’électricité renouvelable
et/ou bas carboneRéduire les émissions de GES
Améliorer la transparence environnementale
Code de conduite achat
Atténuation du changement climatique & Émissions de GES
Direction des achats
Réduire les émissions de GES
Politique RSE
Énergie
Direction de la stratégie
Améliorer l’efficacité énergétique
Contractualiser la fourniture d’électricité renouvelable
et/ou bas carboneAdhérer au Code de conduite énergétique
Code de conduite achat
Énergie
Direction des achats
Améliorer l’efficacité énergétique
Politique de gestion des risques
Adaptation au changement climatique
Direction des risques et contrôle interne
Gérer les risques physiques
Politique RSE
Adaptation au changement climatique
Direction de la stratégie
Adaptation au changement climatique par le biais de l’intégration verticale et par l’approche circulaire et résiliente pour la production de serveurs informatiques
Depuis 2022, OVHcloud a lancé sa démarche sur le changement climatique, affinant ses objectifs et structurant sa démarche, en mobilisant divers acteurs du Groupe et de sa chaîne de valeur. C’est dans cette optique que différentes directions du Groupe soutiennent cette transition en élaborant des politiques engagées.
La politique RSE couvre l’ensemble des entités du Groupe sur les thématiques environnementales et définit les objectifs environnementaux.
Le Code de conduite fournisseurs ainsi que la politique d’achat responsable viennent renforcer cette démarche en intégrant des critères relatifs au changement climatique. La direction des achats exige de ses fournisseurs de réduire leurs émissions de GES, en privilégiant les solutions bas carbone et en sensibilisant leurs salariés à l’enjeu climatique, et de fournir à OVHcloud les données nécessaires pour calculer ses propres émissions carbone de manière précise et dans des délais raisonnables. Elle exige par ailleurs de ses fournisseurs qu’ils s’engagent à améliorer leur efficacité énergétique.
Le tableau ci-dessous résume les actions et objectifs d’OVHcloud sur les thématiques du changement climatique :
Sujet abordé
Objectif
Méthodologie de fixation des cibles
Périmètre
Temporalité
Résultat exercice 2026
Actions
Améliorer l’efficacité énergétique
PUE inférieur à 1,26
Amélioration continue du PUE
Datacenters
détenus
en propre à l’exception de BHS1-7En continu
1,24
Déployer des cooling modules dernière génération
Participer au Code de conduite sur l’efficacité énergétique des datacenters
Moderniser les datacenters les plus anciens
Déconnecter les équipements inutilisés
Déployer des équipements plus efficaces dans les chaînes électriques
Optimiser les températures d’exploitation
Poursuivre les recherches et développement sur les systèmes de refroidissement
Conserver et étendre la certification ISO 50001 de les datacenters
Mettre en œuvre le plan de performance énergétique
Explorer et mettre en œuvre des systèmes de revalorisation
Contractualiser la fourniture d’électricité renouvelable
REF de 100 % (Renewable Energy Factor)
Pour atteindre les objectifs de décarbonation, le Groupe doit sourcer 100 % de l’énergie achetée en énergie renouvelable
Datacenters
détenus
en propreExercice
202699,5 %
Contractualiser des PPA (Power Purchase Agreements)
Acquérir des certificats d’attributs énergétiques
Substituer le fioul domestique par du HVO 100 (biocarburant d’origine 100 % renouvelable). Il est fabriqué à partir d’huiles végétales, résiduelles ou de déchets.
Réduire les émissions de GES des scopes 1
& 273,4 % de réduction des émissions des scopes 1 et 2 à horizon 2030
Méthodologie SBTi court terme
Groupe
2030
- 72 % (sur la trajectoire)
Améliorer l’efficacité énergétique
Contractualiser la fourniture d’électricité renouvelable
Réduire les émissions fugitives associées aux HFC (hydrofluocarbures)
Réduire les émissions de GES de scope 3
52 % de réduction de ses émissions de scope 3 par unité de valeur ajoutée à horizon 2030
Méthodologie SBTi court terme
Groupe
2030
- 44 %
(sur la trajectoire)
Mettre en œuvre la circularité du matériel informatique
Acheter des composants et équipements plus performants
Adopter un modèle de fret optimisé
Optimiser les déplacements et opter pour les déplacements bas carbone
Gérer le parc informatique plus efficacement
Améliorer la transparence environne-
mentaleDéployer l’outil de rapport environne-
mental pour les clients (Impact Tracker)Gestion de projet interne
Groupe
Exercice
2026Déployé
Mettre à disposition des clients les émissions de GES de leur service cloud (continuité de la calculatrice carbone)
Une attention constante est portée sur l’efficacité énergétique, notamment sur le watercooling, fondement et pierre angulaire des technologies de refroidissement déployées depuis plus de 20 ans et utilisées à grande échelle. Cette technologie supprime le besoin de climatisation dans les salles de serveurs, ce qui présente des avantages significatifs en termes de gestion des coûts et de réduction des impacts environnementaux.
Le refroidissement direct par eau élimine la chaleur des composants les plus énergivores que sont les processeurs (CPU, GPU) et l’air (qui est ensuite refroidi à l’intérieur du « rack », en utilisant de l’eau à travers un échangeur de chaleur), et élimine la chaleur des autres composants. L’eau réchauffée est ensuite refroidie à l’aide de tours de refroidissement sèches (Drycoolers). OVHcloud se distingue par son système en circuit fermé limitant la déperdition de liquides, mais également par l’utilisation de refroidisseurs à sec et l’absence d’air conditionné dans les salles de serveurs. Outre son efficacité en termes de consommation d’eau et d’énergie, la technologie watercooling d’OVHcloud présente des coûts de maintenance relativement faibles.
Le déploiement des derniers systèmes de refroidissement (5e génération) s’est poursuivi en 2026, permettant d’opérer l’infrastructure à des régimes de température d’eau plus élevée, à plus haut rendement (PUE partiel de 1,06).
Le déploiement des nouvelles tranches électriques fait l’objet d’installations d’équipements plus efficaces (UPS – Uninterrupted Power Supply ou onduleurs – à hauts rendements, gaines à barre).
Le plan de modernisation des datacenters les plus anciens, tels que RBX1 (Roubaix 1), est en cours de réalisation. Cette modernisation permettra d’améliorer l’efficacité énergétique du Groupe, les datacenters les plus anciens ayant une performance énergétique moins efficace que les datacenters récents.
Toujours dans le cadre de la chasse au gaspillage, les datacenters détenus en propre mettent en œuvre des réglages optimisés dans les salles qui demeurent climatisées (salles réseau, salles techniques ou batteries). Les serveurs non utilisés sont éteints pour éviter les consommations d’énergie inutiles.
La mise en œuvre du plan de performance énergétique, en concertation avec la DREAL (direction régionale de l’environnement, de l’aménagement et du logement), se poursuit à Gravelines, tandis que des projets relatifs à la récupération de la chaleur fatale sont en cours de définition sur les sites de Roubaix et Strasbourg.
Une fraction de cette chaleur fatale issue des serveurs informatiques est d’ores et déjà réutilisée en interne afin de :
- ●chauffer les bureaux du site de Limburg (Allemagne), permettant des économies de gaz de l’ordre de 100 000 kWh ;
- ●préchauffer les groupes électrogènes de Roubaix.
Les sites de Roubaix et Strasbourg se préparent à la revalorisation de leur chaleur fatale dans des quantités plus importantes, grâce à des régimes de température de boucles d’eau plus intéressants pour les réseaux de chaleur urbains et des points de piquage permettant cette cession.
Des investissements dans des projets de recherche, visant les serveurs informatiques, l’infrastructure de refroidissement ainsi que les couches IAAS de virtualisation et d’instanciation, incluant notamment des GPUs destinés à l’IA ont été réalisés ces dernières années. Ceux-ci s’inscrivent dans le cadre de la collaboration entre l’Inria et OVHcloud (FrugalCloud) dont certains travaux sont listés en 3.2.6.6 « Participations aux projets de recherche (FrugalCloud) ».
La performance énergétique peut s’évaluer selon les processus mis en œuvre au sein du Groupe ; elle est en amélioration constante, comme en témoignent l’obtention de la certification ISO 50001 portant sur l’amélioration de la performance énergétique, et la progression continue de l’indicateur de performance énergétique PUE. Ce dernier s’établit en effet à 1,24 à la fin de l’exercice 2026.
OVHcloud participe également au Code de conduite européen pour l’efficacité énergétique, tous ses datacenters exploités en propre étant désormais inscrits, incluant même les datacenters nord-américains. Cette participation au Code de conduite européen est auditée par un tiers indépendant.
La consommation d’énergie IT (consommation d’énergie électrique des systèmes informatiques) des datacenters opérés en propre est mesurée dans tous les datacenters à l’exception des premiers datacenters de Beauharnois (BHS). Le Groupe a estimé que cela représentait un panel pertinent et représentatif. Le taux de couverture de la mesure évoluera naturellement vers 100 % au gré des modernisations futures des premiers datacenters de BHS.
La fourniture d’énergie renouvelable est un objectif en tant que tel pour OVHcloud. Pour ses datacenters détenus en propre, le Groupe a atteint son objectif d’atteindre 100 % de fourniture d’électricité d’origine renouvelable en 2025, cet objectif a été globalement maintenu en 2026.
À ce titre, plusieurs CPPA (Corporate Power Purchase Agreements) sont entrés en vigueur, notamment :
- ●en France, pour 40 GWh/an, en production depuis 2025 ;
- ●en Allemagne, pour 25 GWh/an, en production depuis 2025 ;
- ●en Pologne, pour 5 GWh/an, en production depuis 2026.
OVHcloud mettra en place d’autres mécanisme permettant de garantir son approvisionnement en électricité décarbonée et/ou renouvelable.
Des EAC (Energy Attribute Certificates ou certificats d’attributs énergétiques) sont également acquis dans les différents pays dans lesquels OVHcloud opère ses datacenters.
En plus de l’électricité, les datacenters d’OVHcloud consomment, à la marge, du fioul domestique à des fins de production d’électricité en ultime secours, via les groupes électrogènes de secours en place dans les datacenters.
Les consommations de fioul domestique, bien que faibles, sont (sauf en cas de coupure) dues aux maintenances et aux tests de coupure.
OVHcloud substitue peu à peu le carburant d’origine fossile (fioul domestique) de ses groupes électrogènes par du carburant de type « HVO » (Hydrotreated Vegetable Oil), issu de déchets et de résidus d’origine organique (et non concurrente des cultures alimentaires).
La réduction des scopes 1 et 2 est essentiellement portée par les sujets décrits dans les deux paragraphes précédents :
Une autre source d’émissions de GES provient de l’utilisation de fluides frigorigènes (HFC) dans les datacenters. Des émissions fugitives, causées par des fuites fortuites de circuits de climatisation, en sont la cause.
La majorité des fluides frigorigènes installés dans les datacenters en opérations propres d’OVHcloud est dans son datacenter le plus ancien, RBX1. Ce datacenter est mis à niveau, et bénéficiera des technologies de refroidissement watercooling, aujourd’hui en place dans les datacenters les plus récents. Ceci permettra d’une part d’en améliorer la performance énergétique, mais également de ne pas recourir aux HFC, supprimant donc le risque de fuite à la racine.
Plus généralement, une attention particulière est portée au respect du protocole de Kyoto et de l’amendement de Kigali : une utilisation de HFC en moindre quantité, et de meilleure qualité (avec des pouvoirs de réchauffement globaux moins importants). En effet, depuis 2011, les salles serveurs exploitées dans les datacenters en propre d’OVHcloud sont dépourvues de refroidissement par détente directe, et ne dépendent pas de HFC. Depuis 2020, les salles UPS sont également refroidies grâce au watercooling. Seules les salles batteries et les salles réseau sont aujourd’hui climatisées dans les datacenters OVHcloud, soit moins de 5 % de la chaleur à évacuer dans les datacenters.
Améliorer l’efficacité énergétique
Réduire la consommation énergétique
- ●Déconnecter les serveurs inutilisés en datacenters
- ●Déconnecter les équipements de la chaîne de distribution électrique non utilisés
Optimiser l’efficacité énergétique des systèmes électriques
- ●Optimiser les performances des systèmes électriques en introduisant des éléments à meilleur rendement (transformateurs, onduleurs, gaines à barre)
Optimiser les systèmes de refroidissement
- ●Augmenter la température ambiante contrôlée dans les salles électriques et les salles réseau
- ●Conduire les projets d’innovation sur les systèmes de refroidissement brevetés (nouveaux échangeurs thermiques, régimes de température d’eau plus élevés, nouvelles baies horizontales et module de refroidissement à l’eau associé, refroidissement immersif dans un liquide diélectrique)
- ●Mettre en œuvre le plan de performance énergétique en concertation avec la DREAL à Gravelines, et les plans d’actions relatifs aux certifications ISO 50001 des datacenters européens
- ●Explorer et mettre en œuvre des systèmes de revalorisation de la chaleur fatale (utiliser la chaleur des serveurs pour le chauffage des bureaux, le préchauffage des générateurs de secours, ou pour la mise à disposition à des réseaux de chaleur externes)
Réduire les émissions fugitives associées aux HFC
- ●Réduire la quantité de fluides frigorigènes encore utilisés dans les salles techniques en recourant davantage au watercooling, utiliser des fluides frigorigènes au pouvoir de réchauffement global (PRG ou GWP) plus faible
Contractualiser la fourniture d’électricité renouvelable et/ou bas carbone
Acquérir des Energy Attributes Certificates d’origine renouvelable
- ●Couvrir les contrats de fourniture d’électricité avec des certificats d’origine et un caractère bas carbone
Substituer le fioul fossile par du HVO (Hydrotreated Vegetable Oil)
- ●Approvisionner les datacenters en fioul de type HVO non fossile, de façon à limiter les émissions nettes lors de la combustion de celui-ci par les groupes électrogènes de secours
Première source d’émissions du Groupe durant l’année de référence 2022 avec plus de 62 700 tCO2e, l’achat des composants informatiques est le principal poste sur lequel OVHcloud agit.
D’une part, l’empreinte carbone des composants informatiques a été calculée sur la base des données issues d’études comparatives menées par un tiers indépendant expert du numérique responsable et du Green IT.
Composants
Unités fonctionnelles
Facteurs d’émission
Rack (carte mère et annexe)
1U/2U/4U
200/250/350 kgCO2e
Taille du CPU
Nombre de cores physiques
1,5 kgCO2e/core physique
Taille de la RAM
Gigaoctet
2 kgCO2e/Go
Taille du disque SSD
Téraoctet
60 kgCO2e/To
Taille du disque HDD
Téraoctet
25 kgCO2e/To
OVHcloud a, depuis, mis en place un processus de collecte de données primaires auprès de ses fournisseurs afin de mieux caractériser ces achats de composants.
En 2026, le Groupe a obtenu le facteur d’émission de 57 % de ses composants informatiques auprès de ses fournisseurs (en pourcentage d’unités achetées). La collecte de données primaires auprès des fournisseurs permet de réaliser des arbitrages sur les achats de composants.
Un autre axe d’évitement consiste à mettre en œuvre l’économie circulaire, sur les bâtiments et les composants informatiques. Les externalités positives (détaillées dans la section 3.2.3 ESRS E5 « Utilisation des ressources et économie circulaire ») sont aussi à mettre au bénéfice de l’empreinte carbone d’OVHcloud. Le taux de réutilisation des composants est également un bon indicateur pour quantifier les émissions évitées, dans la mesure où un composant réutilisé est un composant non acheté.
Concernant le matériel interne, nécessaire aux collaborateurs, OVHcloud met en œuvre des actions volontaires dans le but de prolonger leur durée de vie : sensibilisation, maintenances préventives, réparations. Au 31 août 2026, environ 43 % du parc des ordinateurs portables confiés aux collaborateurs ont plus de trois ans, et 58 % des smartphones ont plus de deux ans.
Concernant les déplacements domicile-travail, le Groupe met en place des actions de promotion des mobilités douces, gratifiant notamment les salariés se rendant au travail à vélo.
De manière générale, la liste des actions concourant à la diminution du scope 3 est synthétisée ci-après :
Économie circulaire
- ●Optimiser la durée de vie des composants, sans faire de compromis sur la performance
- ●Réhabiliter les bâtiments existants pour construire les nouveaux datacenters
- ●Donner une seconde vie aux emballages (mousses, par exemple)
- ●Suivre les produits vendus aux courtiers pour assurer une seconde vie écologique
Chaîne d’approvisionnement durable
- ●Inciter les fournisseurs à améliorer l’empreinte carbone des composants (engagement du Code de conduite fournisseurs) : recueillir l’empreinte carbone des composants
- ●Inciter les fournisseurs à améliorer l’empreinte carbone des emballages : participer à des projets de réduction des emballages
Fret
- ●Optimiser la logistique grâce à l’expédition de chargements partiels
- ●Choisir le fournisseur de fret routier en fonction de ses émissions de GES
- ●Limiter les flux aériens grâce à l’optimisation de la chaîne d’approvisionnement
- ●Tenir compte de l’impact carbone dans l’arbitrage du fret aérien d’urgence
Gestion efficace de l’outil de travail
- ●Inclure des critères environnementaux dans les appels d’offres
- ●Allonger la durée de vie des équipements
Déplacements durables
- ●Limiter l’avion pour les voyages professionnels lorsque le train est possible
- ●Encourager la mobilité douce (vélo, transports en commun), le covoiturage et éventuellement les véhicules électriques/hybrides
L’affichage environnemental est un outil puissant permettant aux utilisateurs de mesurer l’ampleur de l’impact des produits et des services consommés. C’est avec le souci d’offrir aux clients une meilleure compréhension de l’empreinte carbone de leur infrastructure cloud, et de les aider ainsi dans leur transition environnementale, et dans leur choix en matière de consommation, qu’OVHcloud a développé sa « calculatrice carbone » désormais appelée Impact Tracker. Son changement de nom intervient à la suite des travaux de recherche d’OVHcloud pour rendre cet outil multicritères (cf. sections 3.2.2 « ESRS E3 – Ressources aquatiques et marines » et 3.2.3 « ESRS E5 – Utilisation des ressources et économie circulaire »).
Cet outil est le fruit d’un processus rigoureux d’élaboration d’une méthodologie fiable, robuste et exhaustive, ainsi que d’un développement informatique. La méthodologie, qui a été auditée et certifiée par une société de conseil indépendante spécialisée dans le numérique responsable, est fondée sur les principes de l’ACV (analyse de cycle de vie), des bases de données de référence pour les facteurs d’impact environnementaux, telles que la Base IMPACTS® 3.0 de l’ADEME (Agence de l’environnement et de la maîtrise de l’énergie), et les premières recommandations du Product Category Rules dédié aux services numériques de l’ADEME. Pour fiabiliser les résultats de l’affichage environnemental de ses solutions, OVHcloud a travaillé en collaboration avec ses fournisseurs les plus importants, le monde universitaire (INRIA) et associatif (Boavizta) afin d’affiner la connaissance de l’empreinte carbone de leurs activités. Le Groupe dispose désormais de données plus précises concernant la fourniture d’accès à l’énergie, permettant un affichage en location-based et en market-based, et une part significative de ses composants en prenant en compte le reconditionnement de ceux-ci.
OVHcloud a lancé une première version de sa calculatrice carbone en juillet 2023 pour la gamme Bare Metal Cloud. Un premier enrichissement pour les clients de la gamme Hosted Private Cloud a eu lieu au cours du premier trimestre de l’exercice 2024. Un trimestre à peine après la mise à disposition auprès des clients, OVHcloud a reçu le Trophée Green pour sa calculatrice carbone lors du forum The Big Green, événement dédié à la RSE. Ce trophée récompense le haut niveau de technicité de la méthodologie de la calculatrice et son exhaustivité, OVHcloud étant le premier à rendre disponibles des informations environnementales aussi complètes à ses clients. Depuis, l’outil s’est enrichi d’éléments de calcul plus précis grâce au double affichage des émissions liées à la phase d’usage (market-based et location-based) mais également concernant la phase de fabrication grâce à la prise en compte du reconditionnement des composants.
En 2025, l’univers du Public Cloud a intégré l’outil à travers les produits compute et storage. Cet univers représente une part croissante des revenus du Groupe et un défi méthodologique pour l’extension de l’outil (la couche physique des infrastructures est totalement abstraite/invisible pour les clients Public Cloud).
Des travaux visant à améliorer la précision des mesures de consommation d’énergie au plus proche des machines, qu’elles soient physiques (Bare Metal, Private Cloud) ou instanciées (Virtual Machine, instances Public Cloud, etc.) viendront renforcer la précision des données d’impacts fournies aux clients. Ceux-ci s’inscrivent dans cadre de la collaboration entre l’Inria et OVHcloud (FrugalCloud) dont certains travaux sont listés en section 3.2.6.6.
Accessible aux clients directement depuis leur espace OVHcloud, l’outil intègre la consommation électrique estimée des serveurs à partir de la surveillance des datacenters d’OVHcloud. Il établit ensuite une correspondance avec leur équivalent en émissions de carbone, en prenant en compte les systèmes de refroidissement et de réseau, ainsi que le transport, la fabrication, la fin de vie et la gestion des déchets, afin de fournir un tableau complet de l’empreinte carbone actuelle. Les résultats liés aux usages cloud, que chaque utilisateur peut télécharger, sont découpés selon trois postes d’émissions :
- ●la phase de fabrication : les émissions de GES amont liées à l’achat et l’assemblage des composants ;
- ●la phase d’utilisation : les émissions liées à l’électricité ;
- ●les émissions annexes : les autres émissions indirectes comme le fret, l’impact induit par les employés – appelées « opérations ».
La volonté d’OVHcloud est de permettre l’instauration de bonnes pratiques au sein de la chaîne d’approvisionnement par capillarité, et notamment les arbitrages basés sur la donnée.
Le tableau ci-dessous représente la consommation énergétique des datacenters exploités en propre par OVHcloud. Celle-ci est exprimée en GWh et par type d’énergie :
Consommations d’énergie
Unité
2025
2026
Consommation d’énergie totale des DC détenus en propre
GWh
516
544
Consommation d’énergie issue de source fossile
GWh
1
1,6
Taux d’énergie de source fossile
%
0
0,3
Consommation d’énergie issue de source nucléaire
GWh
0
1,3
Taux d’énergie de source nucléaire
%
0
0,2
Consommation d’énergie de source renouvelable
GWh
515
541,1
Taux d’énergie de source renouvelable
%
100 %
99,5 %
Consommation d’énergie renouvelable autoproduite
GWh
0
0
Consommation d’énergie renouvelable achetée
GWh
515
540,5
Consommation d’énergie combustible renouvelable
GWh
0
0,6
La consommation d’énergie totale des datacenters non exploités en propre par OVHcloud et non incluse dans ce tableau est de 40 GWh.
Le tableau ci-dessous présente les statistiques d’émissions de GES d’OVHcloud pour chacun des scopes 1, 2 et 3. L’année 2022 est également présentée en tant qu’année de référence. Il convient de noter que le Groupe mesure ses émissions de GES en application du GHG Protocol.
Scope
Numéro de catégorie GHG
Type
Nom de la catégorie GHG
Unité
2022
2025
2026
Scope 1
-
Émissions directes des sources fixes de combustion
tCO2e
562
671
279
-
Émissions directes des sources mobiles de combustion
tCO2e
121
139
138
-
Émissions directes des procédés physiques ou chimiques
tCO2e
0
0
0
-
Émissions directes fugitives
tCO2e
655
515
629
Total Scope 1
tCO2e
1 338
1 325
1 046
Scope
Numéro de catégorie GHG
Type
Nom de la catégorie GHG
Unité
2022
2025
2026
Scope 2
Location-
basedÉmissions indirectes liées à la consommation d’électricité
tCO2e
53 625
58 087
66 485
-
Émissions indirectes liées à la consommation de vapeur, chaleur ou froid
tCO2e
0
0
0
Market-
basedÉmissions indirectes liées à la consommation d’électricité
tCO2e
53 625
9 981
14 437
Total Scope 2 Location-based
tCO2e
53 625
58 087
66 485
Total Scope 2 Market-based
tCO2e
53 625
9 981
14 437
Scope
Numéro de catégorie GHG
Type
Nom de la catégorie GHG
Unité
2022
2025
2026
Scope 3
1
-
Produits et services achetés
tCO2e
10 186
16 305
14 542
2
-
Biens immobilisés
tCO2e
69 724
48 323
40 038
3
-
Activités associées à l’énergie et aux combustibles
tCO2e
11 911
23 974
27 761
4
-
Transport et distribution amont
tCO2e
5 948
2 927
2 366
5
-
Déchets générés par les opérations
tCO2e
283
638
796
6
-
Voyages professionnels
tCO2e
1 338
1 402
1 734
7
-
Déplacements domicile-travail des employés
tCO2e
2 709
2 175
2 578
8
-
Actifs en leasing amont
tCO2e
9 103
5 197
5 032
9
-
Transport des marchandises aval
tCO2e
0
0
0
10
-
Utilisation intermédiaire des produits vendus
tCO2e
0
0
0
11
-
Utilisation finale des produits vendus
tCO2e
1 302
616
639
12
-
Traitement de fin de vie des produits vendus
tCO2e
0
0
0
13
-
Actifs en leasing aval
tCO2e
0
0
0
14
-
Franchises avals
tCO2e
0
0
0
15
-
Investissements
tCO2e
0
0
0
16
-
Autres émissions indirectes
tCO2e
0
0
0
Total Scope 3
tCO2e
112 504
101 557
95 486
Indicateur
Type
Unité
2022
2025
2026
Total Scope 1
tCO2e
1 338
1 325
1 046
Total Scope 2
Location-based
tCO2e
53 625
58 087
66 485
Total Scope 2
Market-based
tCO2e
53 625
9 981
14 437
Total Scope 3
tCO2e
112 504
101 557
95 486
Total Scopes 1 et 2
Location-based
tCO2e
54 963
59 412
67 531
Total Scopes 1 et 2
Market-based
tCO2e
54 963
11 306
15 483
Total Scopes 1, 2 et 3
Location-based
tCO2e
167 467
158 748
163 017
Total Scopes 1, 2 et 3
Market-based
tCO2e
167 467
112 863
110 969
Total Scopes 1, 2 et 3/chiffre d’affaires
Location-based
tCO2e/M€
213
146
142
Total Scopes 1, 2 et 3/chiffre d’affaires
Market-based
tCO2e/M€
213
104
97
Cible de court terme scopes 1 et 2
Market-based
tCO2e
54 963
39 830
34 786
Émissions de scope 1 relevant du SEQE (1)
tCO2e
63
136
0
% émissions de scope 1 relevant du SEQE (1)
%
5
10
0
Scope 3/GEVA (2)
tCO2e/M€
230
149
129
Cible court terme scope 3/GEVA (2)
tCO2e/M€
230
186
171
Chiffre d’affaires
M€
788
1 085
1 145
EBITDA courant
M€
277
421
461
Charges de personnel
M€
211
262
282
Valeur ajoutée (2)
M€
488
683
743
- (1)SEQE : Système de plafonnement et d’échange d’émissions.
- (2)GEVA : Greenhouse gas Emissions per unit of Value Added.
- ●Les émissions du scope 1 sont de 1 046 tCO2e en année fiscale 2026. Les émissions ont diminué depuis 2025.
- ●Les émissions fugitives (émissions non intentionnelles de gaz) liées aux fuites de fluides frigorigènes (HFC) restent à un niveau stable comparé aux cinq dernières années.
- ●Les émissions liées à la flotte de véhicules sont stables.
- ●Les émissions liées au fonctionnement des groupes électrogènes ont fortement baissé par rapport à l’année fiscale 2025. Cette baisse s’explique notamment par le remplacement du fioul domestique par du biocarburant type « HVO » pour les sites de Roubaix, Gravelines, Strasbourg et Erith.
- ●En location-based : les émissions du scope 2 augmentent en raison de la croissance de la consommation d’énergie électrique du Groupe. La croissance de la consommation dans les pays d’Asie-Pacifique, zone ayant une électricité très fossile, est la principale cause de cette augmentation.
- ●En market-based : les émissions de scope 2 augmentent en raison de la croissance de consommation d’électricité des datacenters non-opérés directement par le groupe OVHcloud (collocation ou Local Zones).
Pour plus de précisions sur les catégories présentées ci-dessous, se référer à la section 3.2.5.4 « Note méthodologique de l’évaluation du scope 3 ».
- ●Catégorie 1 (Produits et services achetés) : les émissions sont stables par rapport à l’année 2025.
- ●Catégorie 2 (Biens immobilisés) : les émissions diminuent encore, ceci a été rendu possible par la politique d’achat mise en place permettant la prise en compte de l’empreinte carbone du matériel informatique utilisé pour la fabrication des serveurs, auprès des constructeurs.
- ●Catégorie 3 (Activités associées à l’énergie et aux combustibles) : les émissions augmentent du fait de l’accroissement de la consommation d’énergie dans les zones où la part du fossile dans la production d’électricité est importante (APAC notamment).
- ●Catégorie 4 (Transport et distribution amont) : les émissions diminuent du fait d’un recours moindre au fret aérien cette année.
- ●Catégorie 8 (Actifs en leasing amont) : les émissions sont stables pour le backbone réseau, et diminuent légèrement pour l’électricité consommée dans les bureaux du Groupe, grâce à une mesure plus fine des consommations réelles.
- ●Catégorie 11 (Utilisation finale des produits vendus) : les émissions sont stables.
-
●deux
risques physiques :
-
3.3Social
3.3.1Droits humains
Par sa démarche et ses engagements en faveur des droits humains, la Politique sur les droits humains d’OVHcloud entend traduire une vision du monde et le type de société dans lequel chacun souhaite vivre. Elle repose sur les 10 principes directeurs du Pacte mondial des Nations unies et se décline selon les principes suivants :
- ●assurer l’égalité des chances et un traitement équitable. OVHcloud s’engage ainsi à combattre toutes les formes de discrimination et de harcèlement en appliquant une politique de tolérance zéro en la matière. OVHcloud s’engage à promouvoir un environnement humain, empreint de respect et de diversité, et à accompagner ses travailleurs sur le seul critère de la compétence. OVHcloud se refuse à pratiquer toute discrimination et condamne le harcèlement lié au sexe, au handicap, à la situation familiale, à l’engagement politique, à la confession religieuse, aux préférences sexuelles, aux activités syndicales et aux origines ethniques ;
- ●garantir la liberté d’expression et de dialogue, avec les collaborateurs, les clients, et les fournisseurs du Groupe ;
- ●mettre en œuvre la liberté d’association et de négociation collective. OVHcloud accorde une grande importance au dialogue social, gage d’implication et de performance collective, et entretient des relations constantes et de qualité avec les collaborateurs et leurs représentants au sein des instances créées à cet effet ;
- ●assurer un lieu de travail exempt de toute forme de harcèlement moral et sexuel et ainsi échanger dans un environnement humain, empreint de diversité, qui stimule l’activité du Groupe. OVHcloud s’engage à maintenir un environnement de travail sûr et sain, en s’assurant que les procédures de sécurité sont connues de chaque collaborateur et que chacun des actes individuels n’entraîne aucun risque. Chaque collaborateur a le droit d’être considéré avec respect et dignité. Aussi le Groupe refuse d’ignorer toute situation pouvant aboutir à des cas de harcèlement ou de mal-être de ses salariés ;
- ●mettre à disposition des espaces de travail sûrs et sains pour l’ensemble des employés évoluant sur les sites. Afin de favoriser la prévention des risques en matière de santé et de sécurité, OVHcloud a défini des procédures visant à respecter les exigences légales en matière de santé, sécurité et environnement dans tous les pays où le Groupe opère, et à mettre en œuvre toutes les mesures satisfaisantes pour préserver la santé et l’intégrité physique des travailleurs, y compris ceux travaillant pour des prestataires intervenant sur les sites du Groupe, des clients et des communautés riveraines pour protéger l’environnement. OVHcloud s’engage à maintenir un environnement de travail sûr et sain, en s’assurant que les procédures d’urgence sont connues de tous ses collaborateurs et que les actes individuels n’entraînent aucun risque. La mise en œuvre de ces procédures implique l’ensemble de la ligne hiérarchique et la responsabilisation de tous les travailleurs. Aussi, le Groupe veille à faire connaître et faire respecter les règles en matière d’hygiène, de sécurité et de conditions de travail et à ce que chacun signale à la direction tout comportement, installation ou situation porteur d’un caractère accidentogène (cf. section 3.3.2.4 « Gestion des impacts liés à la santé et la sécurité ») ;
- ●lutter contre le travail des enfants, le travail forcé et la traite des êtres humains. OVHcloud n’emploie pas de mineurs ni d’enfants dans le cadre de ses activités et s’efforce de garantir que ses fournisseurs ne pratiquent pas le travail des enfants sous quelque forme que ce soit le long de leurs chaînes d’approvisionnement. OVHcloud ne recourt pas non plus au travail forcé, à la servitude ou à l’esclavage moderne et tous ses employés disposent d’un contrat de travail, auquel ils peuvent mettre fin à tout moment conformément aux lois applicables. Le Groupe respecte le droit du travail, ainsi que les normes de l’Organisation internationale du travail, dans tous les pays où il est implanté ;
- ●assurer la protection et la confidentialité des données confiées par les clients et plus généralement par toutes les parties prenantes. Le Groupe milite également pour un cloud européen, garant de l’indépendance technologique de l’Europe et de la souveraineté de ses données. Afin de garantir la protection des données confiées, OVHcloud déploie tous les moyens nécessaires en matière de cybersécurité et de protection physique de ses sites. Par ailleurs, des procédures internes de sécurité des systèmes d’information et de sensibilisation des salariés aux risques d’attaques informatiques, notamment au travers de campagnes de simulations, sont mises en place. Afin de garantir à ses clients la sécurité de leurs données et de garantir le respect du Règlement général sur la protection des données et de toutes les législations nationales qui lui sont opposables, telles que le Data Protection Act britannique, le Data Protection Act australien ou la loi 25 québécoise, OVHcloud a adopté une politique de traitement des données personnelles se conformant aux réglementations les plus strictes, applicable à l’ensemble de ses entités et de ses salariés ;
- ●soutenir le droit à l’éducation. OVHcloud investit dans la formation et le développement humain en créant des parcours de formation adaptés aux besoins de ses collaborateurs (cf. section 3.3.2.5 « Gestion des impacts liés à la gestion des talents »).
la Politique sur les droits humains s’applique à toutes les entités et filiales d’OVHcloud (hors entités de droit États-Unien qui disposent de politiques propres), quelle que soit leur implantation dans le monde, et à l’ensemble des parties prenantes.
La Politique sur les droits humains du groupe OVHcloud fait référence aux cadres internationaux suivants :
- ●les 10 principes du Pacte mondial des Nations unies. Ces principes fondamentaux concernent les droits de l’homme, le droit du travail, le droit de l’environnement et la lutte contre la corruption ;
- ●la Déclaration universelle des droits de l’homme ;
- ●le Pacte international relatif aux droits civils et politiques ;
- ●le Pacte international relatif aux droits économiques, sociaux et culturels ;
- ●la Déclaration de l’Organisation internationale du travail relative aux principes de droits fondamentaux au travail ;
- ●la Convention sur l’élimination de toutes les formes de discrimination à l’égard des femmes ;
- ●la Convention relative aux droits de l’enfant ;
- ●la Convention relative aux droits des personnes handicapées ;
- ●la Convention internationale sur l’élimination de toutes les formes de discrimination raciale.
Elle s’inscrit également dans le respect des réglementations locales en matière de lutte contre l’esclavage moderne, notamment le Modern Slavery Act britannique.
Élaborée avec les différentes parties prenantes, la Politique sur les droits humains a été rédigée par la direction éthique et conformité, validée par le comité exécutif (comex) du Groupe et par le Conseil d’administration. Sur le plan opérationnel, la Politique sur les droits humains est mise en œuvre par différents contributeurs d’OVHcloud (comex, direction des ressources humaines, direction des achats, direction juridique…) et peut être renforcée par des politiques, chartes ou documents spécifiques (politique HSE – hygiène, sécurité et environnement, politique sur la diversité, etc.), ainsi que par des déclinaisons adaptées aux niveaux locaux.
Les engagements et le suivi de la Politique sur les droits humains sont élaborés et suivis par le comité de pilotage RSE, tel que décrit en section 3.1.2.1 « GOV-1 – Rôle des organes d’administration, de direction et de surveillance ».
3.3.1.3Assurer le respect des engagements en matière de protection des droits de l’homme dans la chaîne de valeur
Toutes les politiques et procédures du Groupe, qu’elles concernent ses collaborateurs, les travailleurs de sa chaîne de valeur ou ses clients s’inspirent des principes énoncés dans ce chapitre. Afin d’en assurer la bonne application et la diffusion, la politique est disponible et consultable sur le site corporate d’OVHcloud (2).
Conscient de ses devoirs envers les communautés, OVHcloud agit pour minimiser son impact sur l’environnement et apporter une contribution positive à ces dernières. OVHcloud s’engage dans une protection des droits de l’homme à tous les niveaux et à toutes les étapes de sa chaîne de valeur.
- ●Par le code éthique qui décline de manière opérationnelle les engagements portés par le Groupe dans le quotidien avec ses parties prenantes.
- ●En matière d’achats, OVHcloud demande à ses fournisseurs à travers son Code de conduite fournisseurs de respecter les droits de l’homme, et rappelle les obligations relatives au non-recours au travail des enfants et au travail forcé, à la lutte contre la discrimination et le harcèlement, à la liberté syndicale, ainsi qu’au respect des législations relatives aux horaires de travail et aux mesures d’hygiène et de sécurité. Tout manquement justifierait de plein droit l’arrêt des relations commerciales.
- ●La plateforme « ROGER » (Respect OVHcloud Guidelines & Ethical Rules) permet aux travailleurs de la chaîne de valeur de signaler les atteintes en la matière. Le dispositif de signalement est accessible 24 heures sur 24 et 7 jours sur 7 (24/7) par ses parties prenantes.
De manière générale, OVHcloud traite tout signalement relatif à la Politique sur les droits humains émanant des communautés ou des clients.
Ces mesures permettent avant tout de s’assurer qu’OVHcloud mène ses activités de manière éthique et respectueuse des droits humains dans toutes les sphères de ses pratiques commerciales.
Aux États-Unis, OVHcloud US s’engage à respecter les droits humains par le biais de son code d’éthique et son règlement intérieur pour les employés, qui ont été élaborés par la direction juridique et la direction des ressources humaines de l’entité. Celle-ci s’engage à respecter en interne les règles d’égalité des chances, de traitement équitable, de respect de chacun afin de garantir un environnement sain et sécuritaire pour ses employés. Elle engage aussi ses collaborateurs à choisir des partenaires respectant de bonnes conditions de travail dans leurs pratiques (salaires décents, sécurité, etc.) et à signaler tout comportement non conforme.
-
3.4Conduite des affaires
3.4.1IRO-1 – Description des procédures d’identification et d’évaluation des IRO
-
3.5Entity specific : cybersécurité et protection des données
3.5.1IRO-1 – Description des procédures d’identification et d’évaluation des IRO matériels
Dans le cadre de son analyse de double matérialité, OVHcloud a identifié des enjeux de cybersécurité, de protection et souveraineté numérique comme étant matériels pour le Groupe, tant en termes d’impacts sur ses clients qu’en termes d’impacts financiers pour ce dernier.
La cybersécurité représente un enjeu central dans l’activité du Groupe. Les failles de sécurité et la violation des données ont un impact potentiel majeur à la fois sur les clients du Groupe et sur le Groupe lui-même. Mais c’est aussi une opportunité car OVHcloud se dote de systèmes haute performance en termes de sécurité pour répondre aux besoins de ses clients.
Par ailleurs, la souveraineté numérique est aussi un des piliers majeurs de la stratégie d’OVHcloud et représente un avantage face à ses concurrents. Elle permet aux clients du Groupe de confier leurs données à un système les protégeant des ingérences extraterritoriales et ce sur une bonne partie de ses implantations.
-
3.6Rapport de certification des informations en matière de durabilité
Rapport de certification des informations en matière de durabilité et de contrôle des exigences de publication des informations prévues à l’article 8 du règlement (UE) 2020/852 de OVH Groupe, relatives à l’exercice clos le 31 août 2026.
Le présent rapport est émis en notre qualité de commissaire aux comptes d’OVH Groupe. Il porte sur les informations en matière de durabilité et les informations prévues à l’article 8 du règlement (UE) 2020/852, relatives à l’exercice clos le 31 août 2026 et incluses dans la section 16 du rapport sur la gestion du groupe.
Nos travaux, qui portent sur ces informations, ont été réalisés dans un contexte évolutif caractérisé par des incertitudes sur l’interprétation des textes et le développement de pratiques de place.
En application de l’article L. 233-28-4 du code de commerce, OVH Groupe est tenue d’inclure les informations précitées au sein d’une section distincte du rapport sur la gestion du groupe.
Ces informations permettent de comprendre les impacts de l’activité d’OVH Groupe sur les enjeux de durabilité, ainsi que la manière dont ces enjeux influent sur l’évolution des affaires du Groupe, de ses résultats et de sa situation. Les enjeux de durabilité comprennent les enjeux environnementaux, sociaux et de gouvernement d’entreprise.
En application du II de l’article L. 821-54 du code précité, notre mission consiste à mettre en œuvre les travaux nécessaires à l’émission d’un avis, exprimant une assurance limitée, portant sur :
- ●la conformité aux exigences découlant des normes d’information en matière de durabilité adoptées par la Commission européenne en vertu de l’article 29 ter de la directive (UE) 2013/34 du Parlement européen et du Conseil du 26 juin 2013, telle que modifiée par la directive (UE) 2022/2464 du Parlement européen et du Conseil du 14 décembre 2022 (ci-après ESRS pour European Sustainability Reporting Standards) du processus mis en œuvre par OVH Groupe pour déterminer les informations publiées, qui incluent, lorsque l’entité y est soumise, l’obligation de consultation du comité social et économique prévue au sixième alinéa de l’article L. 2312-17 du code du travail ;
- ●la conformité des informations en matière de durabilité incluses dans la section 16 du rapport sur la gestion du groupe avec les dispositions de l’article L. 233-28-4 du code de commerce, y compris avec les ESRS ; et
- ●le respect des exigences de publication des informations prévues à l’article 8 du règlement (UE) 2020/852.
L’exercice de cette mission est réalisé en conformité avec les règles déontologiques, y compris d’indépendance, et les règles de qualité prescrites par le code de commerce.
Il est également régi par les lignes directrices de la Haute Autorité de l’Audit « Mission de certification des informations en matière de durabilité et de contrôle des exigences de publication des informations prévues à l’article 8 du règlement (UE) 2020/852 ».
Dans les trois parties distinctes du rapport qui suivent, nous présentons, pour chacun des axes de notre mission, la nature des vérifications que nous avons opérées, les conclusions que nous en avons tirées, et, à l’appui de ces conclusions, les éléments qui ont fait l’objet, de notre part, d’une attention particulière et les diligences que nous avons mises en œuvre au titre de ces éléments. Nous attirons votre attention sur le fait que nous n’exprimons pas de conclusion sur ces éléments pris isolément et qu’il convient de considérer que les diligences explicitées s’inscrivent dans le contexte global de la formation des conclusions émises sur chacun des trois axes de notre mission.
Enfin, lorsqu’il nous semble nécessaire d’attirer votre attention sur une ou plusieurs informations en matière de durabilité fournies par OVH Groupe dans le rapport sur la gestion du groupe, nous formulons un paragraphe d’observations.
Limites de notre mission
Notre mission ayant pour objectif d’exprimer une assurance limitée, la nature (choix des techniques de contrôle) des travaux, leur étendue (amplitude), et leur durée, sont moindres que ceux nécessaires à l’obtention d’une assurance raisonnable.
Cette mission ne consiste pas à garantir la viabilité ou la qualité de la gestion d’OVH Groupe, notamment à porter une appréciation, qui dépasserait la conformité aux prescriptions d’information des ESRS sur la pertinence des choix opérés par OVH Groupe en termes de plans d’action, de cibles, de politiques, d’analyses de scénarios et de plans de transition.
En outre, s’agissant des informations prospectives, qui présentent par nature un caractère incertain, leurs réalisations futures différeront parfois de manière significative des informations prospectives présentées dans le rapport sur la gestion du groupe.
Notre mission permet cependant d’exprimer des conclusions concernant le processus de détermination des informations en matière de durabilité publiées, les informations elles-mêmes, et les informations publiées en application de l’article 8 du règlement (UE) 2020/852, quant à l’absence d’identification ou, au contraire, l’identification, d’erreurs, omissions ou incohérences d’une importance telle qu’elles seraient susceptibles d’influencer les décisions que pourraient prendre les lecteurs des informations objet de nos vérifications.
Les informations en matière de durabilité et les informations prévues à l’article 8 du règlement (UE) n° 2020/852 peuvent être sujettes à une incertitude inhérente à l’état des connaissances scientifiques et à la qualité des données externes utilisées. Certaines informations sont sensibles aux choix méthodologiques, hypothèses et/ou estimations retenus pour leur établissement et présentés dans le rapport sur la gestion du groupe.
-
3.7Annexes
Annexe 1 : glossaire
Acronyme
Définition
ACN
Agenzia per la Cybersicurezza Nazionale (Italie)
ACPR PSEE
Autorité de contrôle prudentiel et de résolution – plateforme de sécurité des systèmes d’information et d’exploitation
ADEME
Agence de l’environnement et de la maîtrise de l’énergie
AGEFIPH
Association de gestion des fonds pour l’insertion professionnelle des personnes handicapées
AMF
Autorité des marchés financiers
ANSSI
Agence nationale de la sécurité des systèmes d’information
API
Application Programming Interface
AR
Exigences d’application
BHS
Beauharnois (datacentre d’OVHcloud)
BP
Base de préparation
BSI
Bundesamt für Sicherheit in der Informationstechnik (Allemagne)
C5
Cloud Computing Compliance Criteria Catalogue (Allemagne)
CCO
Directeur·rice de la relation client
CDS
Continuous Delivery System (système permettant la livraison continue)
CDV
Chaîne de valeur
CERT
Computer Emergency Response Team
CIO
Directeur·rice des systèmes d’information
CISO
Directeur∙rice de la sécurité de l’information
CLO
Directeur juridique
CNCF
Cloud Native Computing Foundation
CNRG
Comité des nominations, des rémunérations et de la gouvernance
CO2
Dioxyde de carbone
COMEX
Comité exécutif
CPPA
Contrat d’achat d’énergie à long terme par une entreprise
CPTO
Directeur·rice des produits et des technologies
CPU
Unité centrale de traitement
CRM
Customer Relationship Management
CSA STAR
Cloud security alliance – Security, Trust, Assurance, and Risk
CSE
Comité social et économique
CSF
Comité stratégique du secteur numérique de confiance
CSM
Gestion du service clients
CSRD
Directive sur le reporting de durabilité des entreprises
CSRSE
Comité stratégique et RSE
CT
Court terme
CVam
Chaîne de valeur amont
CVav
Chaîne de valeur aval
DC
Datacenter
DEU
Document d’enregistrement universel
DGCCRF
Direction générale de la concurrence, de la consommation et de la répression des fraudes
DMA
Double matérialité
DORA
Digital Operational Resilience Act
DPO
Directeur·rice à la protection des données
DREAL
Direction régionale de l’environnement, de l’aménagement et du logement
DSA
Loi sur les services numériques
EA
Entreprise adaptée
EAC
Certificats d’attributs énergétiques
EAP
Programme d’aide aux employés
EBA
European Banking Authority
EDR
Détection et réponse aux incidents sur terminaux
EFRAG
Groupe consultatif européen sur l’information financière
EMEA
Europe, Moyen-Orient et Afrique
ENISA
Agence européenne pour la sécurité des réseaux et de l’information
ENS
Esquema Nacional de Seguridad (Espagne)
ERP
Enterprise Resource Planning ou planification des ressources de l’entreprise
ES
Entity specific
ESAT
Établissement et service d’aide par le travail
ESRS
Normes européennes de reporting de durabilité
FP&A
Planification et analyse financière
G-Cloud
Government Cloud (GB)
GES ou GHG
Gaz à effet de serre
GIEC
Groupe d’experts intergouvernemental sur l’évolution du climat
GPU
Unité de traitement graphique
GRI
Initiative mondiale pour le reporting
HDS
Hébergeur de données de santé
HFC
Hydrofluorocarbures
HIPAA
Health Insurance Portability and Accountability Act
HITECH
Health Information Technology for Economic and Clinical Health Act
HSE
Santé, sécurité et environnement
HVO
Huile végétale hydrotraitée
IA
Intelligence artificielle
INRIA
Institut national de recherche en informatique et en automatique
IRO
Impacts, risques et opportunités
ISO
Organisation internationale de normalisation
IT
Technologies de l’information
KPI
Indicateur clé de performance
LT
Long terme
MEDEF
Mouvement des entreprises de France
MT
Moyen terme
OCDE
Organisation de coopération et de développement économiques
OETH
Obligation d’emploi des travailleurs handicapés
OIN
Open Innovation Network
OKR
Objectifs et résultats clés
ONG
Organisation non gouvernementale
OP
Opérations propres
OSPO
Bureau de gestion des programmes open source
PCI DSS
Payment Card Industry – Data Security Standard
PCR
Product Category Rule
PME
Petites et moyennes entreprises
PPA
Power Purchase Agreement
PRG ou PWG
Pouvoir de réchauffement global
PUE
Power Usage Effectiveness (efficacité de l’utilisation de l’énergie)
QVT
Qualité de vie au travail
RBX
Roubaix (datacenter d’OVHcloud)
REF
Renewable Energy Factor
RGAA
Référentiel général d’accessibilité pour les administrations
RGPD
Règlement général sur la protection des données
ROGER
Respect OVHcloud Guidelines & Ethical Rules
RP
Représentant de proximité
RSE
Responsabilité sociétale des entreprises
RSSI
Responsable de la sécurité des systèmes d’information
SASB
Sustainability Accounting Standards Board
SBM
Strategy and Business Model
SBTi
Science Based Targets initiative
SIEM
Système de gestion des informations et des événements de sécurité
SOC
Security Operations Center
SSCT
Santé, sécurité et conditions de travail
SSP
Scénarios socio-économiques partagés
TAM
Responsable technique de compte
tCO2e
Tonne de CO2 équivalent
TDAH
Trouble du déficit de l’attention avec ou sans hyperactivité
TMS
Troubles musculosquelettiques
TSA
Trouble du spectre de l’autisme
UE
Union européenne
UN
Nations unies
UNGP
Principes directeurs des Nations unies
UPS
Alimentation électrique sans interruption
URD
Universal Registration Document
WRI
World Resources Institute
WUE
Efficacité de l’utilisation de l’eau
-
Gouvernement
d’entreprise- Gouvernance
- Introduction : déclaration relative au gouvernement d’entreprise
- 4.1 Présentation de la gouvernance
- 4.2 Direction générale et comité exécutif
- 4.3 Tableau récapitulatif des opérations réalisées par les dirigeants sur les titres de la Société
- 4.4 Rapport du Conseil d’administration sur le gouvernement d’entreprise
- 4.5 Rémunérations et avantages
- 4.6 Conventions et engagements réglementés et opérations avec les parties liées
- 4.7 Assemblées générales
-
Introduction : déclaration relative au gouvernement d’entreprise
Depuis l’admission des actions de la Société aux négociations sur le marché réglementé d’Euronext Paris, en octobre 2021, la Société se réfère et se conforme aux recommandations du Code de gouvernement d’entreprise des sociétés cotées élaboré par l’Association française des entreprises privées (l’« AFEP ») et le Mouvement des entreprises de France (le « MEDEF ») dans sa version mise à jour en décembre 2022 (le « Code AFEP-MEDEF »).
-
4.2Direction générale et comité exécutif
La loi prévoit que le Conseil d’administration élit parmi ses membres un Président, personne physique, dont le rôle est décrit au 4.1.9.7 supra.
Le Conseil d’administration confie la direction générale de la Société soit au Président du Conseil d’administration (qui porte le titre de Président directeur général), soit à une autre personne physique, administrateur ou non, portant le titre de directeur général.
Comme le rappelle le Code AFEP-MEDEF, la loi ne privilégie aucune formule et il appartient au Conseil d’administration de la Société de choisir entre les deux modalités d’exercice de la direction générale unifiée ou dissociée, selon ses impératifs particuliers.
Le Conseil d’administration du 20 octobre 2025 a décidé de mettre fin à la gouvernance dissociée des fonctions de Président du Conseil d’administration et de directeur général et a décidé de nommer M. Octave Klaba, Président directeur général.
La décision de mettre fin à la dissociation des fonctions a vocation à constituer la modalité d’exercice de la direction générale la plus efficace dans la mise en œuvre d’un nouveau plan stratégique de la Société, afin de renforcer le lien entre la vision, la stratégie et l’exécution de ce plan.
Par ailleurs, l’unicité des fonctions est davantage adaptée à OVHcloud dans ce contexte, en ce qu’elle permet une efficacité accrue dans la conduite de la stratégie et le fonctionnement de la gouvernance qui sera ainsi facilité et fluidifié autour d’un Conseil d’administration resserré.
4.2.1Limitation des pouvoirs du directeur général
Conformément à la loi, le directeur général est investi des pouvoirs les plus étendus pour agir en toutes circonstances au nom de la Société. Il exerce ses pouvoirs dans la limite de l’objet social. Toutefois, à titre de règles d’ordre interne, le directeur général exerce ses pouvoirs dans les limites prévues par le règlement intérieur du Conseil d’administration. À ce titre, sont soumises à autorisation préalable du Conseil d’administration les décisions suivantes du directeur général :
- ●le budget annuel détaillé du Groupe, le business plan du Groupe ainsi que toute modification ;
- ●toute décision portant sur toute dépense d’investissement d’un montant individuel qui ferait dépasser de 7,5 % les dépenses du budget annuel ;
- ●toute acquisition ou cession d’actifs (y compris les brevets et droits de propriété intellectuelle), de fonds de commerce ou d’actions par une société du Groupe, non comprise dans le budget annuel, pour un montant individuel supérieur à 25 millions d’euros ;
- ●l’autorisation de l’octroi par le Président de cautions, avals et garanties ;
- ●toute modification des statuts de la Société dans les conditions prévues par la loi ; et
- ●toute décision prise par une société du Groupe de souscrire auprès d’un tiers (autre qu’une société du Groupe) tout financement externe autre que dans le cadre d’un Revolving Credit Facility existant d’un montant supérieur à 25 millions d’euros et non compris dans le budget annuel.
-
4.3Tableau récapitulatif des opérations réalisées par les dirigeants sur les titres de la Société
À la connaissance de la Société, les transactions suivantes ont été réalisées au cours de l’exercice écoulé sur les actions de la Société par les personnes visées à l’article L. 621-18-2 du Code monétaire et financier et mis à jour à la date du 23 octobre 2026 :
Nom
Nombre d’actions achetées
Nombre d’actions vendues
Date d’achat
Prix de vente
(en euros)
Dominique Michiels
-
673
09/09/2025
10,6700
-
1 000
10/09/2025
11,0000
-
1 000
15/09/2025
12,3200
Deep Code SAS (1)
-
3 600 000
04/12/2025
7,5000 (2)
3 600 000
-
04/12/2025
7,5000 (3)
-
354 727
30/07/2026
15,0216 (4)
-
5 000 0000 (5)
22/10/2026
13,3000
Mathieu Delobelle
-
20 000
01/06/2026
15,0287
Yellow Source SAS (5)
-
354 727
30/07/2026
15,0216 (4)
Jezby Ventures SAS (6)
-
354 727
30/07/2026
15,0216 (4)
Christophe Karvelis-Senn
1 000
-
03/07/2026
15,4500
400
-
09/07/2026
15,2800
200
-
31/07/2026
15,2000
600
-
04/08/2026
15,5400
-
1 790
27/08/2026
13,9800
LELE (7)
300
-
31/07/2026
15,0500
La Moricière (7)
300
-
31/07/2026
15,0800
Financière de l’Ambre (7)
750
-
31/07/2026
15,2000
Les Toupins (7)
300
-
03/08/2026
14,9600
COFIP (7)
1 700
-
03/08/2026
15,2200
- (1)Deep Code SAS est une entité contrôlée par M. Miroslaw Klaba.
- (2)Cession hors marché par voie de construction accélérée d’un livre d’ordres.
- (3)Achat hors marché de 3 600 000 options d’achat de type « call spread » à dénouement en numéraire, à maturité mai 2029, pour une prime totale de 2 187 000 euros. Le prix indiqué correspond au prix de référence de l’action OVH Groupe.
- (4)Remise d’actions OVH Groupe en paiement de l’acquisition de la participation de la Caisse des dépôts et consignations dans Synfonium.
- (5)Conclusion pas Deep Code SAS d’une opération de collar financée avec UBS Europe SE.
- (6)Yellow Source SAS est une entité contrôlée par M. Octave Klaba.
- (7)Jezby Ventures SAS est une entité présidée par Digital Scale SAS, elle-même contrôlée par M. Octave Klaba.
- (8)Personne morale liée à M. Christophe Karvelis-Senn, administrateur.
-
4.4Rapport du Conseil d’administration sur le gouvernement d’entreprise
Les informations afférentes au gouvernement d’entreprise et constitutives du rapport du Conseil d’administration sur ce sujet sont déjà présentes dans d’autres parties du présent document d’enregistrement universel. Afin d’en limiter la répétition, la table de concordance ci-dessous permet de faire le lien entre chaque rubrique dudit rapport et le paragraphe correspondant du présent document.
Informations requises en application du Code de commerce
Sections du document d’enregistrement
universel 2026Gouvernance (articles L. 22-10-10 et L. 225-37-4 du Code de commerce)
La liste de l’ensemble des mandats et fonctions exercés dans toute société par chaque mandataire social durant l’exercice
4.1.2.2 / Présentation détaillée des membres du Conseil d’administration.
Les conventions conclues entre une filiale et un mandataire social ou un actionnaire détenant plus de 10 %
des droits de vote4.6 / Conventions et engagements réglementés et opérations avec les parties liées
Un tableau récapitulatif des délégations en cours de validité accordées dans le domaine des augmentations
de capital6.5.1 / Capital social souscrit et capital social autorisé mais non émis
Le choix des modalités d’exercice de la direction générale de la Société
La composition, ainsi que les conditions de préparation et d’organisation des travaux du Conseil d’administration
4.1.2.1 / Présentation synthétique du Conseil d’administration , 4.1.9 / Pouvoirs, missions, fonctionnement et travaux du Conseil d’administration , 4.1.11 / Autres informations sur le fonctionnement du Conseil ;
La politique de diversité appliquée aux membres du Conseil d’administration et du comité exécutif et les résultats en matière de mixité dans les 10 % de postes à plus forte responsabilité au sein de la Société
Les limitations aux pouvoirs du directeur général
Les dispositions du Code de gouvernement d’entreprise qui ont été écartées ainsi que le lieu où ce Code peut être consulté
Introduction : déclaration relative au gouvernement d’entreprise
Les modalités particulières de la participation des actionnaires à l’assemblée générale
La description de la procédure relative aux conventions réglementées et engagements réglementés et libres mise en place par la Société et de sa mise en œuvre
4.6 / Conventions et engagements réglementés et opérations avec les parties liées , 2.1.2.5 / Risques juridiques et de conformité ;
La rémunération des dirigeants (articles L. 22-10-8, L. 22-10-9, L. 225-185 et L. 225-197-1 du Code de commerce)
La présentation de la politique de rémunération des mandataires sociaux à soumettre à l’assemblée générale dans le cadre du vote ex ante
4.5.2.1 / Rémunération et avantages versés aux administrateurs (soumise au vote ex ante des actionnaires en application de l’article L. 22‑10‑8 du Code de commerce) , 4.5.3.1 / Politique de rémunération du Président directeur général
La rémunération des mandataires sociaux versée au cours de l’exercice clos ou attribuée à raison de celui-ci
4.5.2.2 / Politique de rémunération des administrateurs au titre de 2026 (soumise au vote ex post des actionnaires en application de l’article L. 22‑10‑34 du Code de commerce) , 4.5.3.1 / Politique de rémunération du Président directeur général;
La proportion relative de la rémunération fixe et variable
4.5.2.2 / Politique de rémunération des administrateurs au titre de 2026 (soumise au vote ex post des actionnaires en application de l’article L. 22‑10‑34 du Code de commerce) , 4.5.3.1 / Politique de rémunération du Président directeur général
L’utilisation de la possibilité de demander la restitution de la rémunération versée
N/A
Les engagements en faveur des mandataires sociaux à raison de la prise, de la cessation ou du changement
de leurs fonctionsLa rémunération versée ou attribuée par une entreprise consolidée
Les ratios entre la rémunération des dirigeants de l’entreprise et la rémunération moyenne des salariés
4.5.3.3 / Ratio d’équité pour OVH Groupe , 4.5.3.4 / Ratio d’équité pour le périmètre France
L’évolution annuelle de la rémunération, des performances de la Société, de la rémunération moyenne des salariés et les ratios mentionnés ci-dessus au cours des cinq dernières années d’une manière permettant la comparaison
4.5.3.3 / Ratio d’équité pour OVH Groupe , 4.5.3.4 / Ratio d’équité pour le périmètre France
Une explication sur la manière dont la rémunération totale respecte la politique de rémunération adoptée, y compris la manière dont elle contribue aux performances à long terme de la Société et la manière dont les critères de performance ont été appliqués
La manière dont le vote lors de la dernière assemblée générale ordinaire prévue à l’article L. 22-10-34 paragraphe I a été pris en compte
4.5.2.2 / Politique de rémunération des administrateurs au titre de 2026 (soumise au vote ex post des actionnaires en application de l’article L. 22‑10‑34 du Code de commerce) , 4.5.3.1 / Politique de rémunération du Président directeur général
Tout écart par rapport à la politique de rémunération et toute dérogation appliquée conformément au paragraphe III de l’article L. 22-10-8, y compris l’explication de la nature des circonstances exceptionnelles et l’indication des éléments spécifiques auxquels il est dérogé
N/A
La mise en œuvre des dispositions légales concernant la suspension du versement de la rémunération des administrateurs, le cas échéant
N/A
L’attribution et la conservation des options par les mandataires sociaux de la Société
L’attribution et la conservation des actions gratuites aux dirigeants mandataires sociaux de la Société
Éléments susceptibles d’avoir une incidence en cas d’offre publique (article L. 22-10-11 Code de commerce)
La structure du capital de la Société
6.1.1 / Répartition de l’actionnariat et droits de vote , 6.1.2 / Répartition de l’actionnariat au 31 octobre 2026 , 6.1.5 / Franchissement de seuil ;
Les restrictions statutaires à l’exercice des droits de vote et aux transferts d’actions
7.1 / Principales dispositions légales et statutaires concernant OVHcloud
Les participations directes ou indirectes dans le capital de la Société
La liste des détenteurs de tout titre comportant des droits de contrôle spéciaux
N/A
Les mécanismes de contrôle prévus dans un système d’actionnariat du personnel
Les accords entre actionnaires qui peuvent entraîner des restrictions au transfert d’actions et à l’exercice des droits de vote
Les règles applicables à la nomination et au remplacement des membres du Conseil d’administration ainsi qu’à la modification des statuts de la Société
4.1.3 / Procédure de recherche et de sélection des administrateurs indépendants , 4.1.5 / Politique de diversité
Les pouvoirs du Conseil d’administration (en particulier en ce qui concerne l’émission ou le rachat d’actions)
4.1.9 / Pouvoirs, missions, fonctionnement et travaux du Conseil d’administration
Les accords conclus par la Société qui sont modifiés ou prennent fin en cas de changement de contrôle de la Société, sauf si cette divulgation, hors les cas d’obligation légale de divulgation, porterait gravement atteinte à ses intérêts
N/A
Les accords prévoyant des indemnités pour les membres du Conseil d’administration ou les salariés, s’ils démissionnent ou sont licenciés sans cause réelle et sérieuse ou si leur emploi prend fin en raison d’une offre publique d’achat ou d’échange
N/A
Informations recommandées en application du Code de gouvernement d’entreprise AFEP-MEDEF
Section du Code
AFEP-MEDEFSections du document d’enregistrement universel 2025
Exposé de l’activité du Conseil d’administration au cours de l’exercice écoulé
1.8
4.1.9 / Pouvoirs, missions, fonctionnement et travaux du Conseil d’administration
Le règlement intérieur du Conseil d’administration
2.2
4.1.11 / Autres informations sur le fonctionnement du Conseil , 7.1.7 / Principales dispositions statutaires et du règlement intérieur du Conseil d’administration et de la direction générale
Critères quantitatifs et qualitatifs ayant conduit à l’appréciation du caractère significatif ou non de la relation entretenue avec la Société ou son Groupe
9.5.3
4.1.5 / Politique de diversité , 4.1.6 / Indépendance des administrateurs
Évaluation des travaux du Conseil d’administration
10.1
4.1.9.5 / Évaluation du Conseil et de l’action de la direction générale
Nombre de séances du Conseil d’administration et des comités du Conseil tenus au cours de l’exercice écoulé et informations sur la participation individuelle des administrateurs à ces séances et réunions
11.1
4.1.9.2 / Fréquence, durée et participation aux réunions , 4.1.12 / Missions, fonctionnement et travaux des comités
Dates de début et d’expiration du mandat de chaque administrateur, leur nationalité, leur âge et leur principale fonction, la composition nominative de chaque comité du Conseil
14.3
4.1.2.1 / Présentation synthétique du Conseil d’administration
Exposé sur l’activité des comités au cours de l’exercice écoulé
15.2
Nombre d’actions détenues par les administrateurs
20
4.1.2.1 / Présentation synthétique du Conseil d’administration
Règles de répartition de la rémunération des administrateurs et montants individuels des versements effectués à ce titre aux administrateurs
21.4
Quantité minimale d’actions que les dirigeants mandataires sociaux doivent conserver au nominatif
23
Recommandations du Haut Comité et les raisons pour lesquelles la Société aurait décidé de ne pas y donner suite
27.1
N/A
-
4.5Rémunérations et avantages
4.5.1Politique de rémunération des mandataires sociaux
En application du Code de commerce (5), la présente section du rapport a été établie par le Conseil d’administration, sur recommandation du comité des nominations, des rémunérations et de la gouvernance.
Cette section présente le descriptif complet des éléments de rémunération des mandataires sociaux de la Société, notamment les éléments suivants sur lesquels l’assemblée générale 2027 est invitée à statuer :
- 1.Les éléments de la rémunération totale et des avantages versés ou attribués au cours de l’exercice clos le 31 août 2026 aux mandataires sociaux.
- 2.La politique de rémunération applicable pour l’exercice 2027. Cette politique décrit toutes les composantes de la rémunération des mandataires sociaux et explique le processus de décision suivi pour sa détermination, sa révision et sa mise en œuvre.
La politique de rémunération 2027 prendra effet au 1er septembre 2027 après son approbation par les actionnaires. La politique de rémunération 2026, approuvée par l’assemblée générale des actionnaires le 12 février 2026, reste applicable jusqu’à cette date.
- ●du Code AFEP/MEDEF et du Haut Comité de gouvernement d’entreprise (HCGE) ;
- ●de l’Autorité des marchés financiers (AMF) sur le gouvernement d’entreprise et la rémunération des dirigeants de sociétés cotées.
La politique de rémunération des mandataires sociaux est établie par le Conseil d’administration, sur recommandation du comité des nominations, des rémunérations et de la gouvernance. Elle intègre les principes et critères définis dans le Code de gouvernement d’entreprise AFEP/MEDEF, auquel le Groupe se réfère.
Elle est régulièrement revue et vise à offrir une rémunération équilibrée, cohérente et en ligne avec les recommandations du Code AFEP-MEDEF, tout en restant motivante et alignée sur les pratiques de marché.
Le Conseil d’administration s’assure chaque année que la politique de rémunération respecte les principes suivants :
- ●Être en ligne avec la stratégie dans le respect de l’intérêt social afin d’assurer la pérennité et le développement du Groupe à moyen et long termes.
- La politique de rémunération appliquée aux dirigeants est directement en lien avec la stratégie du Groupe. Elle soutient son modèle de développement en favorisant une croissance rentable, responsable et durable.
- Le Conseil d’administration choisit de corréler directement la performance du dirigeant mandataire social exécutif avec celle de l’entreprise afin de garantir une politique de rémunération lisible et pertinente.
- L’objectif est de créer de la valeur à long terme avec une part prépondérante de la rémunération soumise à des conditions de performance exigeantes à court, moyen et long termes.
- ●Être compétitive pour attirer, motiver et fidéliser les meilleurs talents.
- La structure et le montant de la rémunération des dirigeants sont comparés aux pratiques de sociétés similaires en termes d’enjeux, de caractéristiques et de contexte. Cette comparaison est réalisée avec l’aide de cabinets extérieurs indépendants sur les pratiques des sociétés du SBF120 de taille comparable, compte tenu des caractéristiques d’OVHcloud.
- ●Être alignée avec les intérêts des actionnaires et des parties prenantes
- La revue annuelle intègre notamment les commentaires des actionnaires, des parties prenantes et des votes exprimés lors de l’assemblée générale.
- ●Être cohérente et alignée avec la politique de rémunération du comité exécutif
-
La
rémunération est construite sur les mêmes fondements et les mêmes instruments que ceux appliqués à
la rémunération des membres du comité exécutif de la Société :
- ●salaire fixe : en fonction du niveau de responsabilité au regard des pratiques du marché ;
- ●rémunération variable intégrant des critères financiers et extra‑financiers : motiver et reconnaître la performance, s’aligner avec les intérêts des actionnaires et des parties prenantes ;
- ●intéressement long terme : une rémunération avec un lien direct à des mesures de performance long terme internes et externes, attribuées sous forme d’options de souscription ou d’achat d’actions et/ou d’actions de performance de la Société ;
- ●avantages sociaux : en phase avec le marché local, notamment en termes de protection sociale.
Depuis le 20 octobre 2025, la structure de gouvernance du Groupe est constituée d’un Président directeur général, M. Octave Klaba, suite à la réunification des fonctions de Président du Conseil et de directeur général.
Sans préjudice des compétences de l’assemblée générale en la matière, la politique de rémunération du Président directeur général est déterminée par le Conseil d’administration, sur recommandation du comité des nominations, des rémunérations et de la gouvernance.
Dans sa détermination, le Conseil veille en permanence à ce que cette politique respecte les principes d’exhaustivité, de cohérence avec la politique de rémunération des autres dirigeants et salariés de l’entreprise, de comparabilité, de mesure, d’intelligibilité des règles, tout en s’assurant de maintenir un équilibre entre les différents éléments qui la composent.
Par la mise en place d’éléments incitatifs visant à récompenser la performance, grâce à des critères exigeants orientés vers la création de valeur, la politique de rémunération des dirigeants mandataires sociaux s’inscrit dans le respect de l’intérêt social, de celui des actionnaires, et dans la stratégie du Groupe. En effet, le dispositif de rémunération long terme permet d’associer les dirigeants mandataires sociaux, tout comme l’ensemble de ses bénéficiaires, au capital avec la part d’aléa qui s’y attache, mais aussi tend à leur fidélisation et à l’incitation à une performance durable.
En outre, le comité des nominations, des rémunérations et de la gouvernance procède à une revue régulière de la bonne application de la politique de rémunération adoptée par l’assemblée générale. À cet égard, les principes, les critères et les objectifs des rémunérations fixe, variable et long terme sont analysés chaque année par le comité des nominations, des rémunérations et de la gouvernance. Ce comité rend compte de ses travaux au Conseil d’administration.
Il est précisé qu’en cas de nomination de nouveaux dirigeants mandataires sociaux en cours d’exercice, la politique de rémunération décrite ci-dessous leur serait applicable jusqu’à l’adoption d’une nouvelle politique par la prochaine assemblée générale.
Le Conseil d’administration et le comité des nominations, des rémunérations et de la gouvernance veillent à la prévention et à la gestion de tout conflit d’intérêts pouvant intervenir, en particulier dans le processus de décision en matière de rémunérations.
Enfin, conformément aux dispositions du règlement intérieur du Conseil d’administration, le Président directeur général ne participe ni aux délibérations ni au vote de sa rémunération.
Le comité suit un processus rigoureux lors de l’élaboration de la rémunération des dirigeants. Ce processus vise à fournir au Conseil d’administration toutes les informations nécessaires pour prendre des décisions éclairées en conformité avec les principes définissant la politique de rémunérations de la Société.
Le comité des nominations, des rémunérations et de la gouvernance prend en compte les éléments présentés ci-dessous :
La politique de rémunération des mandataires sociaux d’OVHcloud est soumise à une revue annuelle par le Conseil d’administration. Lors de cette revue, le Conseil d’administration, sur la base des travaux du comité des nominations, des rémunérations et de la gouvernance, discute de l’opportunité de réviser la politique de rémunération. Cette revue prend en compte l’évolution du Groupe, les pratiques des marchés de référence, ainsi que les événements particuliers ayant un impact sur le Groupe ou son organisation.
L’objectif de cette revue est également de garantir la cohérence de la politique de rémunération avec les objectifs fixés pour chaque catégorie de mandataires sociaux. Sur la base de cette politique approuvée par l’assemblée générale du 12 février 2026, le Conseil d’administration n’a pas proposé d’évolution de la rémunération du Président directeur général au titre de l’exercice 2027, telle que détaillée à la section 4.5.3.1 ci‑après et qui sera soumise à l’approbation de l’assemblée générale du 11 février 2027.
c) Adaptations et ajustements possibles à la politique de rémunération des dirigeants mandataires sociaux exécutifs
En cas de survenance de circonstances ayant un impact significatif sur un élément composant la rémunération variable du dirigeant et/ou sur la performance de la Société, et par voie de conséquence, étant susceptibles d’altérer l’appréciation de la performance d’un dirigeant mandataire social exécutif par le Conseil d’administration, ce dernier pourrait être conduit à adapter ou ajuster la présente politique de rémunération, dans les conditions ci‑dessous.
Ces dispositions permettent au Conseil d’administration d’assurer le maintien d’une adéquation entre :
- ●la politique de rémunération applicable ;
- ●la performance et l’implication effectives du dirigeant concerné ;
- ●la performance et l’intérêt de la Société ; et enfin
- ●l’intérêt de ses actionnaires et de ses collaborateurs.
Dans ce contexte et de façon exceptionnelle, le Conseil d’administration disposera de la faculté d’adapter les critères de performance de la rémunération variable annuelle et/ou de la rémunération variable long terme ou d’ajuster, tant à la hausse qu’à la baisse, les paramètres attachés à ces derniers (poids, seuils, cibles, objectifs), afin de tenir compte de la survenance de circonstances exceptionnelles qui auraient été insusceptibles d’être anticipées à la date d’élaboration de la présente politique de rémunération soit d’un constat sur la cohérence des critères de performance et leur alignement avec l’évolution de la stratégie du Groupe.
Les circonstances qui pourraient donner lieu à l’utilisation de cette faculté sont notamment une modification substantielle du périmètre du Groupe ou du périmètre de responsabilité du dirigeant concerné ou tout événement échappant au contrôle d’OVHcloud, tel qu’un changement de méthode ou de norme comptable, un événement externe majeur tel qu’une pandémie ou un événement géopolitique majeur, ou un changement structurel affectant les marchés, l’économie et/ou l’un des secteurs d’activité du Groupe.
Ces adaptations ou ajustements ne pourront en aucun cas conduire à un dépassement du plafond global de la rémunération du dirigeant mandataire social ni à la modification des plafonds de chaque élément de rémunération (tels que ces plafonds sont définis par la présente politique de rémunération), ni remettre en cause le caractère préétabli des critères de rémunération.
Dans une telle hypothèse, le Conseil d’administration prendrait sa décision sur recommandation du comité des nominations, des rémunérations et de la gouvernance, statuant sur le sujet hors la présence du dirigeant concerné. Cette décision devra être motivée et justifiée au regard des circonstances y ayant conduit. Elle sera communiquée dans les plus brefs délais aux actionnaires de la Société.
Il est rappelé que le Conseil d’administration n’a procédé à aucune dérogation au cours des précédents exercices. À la date du présent rapport, il n’envisage pas d’y avoir recours en 2027.
La politique de rémunération d’OVHcloud prévoit des dispositions pour l’application concrète de la rémunération en cas de changement de gouvernance ou de nomination d’un nouveau mandataire social en cours d’exercice. Ces dispositions varient en fonction du poste occupé par le nouveau mandataire social.
- 1.Administrateurs : si un nouvel administrateur est nommé en cours d’exercice, sa rémunération sera déterminée conformément à la politique de rémunération applicable aux administrateurs. Le Conseil d’administration prendra en compte la date de son entrée en fonction pour déterminer sa rémunération.
- 2.Dirigeants mandataires sociaux : si un nouveau dirigeant mandataire social non exécutif ou exécutif, tel qu’un Président du Conseil d’administration, un directeur général, ou un directeur général délégué, est nommé en cours d’exercice, sa rémunération sera fixée conformément à la politique de rémunération spécifique à la catégorie concernée. Le Conseil d’administration effectuera une analyse globale de la situation, tenant compte des compétences, de l’expérience, de la mission confiée, de l’appartenance ou non au Groupe, et autres facteurs pertinents. Cette analyse permettra notamment de déterminer les objectifs liés à la part variable de la rémunération des dirigeants mandataires sociaux exécutifs, les objectifs cibles, les minimums et les plafonds ainsi que la pondération par rapport à la rémunération fixe annuelle. Ces déterminations seront effectuées dans les limites des plafonds établis dans la politique de rémunération en vigueur applicable au directeur général et, le cas échéant, aux directeurs généraux délégués.
Le comité des nominations, des rémunérations et de la gouvernance d’OVHcloud est composé en majorité d’administrateurs indépendants (y compris le Président du comité) ainsi que d’une administratrice représentant les salariés. Cette composition, conforme aux pratiques de bonne gouvernance, assure l’objectivité des travaux du comité et évite les conflits d’intérêts dans le processus de décision concernant la politique de rémunération des mandataires sociaux et son application.
Pour prévenir et gérer tout conflit d’intérêts éventuel, tant le Conseil d’administration que le comité des nominations, des rémunérations et de la gouvernance ont mis en place des procédures spécifiques.
Ainsi, le Président directeur général participe aux travaux du comité des nominations, des rémunérations et de la gouvernance, mais il ne prend pas part aux délibérations sur les points de l’ordre du jour qui le concernent directement, notamment les éléments de rémunération, tant au niveau du comité des nominations, des rémunérations et de la gouvernance qu’au niveau du Conseil d’administration. Cette séparation des responsabilités permet d’assurer une réflexion indépendante dans la fixation de sa rémunération.
-
4.6Conventions et engagements réglementés et opérations avec les parties liées
Les entités apparentées comprennent principalement des sociétés contrôlées par M. Octave Klaba, fondateur, Président directeur général du Conseil d’administration de la société OVH Groupe et Président de la société OVH SAS, et d’autres entités contrôlées par d’autres membres de la famille Klaba, associés directs ou indirects de la Société.
Au titre des conventions décrites ci-dessous conclues avec des parties liées et se rapportant à la conduite de l’activité, le Groupe a comptabilisé un montant total de charges opérationnelles à hauteur de 8 619 256 euros pour l’exercice 2026, contre 10 227 582 pour l’exercice 2025 et, au titre du résultat financier (IFRS 16), - 504 910 euros pour l’exercice 2026, contre - 72 028 euros pour l’exercice 2025. Les chiffres plus détaillés concernant les opérations avec des apparentés figurent dans les états financiers consolidés (note 5.3 des comptes) pour l'exercice clos le 31 août 2026.
4.6.1Conventions et engagements poursuivis au cours de l’exercice 2026
En date du 20 octobre 2025, le Conseil d’administration a autorisé, en application de l’article L. 225-38 du Code de commerce, la conclusion par la Société d’un protocole transactionnel avec M. Benjamin Revcolevschi ; dont les principales stipulations sont :
- ●rappel des éléments de rémunération dus et prévision d’une indemnité transactionnelle d’un montant global et forfaitaire de 320 000 euros, sous réserve de son approbation par les actionnaires réunis en assemblée générale ordinaire ;
- ●reconnaissance de l’application de la clause de non-concurrence et de l’indemnité qui sera versée à ce titre par la Société ;
- ●reconnaissance du maintien d’un nombre d’actions gratuites en cours d’acquisition qui sont soumises uniquement à une condition de présence, calculé sur une base prorata temporis ;
- ●engagement de M. Benjamin Revcolevschi de démissionner de l’ensemble de ses mandats en cours dans le Groupe ;
- ●renonciation de M. Benjamin Revcolevschi à toute instance et action contre la Société, ses filiales, ses dirigeants, ses actionnaires et ses salariés ;
- ●renonciation de la Société à toute instance et action contre M. Benjamin Revcolevschi hors cas de fraude et infraction pénale ; et
- ●engagements réciproques en matière de confidentialité, de communication et de non-dénigrement.
-
4.7Assemblées générales
4.7.1Assemblées
Les assemblées d’actionnaires d’OVH sont convoquées et délibèrent dans les conditions prévues par la loi et dans les statuts.
Les dispositions statutaires d’OVH relatives aux assemblées générales et aux modalités d’exercice des droits de vote en assemblée générale sont prévues au Titre IV – assemblées générales – Article 22 – Réunions, Composition, Délibérations, des statuts d’OVH, lesquels sont mis en ligne sur le site
www.corporate.ovhcloud.com, rubrique Gouvernance. -
Informations financières et comptables /RFA/
-
5.1Commentaires sur les comptes consolidés
5.1.1Vue d’ensemble
(en millions d’euros)
2025
2026
Variation (%)
Variation % en données comparables (3)
Chiffre d’affaires
1 084,6
1 145,1
+ 5,6 %
+ 7,2 %
EBITDA courant (1)
421,3
460,5
+ 9,4 %
+ 11,9 %
Marge d’EBITDA courant
38,8 %
40,2 %
+ 1,4 pt
EBITDA ajusté (2)
437,8
480,5
+ 9,7 %
+ 12,3 %
Marge d’EBITDA ajusté
40,4 %
42,0 %
+ 1,6 pt
Levered Free Cash-Flow
(27,0)
24,7
ns
Capex (4)
(361,4)
(372,9)
+ 3,2 %
- (1)L’indicateur d’EBITDA courant correspond au résultat opérationnel avant dotations aux amortissements, dépréciations et autres produits et charges opérationnels non courants.
- (2)En complément de l’EBITDA courant, le Groupe suit un EBITDA ajusté. Cet indicateur alternatif de performance correspond à l’EBITDA courant retraité, d’une part, des charges liées aux rémunérations fondées sur des actions et, d’autre part, des compléments de prix d’acquisition
- (3)Base comparable : à taux de change, éléments non récurrents et périmètre constants comparés à 2025.
- (4)Corrigé de l’impact de 49,5 M€ de capex 2027 préfinancés en 2026.
- ●Chiffre d’affaires + 7,2 % like-for-like, au-delà de l’objectif, en accélération au second semestre ;
- ●Marge d’EBITDA ajusté à 42 %, en progression de 1,6 pt ;
- ●Levered Free Cash-Flow positif pour la première fois ;
- ●Les capex atteignent 32,6 %, corrigé de l’impact de 49,5 M€ de capex 2027 préfinancés en 2026.
« Douze mois après mon retour, nous avons atteint l’ensemble des objectifs annoncés. Le quatrième trimestre a progressé de 10,5 % à périmètre constant, et le chiffre d’affaires mensuel a franchi le seuil des 100 millions d’euros en fin d’exercice.
L’exercice 2026 a été celui de la discipline. Nous avons piloté très finement nos stocks et nos capex, tout en maîtrisant nos coûts opérationnels. L’acquisition de clients et le volume de vente ont été très dynamiques sur les noms de domaine, les VPS et le Bare Metal. Le chiffre d’affaires du Public Cloud a progressé de 20 % au quatrième trimestre. Face à la hausse des prix de la RAM et des disques, nous avons ajusté nos tarifs de manière mesurée. Notre nouvelle organisation commerciale, mise en place au cours de l’exercice, produira pleinement ses effets dès 2027.
Notre stratégie en matière d’IA est redéfinie et, en 2027, nous entrons dans la phase de déploiement. Dans l’IA, nos clients n’ont pas tous les mêmes besoins : notre offre s’adresse à plusieurs profils, ce qui limite le risque de nos investissements. Nous continuerons à gagner en efficacité. La simplification de l’expérience client et la régionalisation de nos offres Public Cloud devraient nous permettre d’accélérer encore plus notre croissance.
Le Groupe a aujourd’hui renoué avec ses fondamentaux et est prêt à passer à la vitesse supérieure. »
Il est rappelé qu’en date du 20 octobre 2025, le Conseil d’administration a décidé de réunir les fonctions de Président du Conseil d’administration et de directeur général. Octave Klaba, fondateur du Groupe et jusqu’alors Président du Conseil d’administration, a été nommé Président directeur général avec effet immédiat. Cette évolution vise à rapprocher la définition des orientations stratégiques de leur mise en œuvre opérationnelle. Elle intervient à l’ouverture d’un nouveau cycle stratégique, avec la préparation du plan « Step Ahead » couvrant la période 2026-2030.
En novembre 2025, OVHcloud a annoncé le déploiement d’une région cloud à trois zones de disponibilité à Berlin, après celles de Paris et de Milan. Une région 3-AZ repose sur trois zones hébergées dans des centres de données distincts, avec des alimentations électriques et des connexions réseau séparées. Cette architecture est conçue pour assurer la continuité de service et répondre aux besoins des applications critiques. L’implantation annoncée à Berlin renforce la présence du Groupe sur le marché allemand et complète son dispositif d’infrastructures cloud hautement résilientes en Europe.
En janvier 2026, OVHcloud a acquis Seald, société française spécialisée dans le chiffrement de bout en bout. Sa technologie, fondée sur un modèle « zero knowledge », chiffre les données avant leur envoi et en réserve le déchiffrement aux utilisateurs finaux. Elle vient compléter les solutions de sécurité déjà proposées par le Groupe, notamment en matière de gestion des secrets et des clés de chiffrement. Son intégration au catalogue doit permettre à OVHcloud de renforcer ses offres destinées aux entreprises et aux organisations publiques qui traitent des données sensibles ou soumises à des exigences réglementaires élevées.
En juillet 2026, OVHcloud a acquis OVH LLM (ex-Lingua Custodia), spécialiste du fine-tuning de modèles d’intelligence artificielle pour les secteurs réglementés. Cette opération a initié la création du Lab AI, dont l’objectif est de développer des services d’IA générative adaptés aux données sensibles et déployables dans le cloud ou sur les infrastructures des clients.
En juin 2026, OVH Labs a présenté en avant-première OVHai Workspace, une plateforme collaborative ouverte intégrant l’IA agentique. Elle réunit messagerie, stockage cloud et visioconférence, avec la possibilité d’intégrer des applications partenaires. Son moteur de recherche et ses agents peuvent retrouver des informations et automatiser des tâches entre applications. Une option de chiffrement de bout en bout permet de traiter localement les données sensibles lorsque l’IA est utilisée. Une version bêta est prévue pour le sommet OVHcloud de novembre 2026.
En mars 2026, OVHcloud a été retenu, aux côtés de Senacor Technologies, pour contribuer au projet d’échange sécurisé d’informations de paiement lié à l’euro numérique. En avril, le consortium formé avec DEEP et Clever Cloud a été sélectionné par la Commission européenne pour fournir des services de cloud aux institutions, organes et agences de l’Union européenne. Ce marché est doté d’un plafond de 180 millions d’euros sur six ans.
En juillet 2026, OVH Groupe a finalisé l’acquisition de GLADIA, société française spécialisée dans la transcription et l’analyse de données audio par intelligence artificielle. Cette opération renforce les compétences du Groupe dans l’IA vocale et multimodale, et vient compléter les activités de son Lab AI. Elle a été rémunérée par l’émission de 1 807 186 actions nouvelles, représentant environ 1,18 % du capital après l’opération ; des bons de souscription d’actions sont également prévus, sous certaines conditions.
Nouveaux contrats : en septembre, OVHcloud et CGI, l’un des leaders mondiaux du conseil en management et en IT end-to-end, via sa filiale CGI France Défense et Spatial, ont annoncé un contrat de plusieurs millions d’euros sur 30 mois, avec l’Agence spatiale européenne (ESA) afin de contribuer à la construction de « Digital EO » : the ESA Earth Observation Information System, une infrastructure numérique stratégique et souveraine destinée à fédérer les données, services et capacités de traitement liés à l’observation de la Terre.
Certification : en septembre, OVHcloud obtient la qualification SecNumCloud pour SNC Cloud Platform et l’étend en Europe. Avec SNC Cloud Platform, OVHcloud obtient une troisième qualification SecNumCloud, après Bare Metal Pod et VMware on OVHcloud. Le Groupe couvre ainsi toute la diversité des usages, de l’environnement le plus isolé au plus flexible. Facturée à l’usage, cette nouvelle plateforme s’appuie sur des API ouvertes et des standards issus de l’open source, facilitant l’interopérabilité avec les environnements existants et la réversibilité des données.
-
5.2Comptes consolidés
5.2.1États financiers consolidés
(en millions d’euros)
Notes
31 août 2025
31 août 2026
Revenu
4.3
1 084,6
1 145,1
Charges de personnel
4.4
(261,9)
(282,3)
Charges opérationnelles
4.5
(401,4)
(402,3)
EBITDA courant (1)
421,3
460,5
Dotations aux amortissements et dépréciations
4.6
(354,4)
(378,3)
Résultat opérationnel courant
66,9
82,2
Autres produits opérationnels non courants
4.7
5,7
(5,8)
Autres charges opérationnelles non courantes
4.7
(3,1)
1,4
Résultat opérationnel
69,4
77,8
Coût de l’endettement financier
(53,7)
(58,2)
Autres produits financiers
10,2
21,8
Autres charges financières
(21,6)
(20,8)
Résultat financier
4.8
(65,1)
(57,2)
Résultat avant impôt
4,4
20,6
Impôt sur le résultat
4.9
(3,9)
(11,2)
Résultat net consolidé
0,4
9,4
Résultat par action
Résultat de base par action ordinaire (en euros)
0,00
0,06
Résultat dilué par action (en euros)
0,00
0,06
- (1)L’indicateur d’EBITDA courant défini en note 4.1 correspond au résultat opérationnel avant dotations aux amortissements et dépréciations, et autres produits et charges opérationnels non courants (note 4.7).
(en millions d’euros)
Notes
31 août 2025
31 août 2026
Réévaluation des instruments de couverture
4.19
(7,9)
3,1
Impôt sur les éléments recyclables
2,0
(0,8)
Écarts de conversion (1)
(10,6)
(0,5)
Éléments recyclables en résultat
(16,4)
1,7
Écarts actuariels sur les régimes de retraite à prestations définies
(0,3)
0,1
Impôt sur les éléments non recyclables
0,1
-
Éléments non recyclables en résultat
(0,2)
0,1
Total des autres éléments du résultat global
(16,6)
1,8
Résultat net consolidé
0,4
9,4
Résultat global de la période
(16,2)
11,2
- (1)La variation des écarts de conversion constatée dans les autres éléments du résultat net global de 2026 correspond à une perte latente de change de 0,5 million d’euros pour la période close au 31 août 2026, reflétant principalement la dépréciation du dollar canadien et du dollar américain lors de la conversion en euros du bilan des filiales canadiennes et américaines libellé en devise locale.
(en millions d’euros)
Notes
31 août 2025
31 août 2026
Goodwill
4.10
59,1
89,4
Autres immobilisations incorporelles
4.10
297,4
302,0
Immobilisations corporelles
4.11
993,3
1 071,1
Droits d’utilisation relatifs aux contrats de location
4.23
134,9
129,5
Instruments financiers dérivés actifs non courants
4.18
2,5
4,4
Autres créances non courantes
22,4
19,6
Actifs financiers non courants
4.13
2,1
2,2
Impôts différés actifs
4.9
19,9
15,5
Total actif non courant
1 531,6
1 633,7
Clients
4.14
53,2
69,2
Autres créances et actifs courants
4.15
74,0
84,2
Actifs d’impôts courants
1,7
1,3
Instruments financiers dérivés actifs courants
4.19
0,0
0,1
Trésorerie et équivalents de trésorerie
4.17
41,9
55,3
Total actif courant
170,7
210,1
Total actif
1 702,3
1 843,8
(en millions d’euros)
Notes
31 août 2025
31 août 2026
Capital social
4.16
151,7
153,5
Primes d’émission
102,6
129,1
Réserves et report à nouveau
(226,5)
(217,4)
Résultat net
0,4
9,4
Capitaux propres
28,2
74,6
Dettes financières non courantes
4.17
1 133,3
1 137,0
Dettes locatives non courantes
4.17
117,5
107,3
Instruments financiers dérivés passifs non courants
1,2
0,1
Autres passifs financiers non courants
12,9
15,8
Provisions non courantes
4.21
15,3
16,8
Impôts différés passifs
4.9
8,7
9,9
Autres passifs non courants
4.22
17,0
19,9
Total passif non courant
1 305,9
1 306,7
Dettes financières courantes
4.17
11,3
75,0
Dettes locatives courantes
4.17
33,4
37,0
Provisions courantes
4.21
14,4
8,2
Fournisseurs
4.22
116,5
118,6
Passifs d’impôts courants
13,1
10,6
Instruments financiers dérivés passifs
4.19
0,3
0,2
Autres passifs courants
4.22
179,2
213,0
Total passif courant
368,1
462,5
Total passif et capitaux propres
1 702,3
1 843,8
(en millions d’euros)
Capital social
Primes
d’émissionRéserves et résultats consolidés
Réserves de conversion
Autres éléments du résultat global (hors réserves de conversion) (2)
Capitaux propres
1er septembre 2025
151,7
102,6
(208,4)
(19,4)
1,8
28,2
Résultat net consolidé
-
-
9,4
-
-
9,4
Autres éléments du résultat global
-
-
-
(0,5)
2,3
1,8
Résultat global
-
-
9,4
(0,5)
2,3
11,2
Paiements en actions et actionnariat salarié (1)
-
-
0,9
-
-
0,9
Élimination des actions propres
-
-
6,4
-
-
6,4
Variations de périmètre de la période (3)
-
26,5
-
-
-
26,5
Autres variations
1,8
-
(0,5)
-
-
1,3
Transactions avec les actionnaires
1,8
26,5
6,8
-
-
35,1
31 août 2026
153,5
129,1
(192,2)
(19,9)
4,2
74,6
- (1)Attribution gratuite d’actions et actionnariat salarié (cf. note 4.4).
- (2)Impact des instruments financiers.
- (3)Les variations de périmètre de la période concernent les acquisitions de SEALD, OVH LLM et GLADIA.
(en millions d’euros)
Capital social
Primes
d’émissionRéserves et résultats consolidés
Réserves de conversion
Autres éléments du résultat global (hors réserves de conversion) (2)
Capitaux propres
1er septembre 2024
190,5
418,3
(214,8)
(8,9)
7,9
393,0
Résultat net consolidé
-
-
0,4
-
-
0,4
Autres éléments du résultat global
-
-
-
(10,6)
(6,1)
(16,6)
Résultat global
-
-
0,4
(10,6)
(6,1)
(16,2)
Paiements en actions et actionnariat salarié (1)
-
-
7,5
-
-
7,5
Élimination des actions propres
-
-
(1,6)
-
-
(1,6)
Offre publique de rachat d’actions (3)
(38,9)
(315,7)
-
-
-
(354,6)
Autres variations
-
-
-
-
-
-
Transactions avec les actionnaires
(38,9)
(315,7)
6,0
-
-
(348,6)
31 août 2025
151,7
102,6
(208,4)
(19,4)
1,8
28,2
- (1)Attribution gratuite d’actions et actionnariat salarié (cf. note 4.4).
- (2)Impact des instruments financiers.
- (3)Les coûts de transaction liés à l’offre publique de rachat d’actions s’élèvent à (4,6) millions d’euros. Ils correspondent principalement aux honoraires de conseils et à la taxe sur les transactions financières.
(en millions d’euros)
Notes
31 août 2025
31 août 2026
Résultat net
0,4
9,4
Ajustement des éléments du résultat net :
Dotations aux amortissements et dépréciations des immobilisations et droits d’utilisation relatifs aux contrats de location
4.6
354,4
378,2
Variations des provisions
(1,6)
(6,3)
Plus ou moins-values de cessions d’actifs, mises au rebut et réévaluations
(3,4)
6,1
Charge liée aux attributions d’actions (hors charges sociales)
4.24
7,5
8,8
(Produit)/Charge d’impôt
4.9
3,9
11,2
Résultat financier (hors écarts de change réalisés)
4.8
60,5
60,0
Capacité d’autofinancement
A
421,9
467,4
Variations liées aux créances nettes d’exploitation et autres créances
4.14-4.15
(10,7)
(65,4)
Variations liées aux dettes d’exploitation et autres dettes
4.22
11,7
80,5
Variation du besoin en fonds de roulement lié à l’activité
B
1,0
15,1
Impôt versé
C
(3,8)
(8,5)
Flux de trésorerie liés à l’activité
D = A + B + C
419,0
474,0
Décaissements liés aux acquisitions d’immobilisations corporelles et incorporelles
4.10-4.11
(368,9)
(422,4)
Produits de cession d’immobilisations
7,5
-
Encaissements/(Décaissements) liés aux regroupements d’entreprises nets de leur trésorerie
(0,0)
(0,3)
Encaissements/(décaissements) liés aux prêts et avances consentis
(0,3)
(5,2)
Flux nets de trésorerie affectés aux opérations d’investissement
E
(361,8)
(427,9)
Rachat d’actions propres
(356,1)
(8,3)
Augmentation de capital
-
-
Augmentation des dettes financières
4.17
1 396,3
88,8
Remboursement des dettes financières
4.17
(1 014,0)
(23,0)
Remboursement des dettes locatives
(43,2)
(39,3)
Intérêts financiers payés
4.17
(39,1)
(51,8)
Dépôts de garantie reçus et autres dettes financières
(1,8)
3,6
Flux de trésorerie liés aux opérations de financement
F
(58,0)
(30,0)
Incidence des variations des cours des devises
G
(0,6)
(0,3)
Variation de la trésorerie
D + E + F + G
(1,4)
15,8
Trésorerie d’ouverture
40,9
39,6
Trésorerie de clôture
39,6
55,3
-
5.3Comptes annuels de la Société
5.3.1États financiers
(en milliers d’euros)
Montant brut
Amort. prov
Montant net 31/08/2026
Montant net 31/08/2025
Capital souscrit non appelé
0
0
0
Frais d’établissement
0
0
0
0
Immobilisations incorporelles
30
30
0
0
Frais de développement
0
0
0
0
Concessions, brevets et droits similaires
30
30
0
0
Fonds commercial
0
0
0
0
Autres immobilisations incorporelles
0
0
0
0
Immobilisations incorporelles en cours, avances et acomptes
0
0
0
0
Immobilisations corporelles
0
0
0
0
Terrains
0
0
0
0
Constructions
0
0
0
0
Installations techniques, matériel
0
0
0
0
Autres immobilisations corporelles
0
0
0
0
Immobilisations corporelles en cours, avances et acomptes
0
0
0
0
Immobilisations financières
1 607 542
3 658
1 603 884
1 421 069
Participations
0
0
0
0
Titres immobilisés de l’activité de portefeuille
683 802
3 653
680 149
575 920
Créances rattachées à des participations
0
0
0
0
Autres titres immobilisés
0
0
0
0
Prêts
917 847
0
917 847
841 624
Autres immobilisations financières
5 893
5
5 888
3 525
Actif immobilisé
1 607 572
3 688
1 603 884
1 421 069
Stocks et encours
0
0
0
0
Matières premières, approvisionnements
0
0
0
0
En-cours de production
0
0
0
0
Produits finis
0
0
0
0
Marchandises
0
0
0
0
Avances et acomptes versés sur commandes
0
0
0
0
Créances
211 396
1 203
210 194
234 849
Créances clients et comptes rattachés
8 630
0
8 630
2 222
Autres créances
202 158
1 203
200 955
231 706
Charges constatées d’avance
608
0
608
921
Capital souscrit et appelé, non versé
0
0
0
0
Divers
14 252
0
14 252
9 665
Valeurs mobilières de placement
0
0
0
7 488
dont actions propres :
Disponibilités
14 252
0
14 252
2 177
Actif circulant
225 648
1 203
224 445
244 514
Frais d’émission d’emprunt
13 918
13 918
17 587
Prime de remboursement
0
0
0
Écarts de conversion actif et différences d’évaluation – Actif
8 667
8 667
10 945
Total général
1 855 805
4 890
1 850 915
1 694 116
(en milliers d’euros)
31/08/2026
31/08/2025
Capital social ou individuel (dont versé : 153 459)
153 459
151 652
Primes d’émission, de fusion, d’apport…
133 335
106 842
Écarts de réévaluation et d’équivalence (dont écart d’équivalence)
0
0
Réserve légale
19 073
19 073
Réserves statutaires ou contractuelles
0
0
Réserves réglementées (dont réserve des prov. fluctuation des cours)
0
0
Autres réserves (dont réserve achat d’œuvres originales d’artistes)
7 358
7 358
Total réserves
26 431
26 431
Report à nouveau
17 692
37 709
Résultat de l’exercice (bénéfice ou perte)
54 789
(20 017)
Subventions d’investissement
0
0
Provisions réglementées
500
381
Total capitaux propres (I)
386 206
302 997
Produit des émissions de titres participatifs
0
0
Avances conditionnées
0
0
Total autres fonds propres (II)
0
0
Provisions pour risques
11 386
10 945
Provisions pour charges
0
7 488
Total provisions pour risques et charges (III)
11 386
18 434
Emprunts obligataires convertibles
0
0
Autres emprunts obligataires
0
0
Emprunts et dettes auprès des établissements de crédit
1 208 551
1 158 908
Emprunts et dettes financières divers (dont emprunts participatifs)
205 155
172 777
Instruments financiers à terme
Avances et acomptes reçus sur commandes en cours
0
0
Dettes fournisseurs et comptes rattachés
4 155
3 835
Dettes fiscales et sociales
6 149
9 069
Dettes sur immobilisations et comptes rattachés
11
0
Autres dettes
21 972
18 349
Produits constatés d’avance
0
0
Total dettes (IV)
1 445 994
1 362 938
Écart de conversion et différences d’évaluation – Passif (V)
7 328
9 747
Total général – passif (I à V)
1 850 915
1 694 116
(en milliers d’euros)
31/08/2026
31/08/2025
France
Exportation
Total N
Total N-1
Ventes de marchandises
0
0
0
0
Production vendue (biens et services)
21 382
0
21 382
34 023
Chiffres d’affaires net
21 382
0
21 382
34 023
Production stockée
0
0
Production immobilisée
0
0
Subventions d’exploitation
0
Subventions
0
Reprises sur amortissements, dépréciations et provisions
55
19 660
Produits des cessions d’immobilisations incorporelles et corporelles
0
Autres produits
1
23
Total des produits d’exploitation (I)
21 438
53 705
Achats de marchandises (y compris droits de douane)
0
0
Variation de stock (marchandises)
0
0
Achats de matières premières et autres approvisionnements (y compris droits de douane)
0
(4)
Variation de stock (matières premières et approvisionnements)
0
0
Autres achats et charges externes
10 654
34 383
Impôts, taxes et versements assimilés
437
306
Salaires
5 720
6 213
Cotisations sociales
2 364
10 342
Dotations d’exploitation – sur immobilisations : dotations aux amortissements
0
5 953
Dotations d’exploitation – sur immobilisations : dotations aux provisions
0
0
Dotations d’exploitation – sur actif circulant : dotations et dépréciations
0
0
Dotations d’exploitation – pour risques et charges : dotations aux provisions
2 719
1 257
Valeur comptable des immobilisations incorporelles et corporelles cédées
0
0
Autres charges
428
324
Total des charges d’exploitation (II)
22 322
58 775
Résultat d’exploitation
(884)
(5 070)
Bénéfice attribué ou perte transférée (III)
0
0
Perte supportée ou bénéfice transféré (IV)
0
0
Produits financiers de participations
0
0
Produits des autres valeurs mobilières et créances de l’actif immobilisé
37 828
22 823
Autres intérêts et produits assimilés
7 647
14 003
Reprises sur dépréciations et provisions
68 946
11 142
Différences positives de change
7 514
22 246
Produits nets sur cessions de VMP et d’instruments de trésorerie
0
0
Produits de cessions d’immobilisations financières
6 274
0
Total des produits financiers (V)
128 209
70 215
Dotations aux amortissements, aux dépréciations et aux provisions
12 341
10 946
Intérêts et charges assimilées
51 166
45 270
Différences négatives de change
6 536
34 157
Valeur comptable des immobilisations financières cédées
4 857
0
Charges nettes sur cessions de valeurs mobilières de placement
0
0
Total des charges financières (VI)
74 900
90 374
Résultat financier
53 309
(20 159)
Résultat courant avant impôts (I - II + III - IV + V - VI)
52 425
(25 229)
Produits exceptionnels
0
595
Total des produits exceptionnels (VII)
0
595
Charges exceptionnelles
120
523
Total des charges exceptionnelles (VIII)
120
523
Résultat exceptionnel (VII - VIII)
(120)
73
Participation des salariés aux résultats de l’entreprise (IX)
0
0
Impôts sur les bénéfices (X)
(2 484)
(5 139)
Total des produits (I + III + V + VII)
149 647
124 515
Total des charges (II + IV + VI + VIII + IX + X)
94 857
144 532
Bénéfice ou perte (total des produits – total des charges)
54 789
(20 017)
-
5.4Autres informations
5.4.1Résultat de la Société au cours de chacun des cinq derniers exercices
Nature des indications
Exercice
2026
Exercice
2025
Exercice
2024
Exercice
2023
Exercice
2022
Capital en fin d’exercice
Capital social (en euros)
153 458 722
151 651 536
190 540 425
190 540 425
190 540 425
Nombre d’actions ordinaires existantes
153 458 722
151 651 536
190 540 425
190 540 425
190 540 425
Nombre d’actions à dividendes prioritaires (sans droit de vote)
Nombre maximal d’actions futures à créer
Par conversions d’obligations
Par exercice de droits de souscription
RÉSULTAT DE L’EXERCICE (en euros)
Chiffre d’affaires hors taxes
21 382 085
34 022 744
26 936 611
28 531 898
36 554 099
Résultat avant impôts et charges calculées
(1 516 092)
(18 048 539)
21 515 365
49 666 729
49 633 888
Impôts sur les bénéfices
(2 484 319)
(5 139 049)
617 547
3 876 915
Participation des salariés
Dotations aux amortissements et provisions
(53 821 072)
7 107 632
7 617 795
4 952 134
(3 376 091)
Résultat après impôts et charges calculées
54 789 299
(20 017 121)
13 280 023
44 714 595
49 133 064
Résultat distribué au titre de l’exercice
RÉSULTAT PAR ACTION (en euros)
Résultat après impôts mais avant charges calculées par action
0,01
(0,09)
0,11
0,26
0,24
Résultat après impôts et charges calculées par action
0,36
(0,13)
0,07
0,23
0,26
Dividende ordinaire net attribué à chaque action
Personnel
Effectif moyen des salariés employés
12
12
13
12
14
Masse salariale et provision pour intéressement de l’exercice (en euros)
5 719 723
6 213 112
6 161 259
5 266 325
6 261 913
Avantages sociaux de l’exercice (sécurité sociale, retraites…) (en euros)
2 364 411
10 342 194
2 518 167
1 958 147
2 478 795
-
5.5Dates des dernières informations financières
(1)Un bloc IP permet à un client d’associer des équipements de son réseau interne à une adresse IP publique. Celui-ci comprend huit adresses IP au total dont cinq que le client pourra associer à ses machines et services. Les adresses IP dont le Groupe dispose sont utilisables sans limite de durée de vie, compte tenu de l’absence de caducité de l’actif. -
Capital et actionnariat /RFA/
-
6.1Actionnariat
6.1.1Répartition de l’actionnariat et droits de vote
À la date du présent document d’enregistrement universel, la Société est une société anonyme à Conseil d’administration, contrôlée par la famille Klaba.
Le tableau ci‐dessous présente la répartition du capital de la Société à la date du 31 octobre 2026. Depuis la clôture de l’exercice 2026, un changement dans la détention du capital est intervenu suite au financement collar de la société Deep Code SAS pour environ 3,03% du capital social et l’acquisition par UBS AG de 5,75% du capital de la société.
Actionnaire
Nombre d’actions
% du capital
Nombre de droits de vote
% des droits
de voteOctave Klaba
6 839 583
4,46 %
6 839 583
4,47 %
Incluant les sociétés contrôlées (1) dont Innolys
63 506 124
41,38%
63 506 124
41,54%
Miroslaw Klaba
6 786 661
4,42 %
6 786 661
4,44%
Incluant les sociétés contrôlées (2) dont Innolys
59 034 355
38,47%
59 034 355
38,61%
Incluant les actions assimilées (3)
67 634 355
44,07%
67 634 355
44,24%
Henryk Klaba
26
ns
26
ns
Halina Klaba
4 140 951
2,70 %
4 140 951
2,71 %
Invest Bleu SAS (4)
432 433
0,28 %
432 433
0,28 %
Total Concert Klaba (5)(6)
113 967 221
74,27 %
113 967 221
74,54 %
Total Concert Klaba incluant les actions assimilées (3)
122 567 221(6)
79,87%
122 567 221
80,16%
Dirigeants et administrateurs (7)
12 263
0,01 %
12 263
0,01 %
Salariés (8)
2 846 866
1,86 %
2 846 866
1,86 %
Autodétention
560 479
0,37 %
-
-
Flottant(9)
36 071 893
23,51%
36 068 567
23,59 %
TOTAL
153 458 722
100,00 %
152 898 243
100,00 %
- (1)Octave Klaba contrôle à titre exclusif Digital Scale SAS (détenant 35 847 934 actions OVH Groupe) et Yellow Source SAS (détenant 7 671 939 actions OVH Groupe), et contrôle conjointement avec Miroslaw Klaba Innolys SAS (détenant 13 146 668 actions OVH Groupe).
- (2)Miroslaw Klaba contrôle à titre exclusif Deep Code SAS (détenant en propre 15 074 360 actions OVH Groupe) et Bleu Source SAS (détenant 24 026 666 actions OVH Groupe), et contrôle conjointement avec Octave Klaba Innolys SAS (détenant 13 146 668 actions OVH Groupe).
- (3)Incluant 3 600 000 actions OVH GROUPE assimilées à des actions détenues par la société Deep Code au titre de l’article L. 233-9 I, 4° bis du code de commerce et de l’article 223-14 V du règlement général de l’AMF, résultant de la détention d’un contrat « call spread » à dénouement en espèces, exerçable par tranches entre le 4 juillet 2028 et le 16 mai 2029, et 5 000 000 actions OVH GROUPE faisant l’objet d’un prêt de titres à UBS AG dans le cadre d’un « collar financé » conclu avec cet établissement, et assimilées à des actions détenues en application de l’article L. 233-9 I 6° du code de commerce.
- (4)Entité détenue par Halina Klaba et Henryk Klaba.
- (5)Composé de la famille Klaba et de Digital Scale SAS, Yellow Source SAS, Deep Code SAS, Bleu Source SAS, Innolys SAS et Invest Bleu SAS (le « Concert Klaba »).
- (6)Sans double comptage des actions détenues par Innolys SAS.
- (7)Hors administrateurs représentant la famille Klaba.
- (8)Comprenant 1 624 979 actions détenues par les salariés via le FCPE OVHcloud Shares.
- (9)Hors Concert Klaba, dirigeants et administrateurs, salariés et autodétention. Les 8 600 000 actions visées en note (3), non détenues en propre par Deep Code SAS (et donc le Concert Klaba), ne sont pas déduites du flottant
Depuis la clôture de l’exercice 2026, la société Deep Code SAS, contrôlée par Miroslaw Klaba, a conclu le 21 octobre 2026 avec la société UBS AG une opération de « collar financé ». Dans ce cadre, il a été procédé à un prêt de Deep Code SAS à UBS AG portant sur 5 000 000 actions OVH Groupe, suivi immédiatement du placement hors-marché par UBS AG de 4,65 millions d’actions OVH Groupe. UBS Group AG a déclaré détenir 5 043 580 actions OVH Groupe par assimilation au titre de l’article L. 233-9 I, 6° du code de commerce et 3 135 763 actions OVH Groupe par assimilation au titre de l’article L. 233-9 I, 4° bis du code de commerce (avis AMF n° 226C1899 du 27 octobre 2026 et section 6.1.5 ci-après).
-
6.2Données boursières
L’action OVHcloud est cotée sur le compartiment A d’Euronext Paris et entre dans la composition des indices suivants : Euronext Tech Leaders, CAC Technologie et CAC All‐Shares.
À fin août 2026, à la clôture de l’exercice fiscal de la Société, le cours de l’action s’établit à 14,96 euros.
L’évolution du cours de l’action OVHcloud (code ISIN FR0014005HJ9) sur le marché d’Euronext, au cours de l’exercice fiscal 2026, est détaillée ci‐après :
(en euros)
Nombre de séances de cotation
Moyenne clôture
Plus haut
Plus bas
Plus haut (clôture)
Plus bas (clôture)
2025
Septembre
22
11,61
13,00
9,91
12,98
9,98
Octobre
23
10,32
12,46
7,84
12,31
7,91
Novembre
20
7,85
8,60
7,25
8,49
7,28
Décembre
21
7,29
8,55
6,67
8,41
6,72
2026
Janvier
21
8,63
10,78
7,34
10,76
7,45
Février
20
9,22
9,90
8,50
9,73
8,70
Mars
22
8,97
9,50
8,20
9,38
8,41
Avril
20
9,96
11,29
8,45
11,24
8,53
Mai
20
11,98
14,22
10,48
14,22
10,89
Juin
22
15,80
17,78
12,83
17,60
13,40
Juillet
23
14,97
17,65
12,73
16,80
13,20
Août
21
16,03
17,75
13,73
17,40
13,91
Total exercice
255
Source : Euronext (cours quotidiens de fermeture, plus haut et plus bas en séance).
-
6.3Dividendes
-
6.4Relations avec la communauté financière
Les relations avec la communauté financière d’OVHcloud sont gérées par l’équipe relations investisseurs et communication financière.
OVHcloud a pour objectif d’établir une relation de confiance, dans la durée, avec sa communauté financière. Cet objectif est notamment basé sur des valeurs de transparence, de cohérence et de clarté sur les activités de la Société.
Ces échanges se concrétisent lors des publications trimestrielles du chiffre d’affaires ainsi que des publications des résultats semestriels et annuels. OVHcloud, pour ces publications, diffuse un communiqué de presse, en français et en anglais, et organise une conférence téléphonique, pour les analystes financiers et investisseurs, avec son Président directeur général et son directeur financier.
-
6.5Informations sur le capital social
6.5.1Capital social souscrit et capital social autorisé mais non émis
À la date du présent document d’enregistrement universel, le capital social de la Société s’élève à 153 458 722 euros, divisé en 153 458 722 actions ordinaires (les « Actions Ordinaires »).
S’agissant du capital social autorisé non émis, l’assemblée générale des actionnaires de la Société qui s’est réunie le 12 février 2026 a adopté les délégations financières suivantes :
Nature de la délégation
Durée maximale
Montant nominal maximal
Utilisation sur l’exercice clos au 31 août 2026
Autorisation à donner au Conseil d’administration à l’effet d’opérer sur les actions de la Société
18 mois
50 millions d’euros
Le 18 janvier 2022, le Groupe a mis en place un contrat de liquidité auprès de Rothschild CMS ayant pour objet l’animation des actions OVH Groupe sur Euronext Paris. Le contrat de liquidité a acheté, au cours de l’exercice 2026, 1 626 314 titres et vendu 1 625 814 titres OVH Groupe et détenait 500 titres au prix moyen de 15,2585 euros.
Autorisation à donner au Conseil d’administration à l’effet de réduire le capital social par annulation des actions autodétenues
26 mois
Dans la limite de 10 % du capital social par 24 mois
Néant
Délégation de compétence à donner au Conseil d’administration pour décider l’augmentation de capital de la Société ou d’une autre société par l’émission d’actions et/ou de valeurs mobilières donnant accès au capital immédiatement ou à terme, avec maintien du droit préférentiel de souscription
26 mois
70 millions d’euros (1)
1 milliard d’euros s’agissant des titres de créances donnant accès au capital émis sur le fondement de cette délégation
Délégation de compétence à donner au Conseil d’administration pour décider l’augmentation de capital de la Société par l’émission d’actions et/ou de valeurs mobilières donnant accès au capital immédiatement ou à terme, avec suppression du droit préférentiel de souscription, par offre au public autre que les offres au public mentionnées au 1° de l’article L. 411‐2 du Code monétaire et financier
26 mois
35 millions d’euros (1)
1 milliard d’euros s’agissant des titres de créances donnant accès au capital émis sur le fondement de cette délégation
Néant
Délégation de compétence à donner au Conseil d’administration pour décider l’augmentation de capital de la Société par l’émission d’actions et/ou de valeurs mobilières donnant accès au capital immédiatement ou à terme, avec suppression du droit préférentiel de souscription par offre au public visée au 1° de l’article L. 411‐2 du Code monétaire et financier
26 mois
35 millions d’euros (1) (2)
1 milliard d’euros s’agissant des titres de créances donnant accès au capital émis sur le fondement de cette délégation
Néant
Possibilité d’émettre des actions et/ou des valeurs mobilières donnant accès immédiatement ou à terme à des actions à émettre par la Société en rémunération d’apports en nature constitués de titres de capital ou de valeurs mobilières donnant accès au capital
26 mois
10 % du capital social (1)
Une augmentation de capital d’un montant nominal de 1 807 186 euros par voie d’émission de 1 807 186 actions ordinaires nouvelles d’une valeur nominale de 1 euro chacune, à la suite de l’acquisition des titres des sociétés GLADIA et MYQUANT par la Société par voie d’apport en nature.
Détermination du prix d’émission, dans la limite de 10 % du capital par an, dans le cadre d’une augmentation du capital social par émission de titres de capital avec suppression du droit préférentiel de souscription
12 mois
10 % du capital social par an (3)
Néant
Délégation de compétence à donner au Conseil d’administration à l’effet de décider l’augmentation du capital social par incorporation de primes, réserves, bénéfices ou toutes autres sommes
26 mois
100 millions d’euros
Néant
Délégation de compétence à donner au Conseil d’administration à l’effet d’augmenter le nombre de titres à émettre en cas d’augmentation de capital avec maintien ou suppression du droit préférentiel de souscription
26 mois
15 % de l’émission initiale (1) (3)
Néant
Délégation de compétence à donner au Conseil d’administration pour décider l’augmentation du capital de la Société par l’émission d’actions et/ou de valeurs mobilières donnant accès au capital immédiatement ou à terme, avec suppression du droit préférentiel de souscription, réservée aux adhérents de plans d’épargne
26 mois
1 % du capital social (1)
Néant
Autorisation à donner au Conseil d’administration à l’effet de consentir des options de souscription ou d’achat d’actions au profit des membres du personnel salarié et des mandataires sociaux du Groupe ou de certains d’entre eux
38 mois
10 % du capital social (1)
Sous réserve de ne pas excéder 0,4 % du capital social pour les mandataires sociaux
Achat d’actions au profit des membres du personnel salarié
Total actions FCPE (dont abondement) : ESP : 319 362 actions - Kudos :
8 147 actions, soit environ 0,21 % du capital social à cette dateAutorisation à donner au Conseil d’administration à l’effet de procéder à des attributions gratuites d’actions existantes ou à émettre au profit des membres du personnel salarié et des mandataires sociaux du Groupe ou de certains d’entre eux
38 mois
2 % du capital social (1) (4)
Sous réserve de ne pas excéder 0,4 % du capital social pour les mandataires sociaux
Le Conseil d’administration a décidé, lors de sa séance du 18 décembre 2025, d’attribuer à effet du même jour 1 870 957 actions de performance à 137 bénéficiaires, soit environ 1,24 % du capital social à cette date
- (1)Le montant maximal global des augmentations de capital susceptibles d’être réalisées en vertu de cette délégation s’impute sur le montant du plafond global fixé à 70 millions d’euros.
- (2)Le montant maximal global des augmentations de capital susceptibles d’être réalisées en vertu de cette délégation s’impute sur le montant du plafond de 35 millions d’euros prévu pour l’augmentation de capital de la Société par l’émission d’actions et/ou de valeurs mobilières donnant accès au capital immédiatement ou à terme, avec suppression du droit préférentiel de souscription, par offre au public autre que les offres au public mentionnées au 1° de l’article L. 411‐2 du Code monétaire et financier.
- (3)Le montant maximal global des augmentations de capital susceptibles d’être réalisées en vertu de cette délégation s’impute sur le plafond stipulé dans la résolution en vertu de laquelle est décidée l’émission initiale.
- (4)Le montant maximal global des augmentations de capital susceptibles d’être réalisées en vertu de cette délégation s’impute sur le plafond stipulé dans la résolution en vertu de laquelle sont consenties des options de souscription ou d’achat d’actions au profit des membres du personnel salarié et des mandataires sociaux du Groupe ou de certains d’entre eux.
-
7.1Principales dispositions légales et statutaires concernant OVHcloud
7.1.1Dénomination sociale, siège social, site web, forme juridique, législation applicable, exercice social, date de constitution, durée, registre du commerce et des sociétés, identifiant d’entité juridique et objet social
Dénomination sociale
OVH Groupe
Dénomination de sa marque principale
OVHcloud
Siège social
2, rue Kellermann, 59100 Roubaix, France
Site web
https://corporate.ovhcloud.com (1)
Téléphone : +33(0) 3 20 82 73 32
Forme juridique
Société anonyme à Conseil d’administration
Législation applicable
Droit français
Objet social
En vertu de l’article 2 des statuts de la Société, OVH Groupe a pour objet, tant en France qu’à l’étranger, toutes activités de holding : gestion de participations, élaboration active de la conduite de la politique du Groupe et participation au contrôle des filiales, exécution de toutes prestations de services administratifs, juridiques, comptables ou financiers pour ses filiales ; la participation de la Société à toutes entreprises ou sociétés créées ou à créer, pouvant se rattacher directement ou indirectement à l’objet social, ou à tous objets similaires ou connexes, notamment aux entreprises ou sociétés dont l’objet social serait susceptible de concourir à la réalisation de l’objet social, et ce, par tous moyens, notamment par voie de création de sociétés nouvelles, d’apports, de fusions, alliances ou sociétés en participation ;
et plus généralement, toutes opérations commerciales, financières, mobilières ou immobilières pouvant se rattacher directement ou indirectement à l’objet social et à tous objets similaires ou connexes.
Exercice social
Du 1er septembre au 31 août de chaque année
Date de constitution
10 octobre 2011
Durée
99 ans
Terme statutaire
19 octobre 2110
Immatriculation
537 407 926 RCS Lille Métropole
Code APE
6420Z
Code LEI – Legal Entity Identifier (2)
9695001J8OSOVX4TP939
(1) Les informations figurant sur le site web ne font pas partie du présent document d’enregistrement universel.
(2) Identifiant d’entité juridique.
-
7.2Informations concernant les contrôleurs légaux des comptes
Commissaires aux comptes titulaires
Grant Thornton est membre de la Compagnie régionale des commissaires aux comptes de Versailles et du Centre.
Nommé commissaire aux comptes par décision de l’assemblée générale du 26 janvier 2017, et renouvelé par décision de l’assemblée générale du 16 février 2023, pour une durée de six exercices, soit jusqu’à l’assemblée générale ordinaire appelée à statuer sur les comptes de l’exercice clos le 31 août 2028.
Nommé commissaire aux comptes par décision de l’assemblée générale du 10 janvier 2018, et renouvelé par décision de l’assemblée générale du 16 février 2023, pour une durée de six exercices, soit jusqu’à l’assemblée générale ordinaire appelée à statuer sur les comptes de l’exercice clos le 31 août 2028.
-
7.3Documents accessibles au public
Les statuts, les procès‐verbaux des assemblées générales et autres documents sociaux de la Société, ainsi que toute évaluation ou déclaration établis par un expert à la demande de la Société devant être mis à la disposition des actionnaires, conformément à la législation applicable, peuvent être consultés au siège social de la Société.
L’information réglementée au sens des dispositions du règlement général de l’AMF est également disponible sur le site Internet de la Société : https://corporate.ovhcloud.com/fr/investor-relations/ regulated-information/
-
7.5Informations provenant de tierces parties
Le présent document d’enregistrement universel contient des statistiques, des données et d’autres informations relatives aux marchés, aux tailles de marché, aux parts de marché, aux positions sur le marché et à d’autres données sectorielles concernant l’activité et les marchés de la Société. Sauf indication contraire, ces informations se fondent sur l’analyse de multiples sources par la Société, y compris des études de marché réalisées par BCG à la demande de la Société et des informations obtenues par ailleurs auprès d’International Data Corporation (IDC) et Forrester Research, Inc. Le modèle d’analyse des fournisseurs d’IDC MarketScape est conçu pour fournir un aperçu de la compétitivité des fournisseurs de TIC (technologies de l’information et des communications) sur un marché donné. La méthodologie de recherche utilise une méthode de notation rigoureuse basée sur des critères à la fois qualitatifs et quantitatifs qui aboutit à une illustration graphique unique de la position de chaque fournisseur sur un marché donné. IDC MarketScape fournit un cadre clair dans lequel les offres de produits et de services, les capacités et les stratégies, ainsi que les facteurs de réussite actuels et futurs des fournisseurs de TI et de télécommunications peuvent être comparés de manière significative. Ce cadre fournit également aux acheteurs de technologies une évaluation à 360 degrés des forces et des faiblesses des fournisseurs actuels et potentiels. À la connaissance de la Société, les informations extraites de sources de parties tierces ont été fidèlement reproduites dans le présent document d’enregistrement universel et aucun fait n’a été omis qui rendrait ces informations inexactes ou trompeuses. La Société ne peut néanmoins garantir qu’un tiers utilisant des méthodes différentes pour réunir, analyser ou calculer des données sur ces marchés obtiendrait les mêmes résultats.
-
Glossaire
Actionnaire KKR
désigne Spiral Holdings SCA.
Baremetal Cloud
est une solution de cloud privé de haute performance recevant un accès entièrement automatisé à des serveurs dédiés sur lesquels le client exploite et gère toutes les couches logicielles.
Capex de croissance
représente toutes les dépenses d’investissement en capex autres que le capex récurrent.
Capex récurrent
reflète les dépenses d’investissement (hors acquisitions d’entreprise) nécessaires à la production de nouveaux serveurs pour remplacer les revenus générés par des serveurs déclassés ou mis hors ligne au cours de la période, calculés sur la base des revenus moyens par serveur mis hors ligne et des revenus moyens des nouveaux serveurs assemblés au cours de la période.
Cloud
désigne une technologie visant à l’utilisation à distance de ressources d’exécution et de stockage.
Cloud computing
consiste à fournir un accès à la demande et entièrement automatisé, via Internet, à des ressources de calcul, de stockage et de mise en réseau.
Cloud de confiance ouvert (open trusted cloud)
est un label créé par OVHcloud pour les éditeurs de logiciels et les fournisseurs de solutions PaaS et SaaS, certifiant que les solutions utilisées sont ouvertes et conformes aux normes européennes et leur permettant d’être hébergés par OVHcloud.
Cloud hybride
est une solution combinant le cloud public et le cloud privé avec des ressources sur site dans un modèle de déploiement multiple au sein d’une seule organisation.
Cloud privé
(Private Cloud)désigne la fourniture, par un fournisseur de services, d’un serveur à un seul client en répartissant la capacité du serveur entre les groupes d’utilisateurs autorisés par le client.
Cloud public
(Public Cloud)désigne la fourniture, par un fournisseur de services, d’un serveur à plusieurs clients ; le serveur est alors partagé entre ces clients.
Code source
désigne un ensemble d’instructions écrites dans un langage de programmation informatique permettant d’obtenir un programme pour ordinateur.
Conteneurisation
désigne l’encapsulation du code logiciel et de ses dépendances dans un conteneur virtuel pour améliorer le temps de réponse et les performances des solutions cloud.
Corporate
client adressé soit par une stratégie de vente directe, par appels d’offres ou par l’équipe commerciale d’OVHcloud, ou indirecte, par des partenaires.
CPU
de l’anglais Central Processing Unit, désigne le composant d’un serveur exécutant les programmes informatiques.
Datacenter
désigne un site physique où sont localisées les infrastructures mises à disposition des clients par OVHcloud dans le cadre de ses services.
DCaaS
de l’anglais Data Center-as-a-Service, désigne un service d’hébergement dans lequel l’infrastructure et les équipements physiques du datacenter sont fournis aux clients.
Digital Starters
client adressé par un canal digital et qui réalise moins de 25 000 euros d’ARR (Annual Recurring Revenue, revenu annuel récurrent).
Digital Scalers
client adressé par un canal digital et qui réalise plus de 25 000 euros d’ARR (Annual Recurring Revenue, revenu annuel récurrent).
EBITDA ajusté
désigne l’EBITDA courant retraité, d’une part, des charges liées aux rémunérations fondées sur des actions et, d’autre part, des compléments de prix d’acquisition.
EBITDA courant
est égal au chiffre d’affaires diminué de la somme des charges de personnel et des autres charges opérationnelles (et excluant les charges d’amortissement, ainsi que des éléments qui sont classés comme « autres produits et charges opérationnels non courants »).
Free Cash Flow opérationnel moins capex récurrent
désigne l’EBITDA ajusté plus la variation du besoin en fonds de roulement, moins le capex récurrent, après réintégration des charges d’amortissement des droits locatifs en application d’IFRS 16.
GPU
de l’anglais Graphics Processing Unit, désigne le composant informatique dédié aux traitements des informations graphiques.
Hosted Private Cloud
désigne une solution de cloud privé fournissant aux clients des serveurs dédiés entièrement automatisés, avec des plateformes telles que le système d’exploitation et la couche de virtualisation sélectionnés et gérés par OVHcloud.
Hyperconvergence
désigne une tendance à localiser la puissance de traitement et le stockage dans la même unité, en les séparant par la virtualisation plutôt que par une séparation physique.
Hyperscalers
désigne les plus importants fournisseurs de services cloud américains que sont Amazon Web Services, Google Cloud Platform et Microsoft Azure.
IaaS
(Infrastructure-
as-a-Service)en français « service de fourniture d’infrastructures », désigne le service par lequel un prestataire de services cloud met à la disposition de son client une infrastructure informatique (serveurs, sauvegarde, stockage…) que le client peut utiliser ou configurer à distance pour composer son propre environnement.
KKR
désigne Kohlberg Kravis Roberts & Co. L.P. et/ou une ou plusieurs de ses sociétés affiliées, y compris les fonds d’investissement et autres entités gérées ou dirigées par Kohlberg Kravis Roberts & Co. L.P. et/ou une ou plusieurs de ses sociétés affiliées, selon le contexte.
Marque blanche
désigne la fourniture de services d’hébergement par une entreprise à des revendeurs et des partenaires commercialisant les solutions de cette entreprise à leurs propres clients et sous leur propre marque.
Multi-cloud
désigne une solution impliquant l’utilisation de services informatiques et de stockage provenant de plusieurs fournisseurs.
Open source
désigne un logiciel ayant un code source libre d’accès, modifiable et réutilisable.
PaaS
(Platform-as-a-Service)en français « service de fourniture d’une plateforme en tant que service », désigne le service par lequel un prestataire de services cloud met à la disposition de son client une infrastructure (serveurs, sauvegarde, stockage, etc.) ainsi que des outils dit « middleware » (base de données, serveur web, etc.).
Périphérique de réseaux
(edge computing)désigne une forme d’optimisation informatique visant à rapprocher de la source des données le traitement des données.
PUE
de l’anglais Power Usage Effectiveness, désigne un indicateur de durabilité mesurant l’efficacité énergétique d’un datacenter.
Ratio de levier
désigne la dette financière nette divisée par l’EBITDA ajusté.
Retour sur capex de croissance
est calculé en divisant le Free Cash Flow opérationnel moins le capex récurrent entre l’année en cours et l’année précédente par le capex de croissance de l’année précédente.
SaaS
(Software-as-a-Service)en français « service de fourniture d’applications ou logiciels », désigne le service par lequel un prestataire de services cloud met à la disposition du client des outils qu’il héberge (logiciels, applications, etc.) accessibles à distance par le client et des services associés (hébergement, maintenance, etc.).
Serveurs privés virtuels
désigne la sous-partie virtuelle d’un serveur d’hébergement dont les charges mémoire et processeur sont partagées avec d’autres serveurs privés virtuels indépendants les uns des autres.
Solution Trusted Zone Sovereign
désigne une solution lancée par OVHcloud afin de répondre aux plus hauts standards de sécurité des opérateurs du service public et des services critiques.
Unlevered Free Cash Flow
représente les flux de trésorerie liés à l’activité moins les capex.
Virtualisation
désigne un mécanisme consistant à faire fonctionner plusieurs systèmes, serveurs virtuels ou applications, sur un même serveur physique.
Web cloud
désigne les solutions d’hébergement de sites Internet et d’enregistrement de domaines.
WUE
de l’anglais Water Usage Effectiveness, désigne un indicateur de durabilité mesurant la quantité d’eau utilisée par les datacenters pour les besoins en refroidissement.
-
Tables de concordance
Table de concordance du rapport de gestion prévu par les articles L. 225-100 et suivants du Code de commerce
Afin de faciliter la lecture du présent document d’enregistrement universel, la table de concordance ci‐après permet d’identifier les éléments d’information afférents au rapport de gestion annuel du Conseil d’administration devant être présenté à l’assemblée générale des actionnaires approuvant les comptes de chaque exercice clos, conformément aux articles L. 225‐100 et suivants du Code de commerce.
N°
Éléments requis
Chapitre(s)/Section(s) du document d’enregistrement universel
1.
Situation et activité du Groupe
1.1. Situation de la Société durant l’exercice écoulé et analyse objective et exhaustive de l’évolution des affaires, des résultats et de la situation financière de la Société et du Groupe, notamment de sa situation d’endettement, au regard du volume et de la complexité des affaires
1.2. Indicateurs clés de performance de nature financière
1.3. Indicateurs clés de performance de nature non financière ayant trait à l’activité spécifique de la Société et du Groupe, notamment les informations relatives aux questions d’environnement et de personnel
1.4. Événements importants survenus entre la date de clôture de l’exercice et la date à laquelle le rapport de gestion est établi
5.1.1 / Vue d’ensemble
5.2 , Note 2 / Événements significatifs1.5. Identité des principaux actionnaires et détenteurs des droits de vote aux assemblées générales, et modifications intervenues au cours de l’exercice
1.6. Succursales existantes
1.7. Prises de participation significatives dans des sociétés ayant leur siège social sur le territoire français
1.8. Aliénations de participations croisées
Néant
1.9. Évolution prévisible de la situation de la Société et du Groupe et perspectives d’avenir
1.10. Activités en matière de recherche et de développement
1.11. Tableau faisant apparaître les résultats de la Société au cours de chacun des cinq derniers exercices
5.4.1 / Résultat de la Société au cours de chacun des cinq derniers exercices
1.12. Informations sur les délais de paiement des fournisseurs et des clients
1.13. Montant des prêts interentreprises consentis et déclaration du commissaire aux comptes
2.
Contrôle interne et gestion des risques
2.1. Description des principaux risques et incertitudes auxquels la Société est confrontée
2.2. Indications sur les risques financiers liés aux effets du changement climatique et la présentation des mesures que prend l’entreprise pour les réduire en mettant en œuvre une stratégie bas carbone dans toutes les composantes de son activité
2.1.2.1 / Risques liés à la stratégie et aux marchés d’OVHcloud
2.3. Principales caractéristiques des procédures de contrôle interne et de gestion des risques mises en place par la Société et par le Groupe, relatives à l’élaboration et au traitement de l’information comptable et financière
2.4. Indications sur les objectifs et la politique concernant la couverture de chaque catégorie principale de transactions et sur l’exposition aux risques de prix, de crédit, de liquidité et de trésorerie, ce qui inclut l’utilisation des instruments financiers
2.1 / Facteurs de risque /RFA/ , 5.2.2 / Annexe aux comptes consolidés note 4.20
2.5. Dispositif anticorruption
2.6. Plan de vigilance et compte rendu de sa mise en œuvre effective
Néant
3.
Rapport sur le gouvernement d’entreprise
Gouvernance (articles L.22‐10‐10 et L. 225‐37‐4 du Code de commerce)
La liste de l’ensemble des mandats et fonctions exercés dans toute société par chaque mandataire social durant l’exercice
Les conventions conclues entre une filiale et un mandataire social ou un actionnaire détenant plus de 10 % des droits de vote
4.6 / Conventions et engagements réglementés et opérations avec les parties liées
Un tableau récapitulatif des délégations en cours de validité accordées dans le domaine des augmentations de capital
6.5.1 / Capital social souscrit et capital social autorisé mais non émis
Le choix des modalités d’exercice de la direction générale de la Société
La composition, ainsi que les conditions de préparation et d’organisation des travaux du Conseil
4.1.2.1 / Présentation synthétique du Conseil d’administration , 4.1.9 / Pouvoirs, missions, fonctionnement et travaux du Conseil d’administration , 4.1.11 / Autres informations sur le fonctionnement du Conseil
La politique de diversité appliquée aux membres du Conseil d’administration et du comité exécutif et les résultats en matière de mixité dans les 10 % de postes à plus forte responsabilité au sein de la Société
Les limitations aux pouvoirs du directeur général
Les dispositions du Code de gouvernement d’entreprise qui ont été écartées ainsi que le lieu où ce Code peut être consulté
Introduction : déclaration relative au gouvernement d’entreprise
Les modalités particulières de la participation des actionnaires
à l’assemblée généraleLa description de la procédure relative aux conventions réglementées et engagements réglementés et libres mise en place par la Société et de sa mise en œuvre
2.1.2.5 / Risques juridiques et de conformité , 4.6 / Conventions et engagements réglementés et opérations avec les parties liées
Rémunération des dirigeants
(articles L. 22‐10‐8, L. 22‐10‐9, L. 225‐185 et L. 225‐197‐1 du Code de commerce)Présentation de la politique de rémunération des mandataires sociaux à soumettre à l’assemblée générale dans le cadre du vote ex ante
4.5.1 .2 / Politique de rémunération du Président directeur général
La rémunération des mandataires sociaux versée au cours de l’exercice clos ou attribuée à raison de celui‐ci
4.5.2.2 / Politique de rémunération des administrateurs au titre de 2026 (soumise au vote ex post des actionnaires en application de l’article L. 22‑10‑34 du Code de commerce) , 4.5.3.1 / Politique de rémunération du Président directeur général
La proportion relative de la rémunération fixe et variable
4.5.2.2 / Politique de rémunération des administrateurs au titre de 2026 (soumise au vote ex post des actionnaires en application de l’article L. 22‑10‑34 du Code de commerce) , 4.5.3.1 / Politique de rémunération du Président directeur général
L’utilisation de la possibilité de demander la restitution de la rémunération versée
Néant
Les engagements en faveur des mandataires sociaux à raison de la prise, de la cessation ou du changement de leurs fonctions
La rémunération versée ou attribuée par une entreprise consolidée
Les ratios entre la rémunération des dirigeants de l’entreprise et la rémunération moyenne des salariés
4.5.3.3 / Ratio d’équité pour OVH Groupe , 4.5.3.4 / Ratio d’équité pour le périmètre France
L’évolution annuelle de la rémunération, des performances de la Société, de la rémunération moyenne des salariés et les ratios mentionnés ci‐dessus au cours des cinq dernières années d’une manière permettant la comparaison
4.5.3.3 / Ratio d’équité pour OVH Groupe , 4.5.3.4 / Ratio d’équité pour le périmètre France
Une explication sur la manière dont la rémunération totale respecte la politique de rémunération adoptée, y compris la manière dont elle contribue aux performances à long terme de la Société et la manière dont les critères de performance ont été appliqués
La manière dont le vote lors de la dernière assemblée générale ordinaire prévue à l’article L. 22‐10‐34 paragraphe I a été pris en compte
4.5.2.2 / Politique de rémunération des administrateurs au titre de 2026 (soumise au vote ex post des actionnaires en application de l’article L. 22‑10‑34 du Code de commerce) , 4.5.3.1 / Politique de rémunération du Président directeur général
Tout écart par rapport à la politique de rémunération et toute dérogation appliquée conformément au paragraphe III de l’article L. 22‐10‐8, y compris l’explication de la nature des circonstances exceptionnelles et l’indication des éléments spécifiques auxquels il est dérogé
Néant
La mise en œuvre des dispositions légales concernant la suspension du versement de la rémunération des administrateurs, le cas échéant
Néant
L’attribution et la conservation des options par les mandataires sociaux de la Société
L’attribution et la conservation des actions gratuites aux dirigeants mandataires sociaux de la Société
Éléments susceptibles d’avoir une incidence en cas d’offre publique
(article L. 22‐10‐11 du Code de commerce)La structure du capital de la Société
6.1.1 / Répartition de l’actionnariat et droits de vote , 6.1.2 / Répartition de l’actionnariat au 31 octobre 2026 , 6.1.5 / Franchissement de seuil
Les restrictions statutaires à l’exercice des droits de vote et aux transferts d’actions
7.1 / Principales dispositions légales et statutaires concernant OVHcloud
Les participations directes ou indirectes dans le capital de la Société
La liste des détenteurs de tout titre comportant des droits de contrôle spéciaux
Néant
Les mécanismes de contrôle prévus dans un système d’actionnariat du personnel
Les accords entre actionnaires qui peuvent entraîner des restrictions au transfert d’actions et à l’exercice des droits de vote
Les règles applicables à la nomination et au remplacement des membres du Conseil d’administration ainsi qu’à la modification des statuts de la Société
4.1.3 / Procédure de recherche et de sélection des administrateurs indépendants , 4.1.5 / Politique de diversité
Les pouvoirs du Conseil d’administration (en particulier en ce qui concerne l’émission ou le rachat d’actions)
4.1.9 / Pouvoirs, missions, fonctionnement et travaux du Conseil d’administration
-
-